



Умный замок Tapplock содержит множество критических брешей

Умный замок Tapplock содержит множество критических брешей

Умный замок Tapplock содержит множество критических брешей

Английская компания Pen Test Partners, специализирующаяся на тестировании на проникновение, проанализировала умный замок от компании Tapplock. Эксперты практически сразу отметили недостатки — «секретный» код для каждой блокировки можно вычислить непосредственно из сетевого адреса устройства.

Это довольно серьезная брешь, так как MAC-адреса общедоступны, делать на их основе секретные коды — безумие, это все равно что просто записать эти коды и оставить на видном месте.

В результате специалистам Pen Test Partners удалось создать программу, которая разблокирует любой замок Tapplock всего за две секунды. Для сравнения — официальная программа разблокирует его за 0,8 секунды.

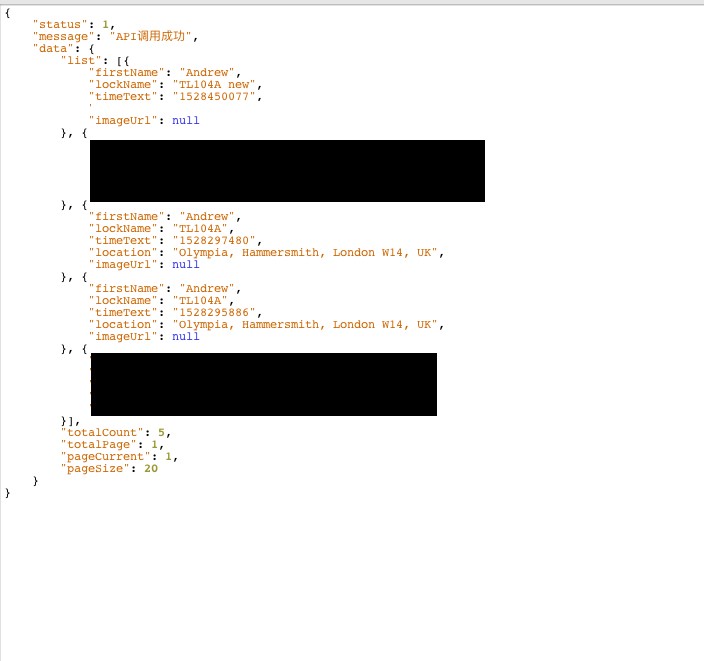
Но и это еще не все, можно даже не тратить эти две секунды, так как облачные инструменты администрирования Tapplock тоже уязвимы. Об этом сообщил уже независимый эксперт в области ИБ.

Специалист отмечает, что после входа в учетную запись Tapplock вы получаете доступ к чужому аккаунту, достаточно только знать его идентификатор. В итоге специалисту удалось получить личную информацию чужой учетной записи, которая также содержала местоположение открытого замка Tapplock.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru