



В автомобилях BMW обнаружены множественные уязвимости

В автомобилях BMW обнаружены множественные уязвимости

В автомобилях BMW обнаружены множественные уязвимости

Эксперты Keen Security Lab выявили ряд уязвимостей в бортовых компьютерах различных моделей автомобилей BMW. В период с января 2017 года по февраль 2018 года исследователи проводили тесты с различными моделями BMW.

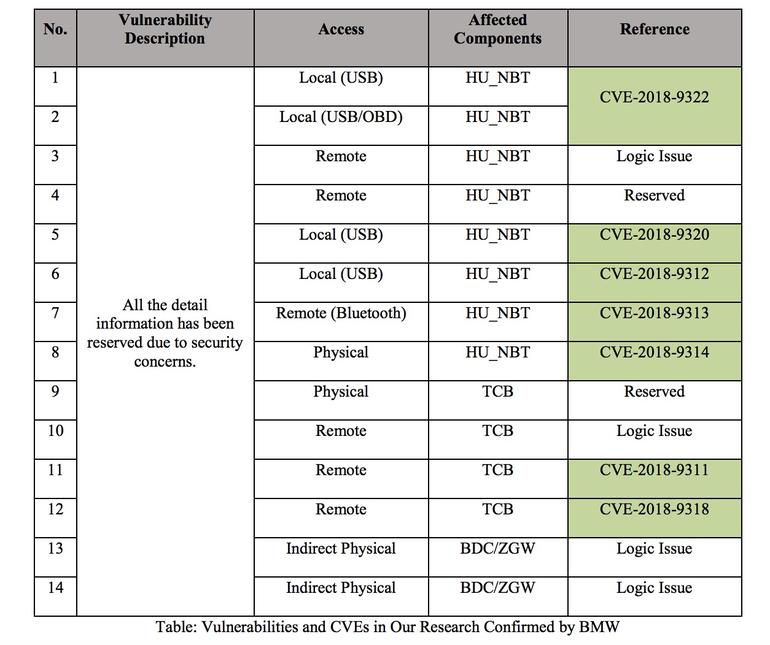
После 13 месяцев тестирования команда обнаружила 14 уязвимостей, которые могут быть использованы злоумышленниками для компрометации затронутых автомобилей. Тестам подвергались следующие модели: i серия, X1 sDrive, 5 серия и 7 серия.

Как утверждается в отчете, девять из опробованных сценариев атак требовали физического доступа к целевому транспортному средству, а пять были основаны на использовании мобильного интернет-соединения.

Успешная эксплуатация данных недостатков может позволить злоумышленнику получить доступ к головному устройству и компонентам T-box. Получив контроль над CAN-шинами, исследователи смогли удаленно запускать произвольные функции.

Также эксперты Keen Security Lab наткнулись на уязвимости, связанные с повреждением памяти, логическими ошибками и багами, приводящими к удаленному выполнению кода. Команде удалось скомпрометировать автомобиль, используя USB, Ethernet и OBD-II-подключения.

Более того, USB-накопитель можно было использовать для установки вредоносного обновления, что уже является катастрофической брешью. Исследователи предоставили таблицу, которая отражает уязвимости, их тип и затронутые компоненты.

На прошлой неделе мы писали, что ошибка в популярной системе управления автомобилем позволила двум исследователям получить доступ к серверам управления. Данная уязвимость предоставляла злоумышленнику все необходимое, чтобы отследить местоположение автомобиля, украсть пользовательскую информацию и даже запустить двигатель.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru