Ошибка в популярной системе управления автомобилем позволила двум исследователям получить доступ к серверам управления. Данная уязвимость предоставляла злоумышленнику все необходимое, чтобы отследить местоположение автомобиля, украсть пользовательскую информацию и даже запустить двигатель.
Исследователи Вангелис Стикас и Джордж Лавданис подробно описали уязвимость в серверной системе компании Calamp, которая обеспечивает безопасность и отслеживание транспортных средств. Данная ошибка позволяла получить прямой доступ к большинству системных баз данных.
Взлом автомобилей все чаще используется злоумышленниками, поскольку все больше автомобилей подключаются к мобильному интернету. Вместе с тем, будучи удобной опцией для управления автомобилем с вашего телефона, он открывает новые направления для атак, имеющих серьезные последствия.
Увы, вы можете даже не подозревать что вы пользователь Calamp. Многие приложения, в том числе такое популярное как Viper SmartStart, предназначенное для отслеживания транспортных средств и позволяющее пользователям находить, запускать и управлять своим авто со своего мобильного устройства, подключается к облачным серверам Calamp.
Исследователи обнаружили, что мобильное приложение Viper соединяется с двумя серверами Viper и Calamp. Используя учетные данные клиентского приложения, исследователи смогли получить полный доступ к базе данных сервера Calamp. При этом, любой, кто получил бы такой доступ, смог бы осуществить практически любой сценарий атаки. Например, массовый угон автомобилей или полное выключение автомобиля с помощью кнопки тревоги при движении с высокой скоростью.
По заявлению исследователей, при обращении к базе данных, можно найти автомобиль, осмотрев ближайшие координаты широты и долготы, сбросить его пароль, разблокировать двери, запустить двигатель и угнать его.
Рисунок 1. База данных Calamp.
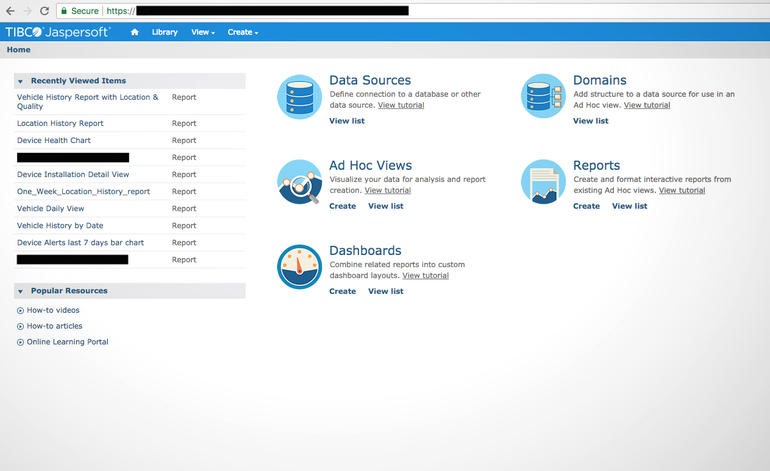
Исследователи заявили, что могут отслеживать историю местоположений каждого транспортного средства в базе данных, имена пользователей и маскированные пароли, но не могут экспортировать данные.
Представитель Calamp сообщил, что на сегодняшний день ошибка исправлена и продолжается расследование.
Проблемы в безопасности автотранспортных систем появляются все чаще, так в прошлом году исследователи заявляли о серьезной уязвимости в системе управления Tesla. А в этом году МЧС предупреждало о том, что злоумышленники могут отключать подушки безопасности.










