



Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Второй раз за неделю пользователям приложения для обмена сообщениями Signal придется обновлять свои инсталляции программы, так как разработчики устранили еще одну серьезную уязвимость, способную привести к инъекции злонамеренного кода.

Для эксплуатации этого бага злоумышленнику нужно всего лишь отправить специальное текстовое сообщение на десктопную версию мессенджера. При этом взаимодействие с пользователем совершенно не требуется.

Новая уязвимость получила идентификатор CVE-2018-11101, она находится в функции, отвечающей за проверку цитируемых сообщений.

Другими словами, все, что потребуется злоумышленнику, — отправить вредоносный код HTML-JavaScript в качестве сообщения жертве, а затем процитировать — и, соответственно, ответить — на это сообщение случайным текстом.

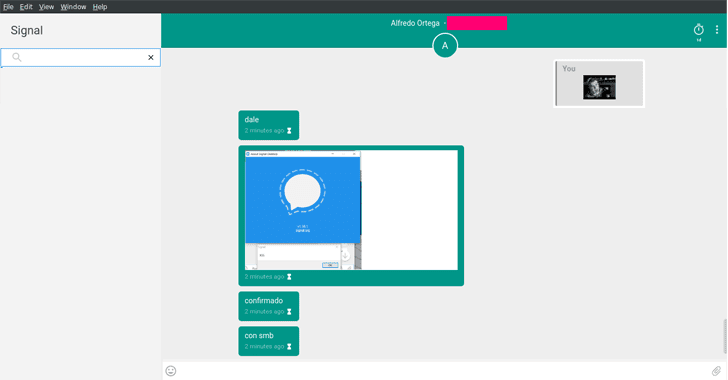
Получив это сообщение, настольная версия клиента Signal выполнит вредоносную составляющую без всякого взаимодействия с пользователем. Эксперты опубликовали видео, на котором демонстрируется успешная атака на Signal.

Исследователям также удалось создать новый PoC-эксплойт, который позволяет удаленно похитить все беседы жертвы в Signal. Причем эти беседы будут получены злоумышленником в виде простого текста.

Стало быть, данная атака сводит на нет сквозное шифрование, применяемое в Signal.

Но и это еще не все. Специалисты отметили, что злоумышленник может подключить файлы, используя тег iFrame и попытаться похитить хеш пароля NTLMv2 пользователей Windows.

«В операционной системе Windows политика защиты контента (CSP) не может предотвратить удаленное подключение файлов через SMB-протокол. В этом случае атакующий может удаленно запустить JavaScript, указав его в качестве источника в теге iframe, например: <iframe src=\\DESKTOP-XXXXX\Temp\test.html>», — пишут исследователи.

Эксперты полагают, что киберпреступник может использовать инъекцию кода, чтобы заставить Windows инициировать автоматическую проверку подлинности с SMB-сервером, что приведет к передаче имени пользователя и хеша пароля NTLMv2 атакующему.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru