



Замаскированный под порноигру шпион атакует Windows и Android

Замаскированный под порноигру шпион атакует Windows и Android

Замаскированный под порноигру шпион атакует Windows и Android

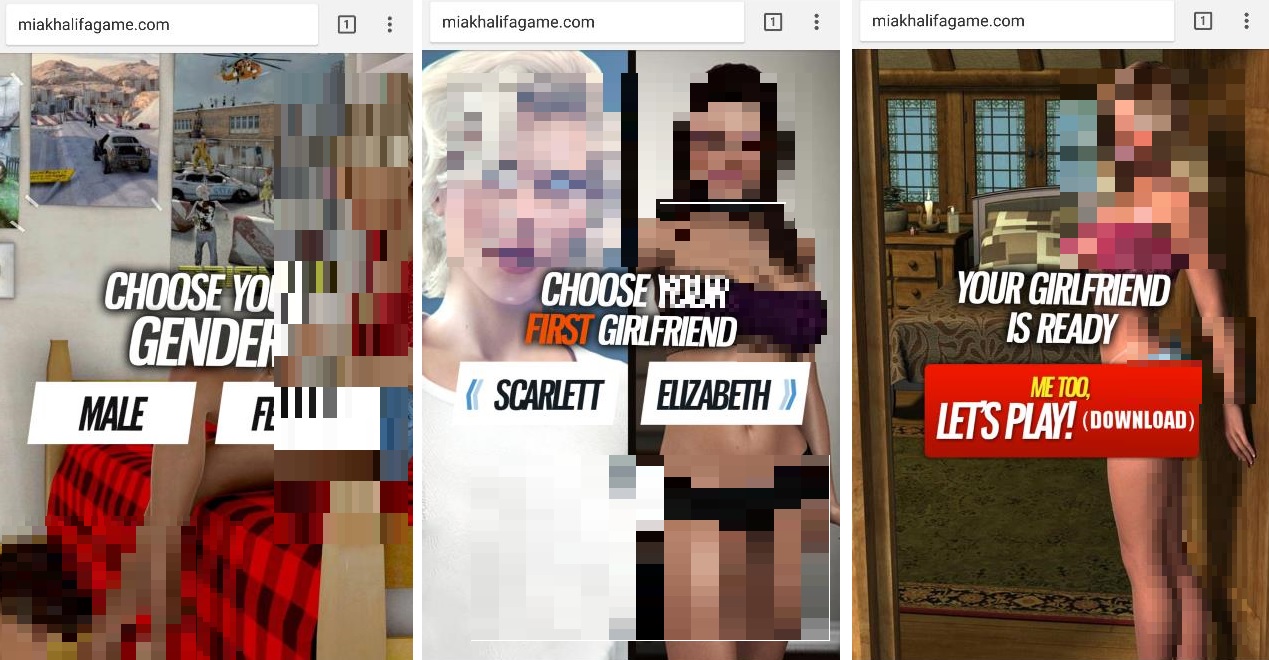
Специалисты Trend Micro сообщают об обнаружении мультиплатформенной шпионской программы Maikspy, которая способна похищать частные данные пользователей. Отличительно особенностью этого шпиона является его маскировка под игру для взрослых.

Анализ экспертов показывает, что пользователи загружают шпионскую программу с сайта hxxp://miakhalifagame[.]com/ (Mia Khalifa — имя порноактрисы, в чью честь названа «игра»). После запуска шпион подключается к серверу C&C и ждет его команд.

Работая в фоновом режиме, Maikspy мог передавать злоумышленникам номер телефона, учетные данные от многих аккаунтов, список установленных приложений, список контактов, а также переписки пользователя.

Злоумышленники даже не потрудились создать специальную инструкцию по отключению антивируса, который якобы может помешать приложению корректно работать.

Первый вариант Maikspy для Windows был обнаружен еще в декабре 2016 года, он имел механизм обновления через адрес hxxp://fakeomegle[.]com/. Эта версия похищала файлы со следующими расширениями: .jpg, .jpeg, .png, .txt, .wav, .html, .doc, .docx и .rtf.

А вот первый вариант этой программы для мобильной платформы Android появился в январе 2017, он также маскировался под игру для взрослых.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru