



Замаскированный под порноигру шпион атакует Windows и Android

Замаскированный под порноигру шпион атакует Windows и Android

Замаскированный под порноигру шпион атакует Windows и Android

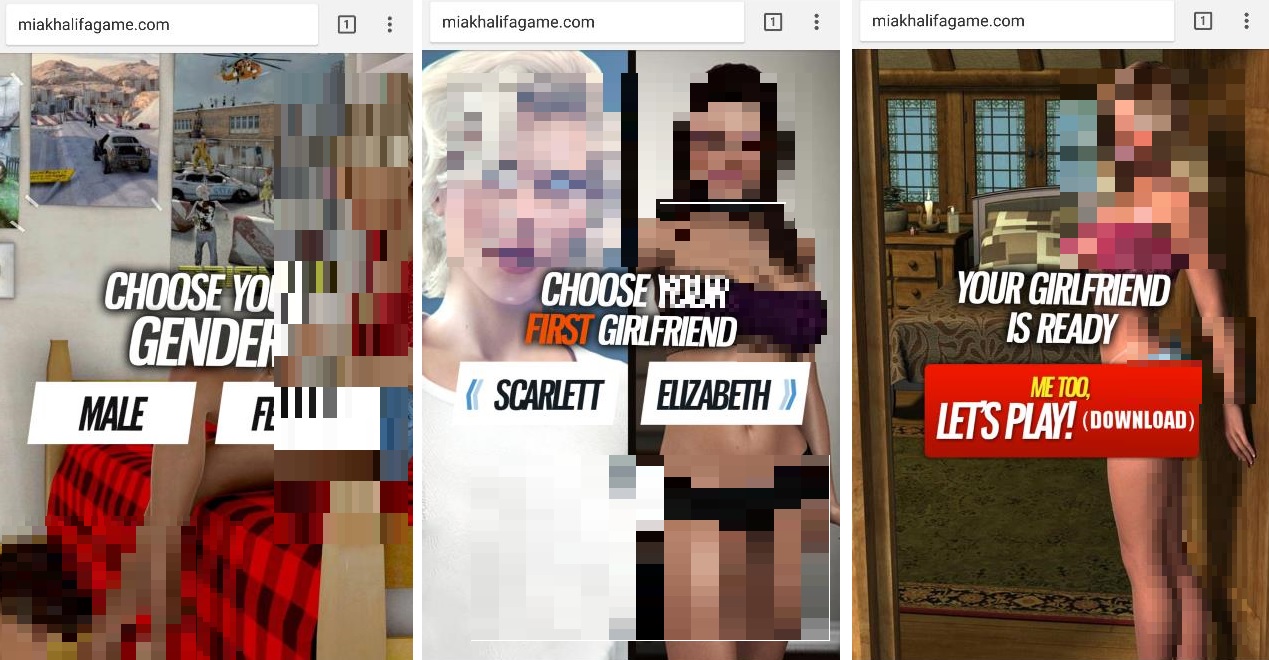
Специалисты Trend Micro сообщают об обнаружении мультиплатформенной шпионской программы Maikspy, которая способна похищать частные данные пользователей. Отличительно особенностью этого шпиона является его маскировка под игру для взрослых.

Анализ экспертов показывает, что пользователи загружают шпионскую программу с сайта hxxp://miakhalifagame[.]com/ (Mia Khalifa — имя порноактрисы, в чью честь названа «игра»). После запуска шпион подключается к серверу C&C и ждет его команд.

Работая в фоновом режиме, Maikspy мог передавать злоумышленникам номер телефона, учетные данные от многих аккаунтов, список установленных приложений, список контактов, а также переписки пользователя.

Злоумышленники даже не потрудились создать специальную инструкцию по отключению антивируса, который якобы может помешать приложению корректно работать.

Первый вариант Maikspy для Windows был обнаружен еще в декабре 2016 года, он имел механизм обновления через адрес hxxp://fakeomegle[.]com/. Эта версия похищала файлы со следующими расширениями: .jpg, .jpeg, .png, .txt, .wav, .html, .doc, .docx и .rtf.

А вот первый вариант этой программы для мобильной платформы Android появился в январе 2017, он также маскировался под игру для взрослых.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru