



Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

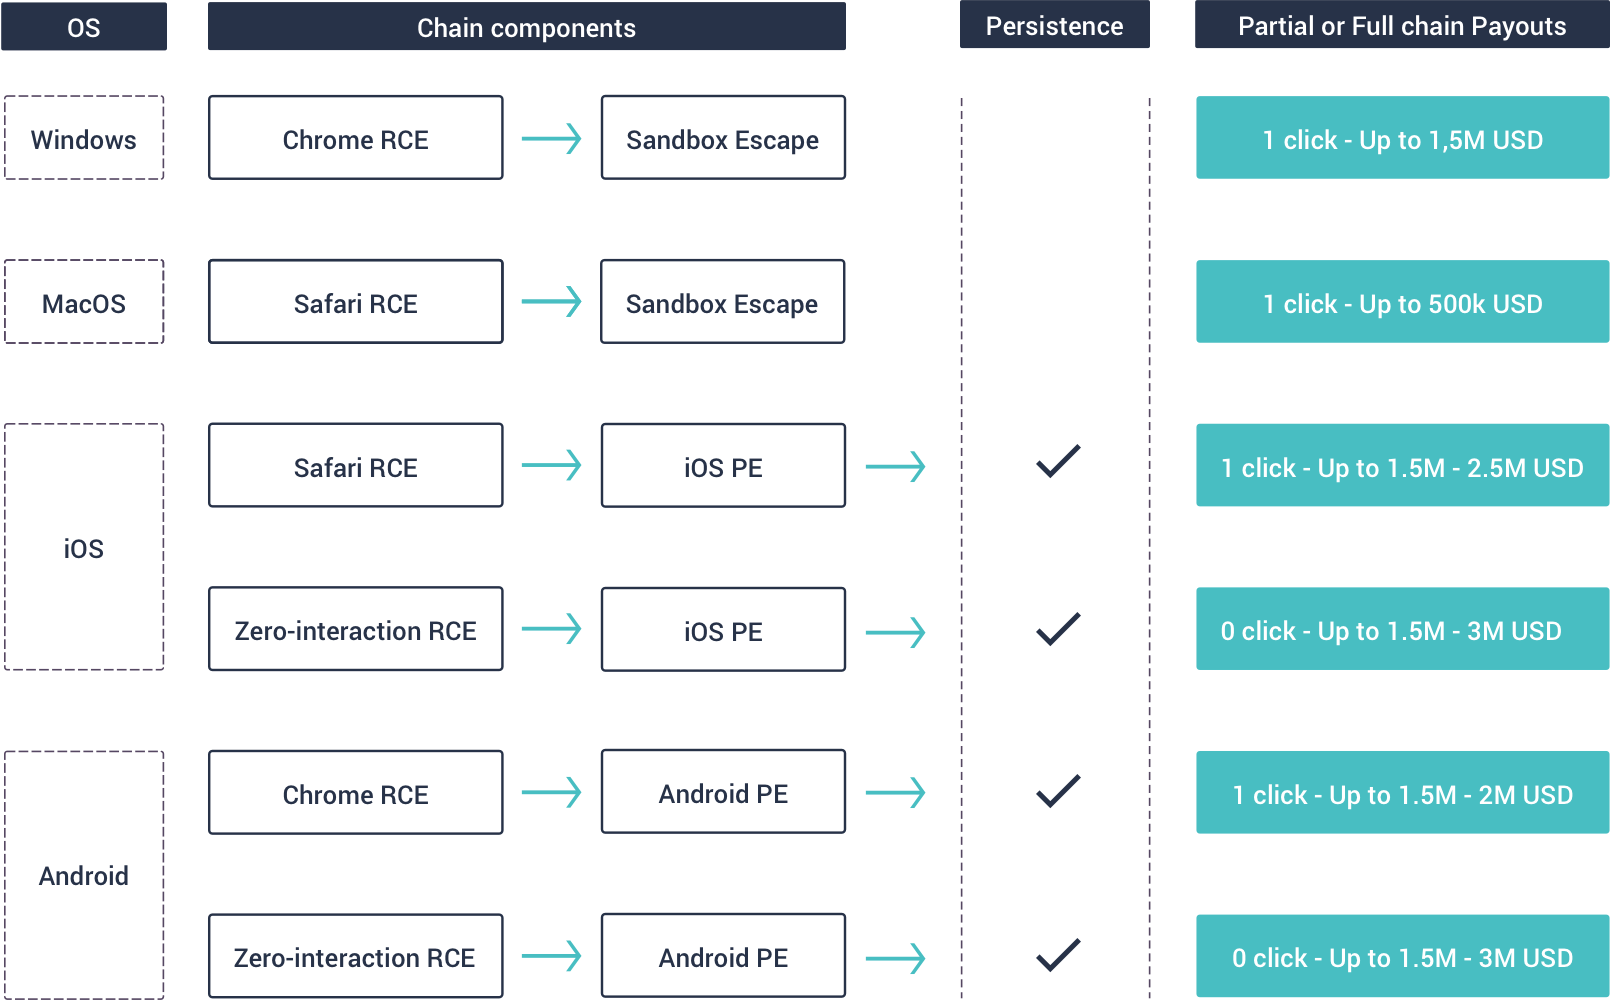
Новый стартап, организованных в Дубае, предлагает различные формы вознаграждений за обнаружение 0-day эксплойтов для Android, iOS, Windows и macOS. Максимальная сумма, которую могут получить специалисты за инструменты для взлома Android и iOS, составляет $3 миллиона.

Стартап называется Crowdfense и базируется в Объединенных Арабских Эмиратах. Во вторник представители Crowdfense разослали пресс-релиз журналистам, в котором говорилось про программу вознаграждений.

Директор Crowdfense Андреа Заппароли Манзони утверждает, что компания таким образом пытается присоединиться к этому рынку, скупая информацию о 0-day уязвимостях, а затем продавая ее правоохранительным органам и разведслужбам.

«Я смотрю на это с позиции защиты прав и интересов обычных граждан, которую могут обеспечить правоохранительные органы», — утверждает Заппароли в интервью. — «Мы фокусируемся только на инструментах, направленных на облегчение деятельности правоохранительных органов или разведки, а не на уничтожение или ухудшение функциональности и эффективности целевых систем. Мы планируем лишь собирать информацию».

Помимо iOS и Android, компания также ищет 0-day эксплойты для Windows, macOS. По словам Заппароли, Crowdfense не заинтересована в эксплойтах для IoT-устройств или популярных сайтов.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru