



Создан ключ от миллионов гостиничных номеров по всему миру

Создан ключ от миллионов гостиничных номеров по всему миру

Создан ключ от миллионов гостиничных номеров по всему миру

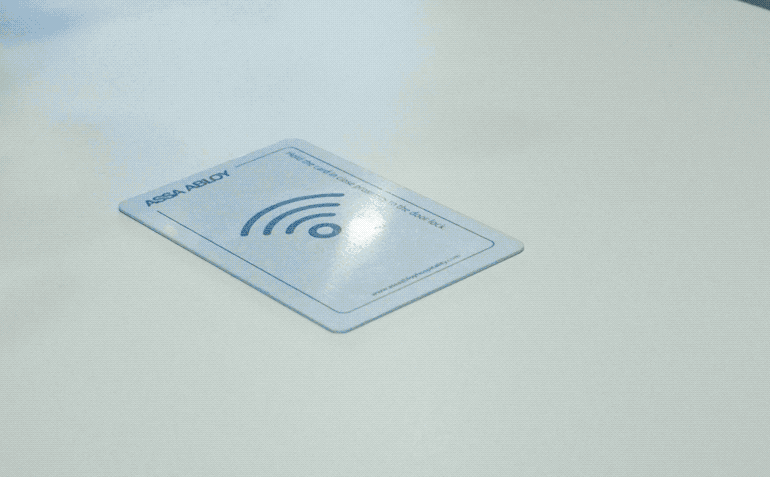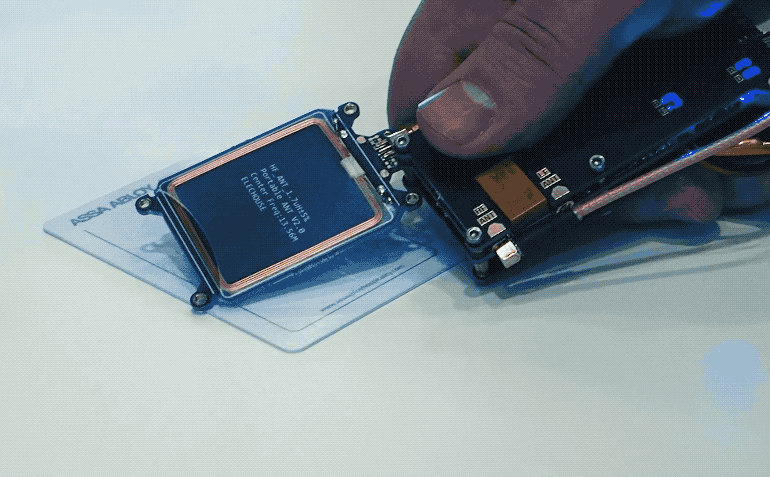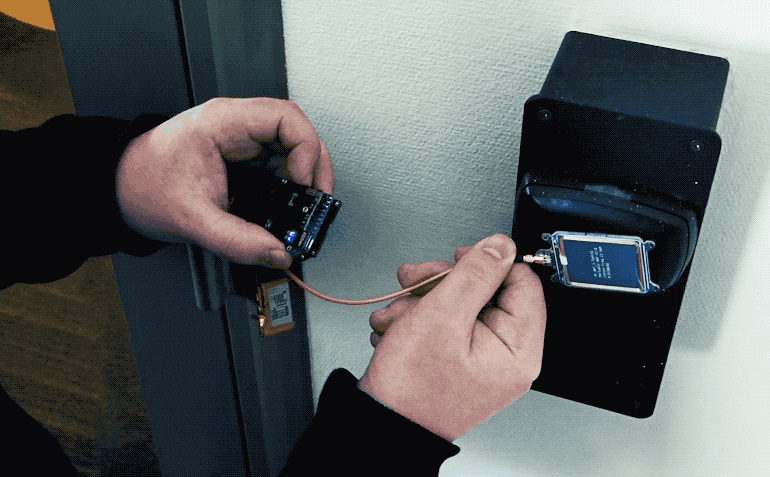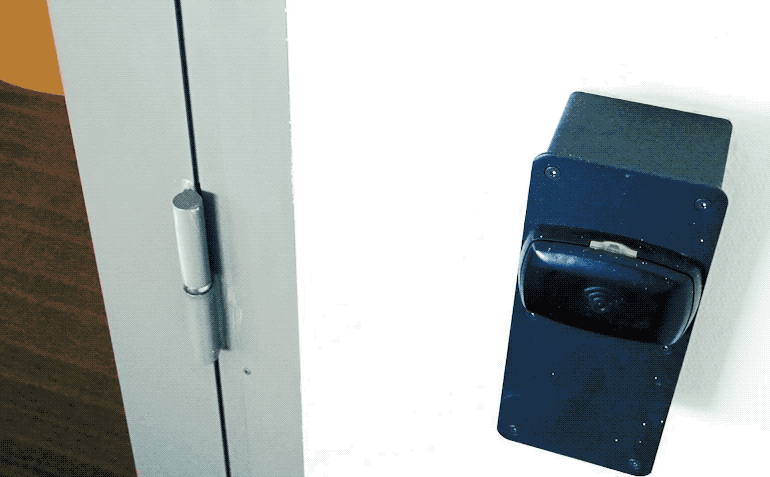
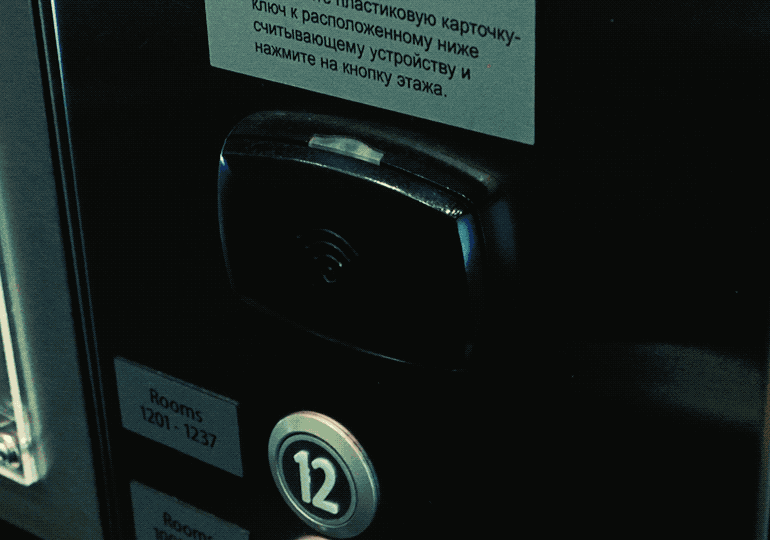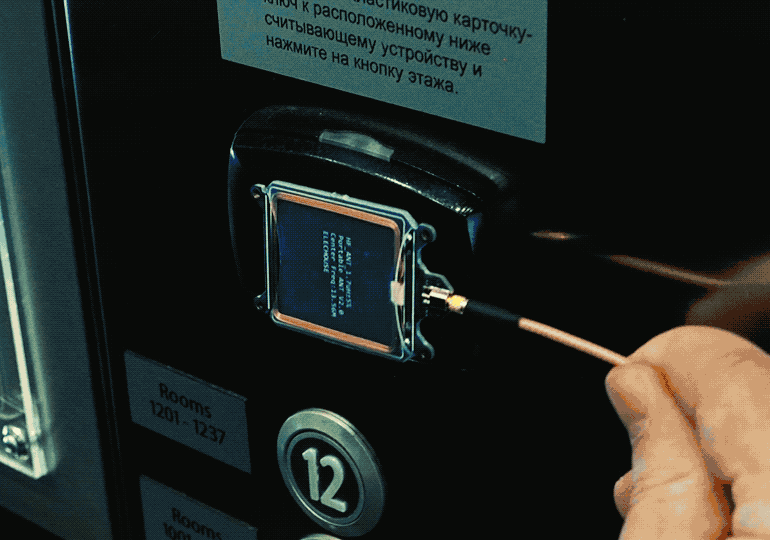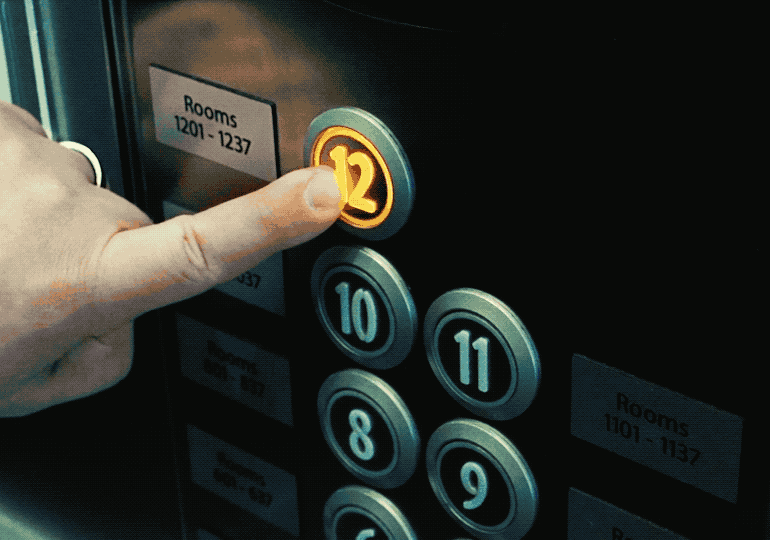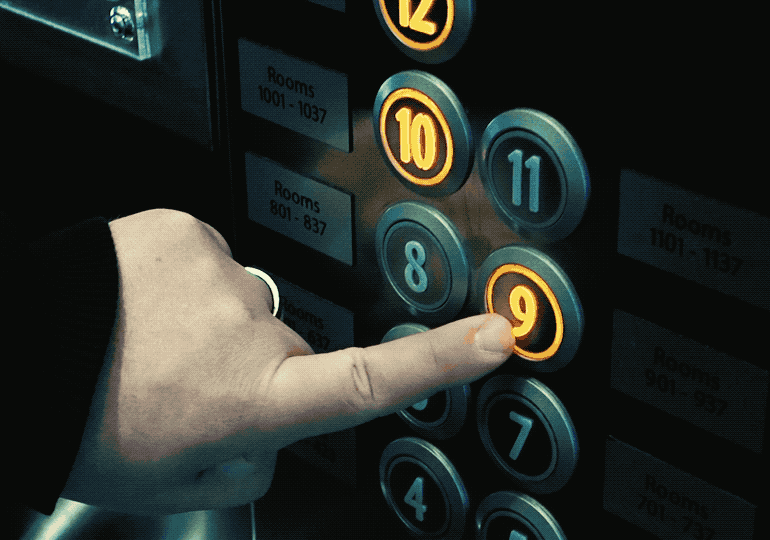
Специалисты компании F-Secure продемонстрировали интересную разработку — некий «мастер-ключ», открывающий доступ к миллионам гостиничных номеров по всему миру. По мнению экспертов, это просто находка для различного рода злоумышленников.

Команда F-Secure утверждает, что их система откроет доступ к номерам любых отелей, в которых используются электронные замки Vision от компании VingCard. На данный момент известно, что именно такие замки используются 42 000 различными отелями в 166 странах.

По словам специалистов, даже старые ключи, у которых истек срок эксплуатации, хранят достаточно данных для того, чтобы их можно было использовать в атаках. Используя карманное устройство под управлением специальной программы, исследователи могут украсть данные, находящиеся на таком электронном ключе.

Над этим решением F-Secure работала более десяти лет, разработки «мастер-ключа» начались в далеком 2003 году.

«Разработка подобного решения заняла приличное количество времени и потребовала определенных усилий. Первый наш ‘’мастер-ключ’’ для реального отеля был создан в марте прошлого года. На данный момент нам неизвестно, используется ли эта технология в реальных атаках злоумышленниками», — объясняют разработчики.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru