



20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

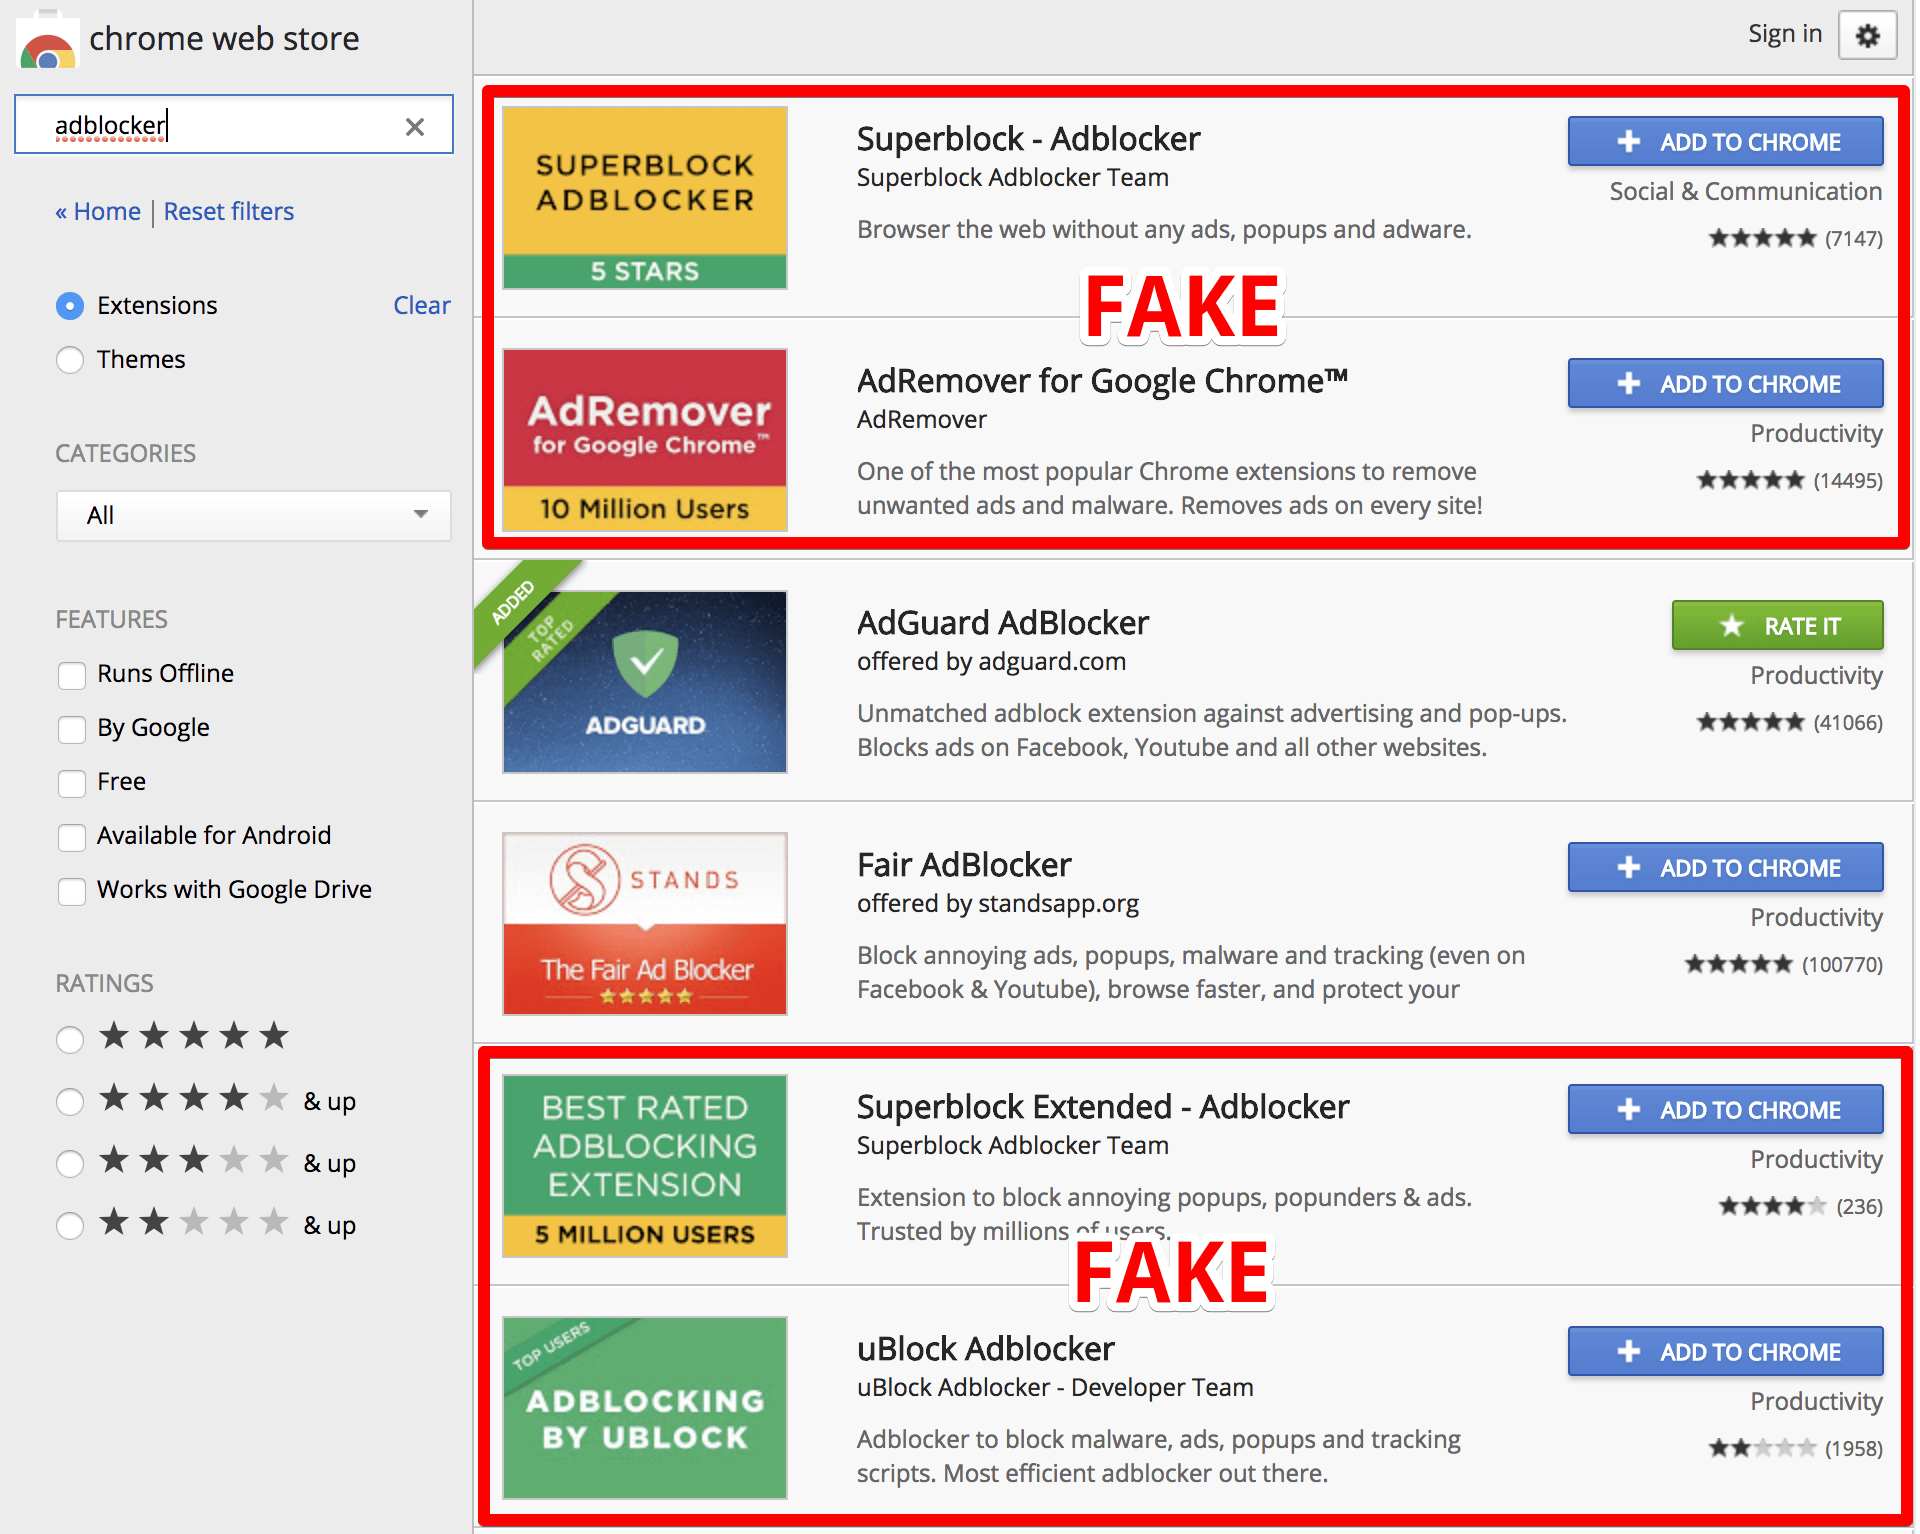
Исследователь в области безопасности наткнулся на пять вредоносных расширений, маскирующихся под блокировщики рекламы, размещенных в официальном магазине расширений для Chrome. Эти злонамеренные аддоны были установлены по меньшей мере 20 миллионами пользователей.

Проблемные расширения обнаружил Андрей Мешков, один из основателей Adguard. Господин Мешков составил список:

  • AdRemover for Google Chrome™ (установили более 10 миллионов пользователей);
  • uBlock Plus (установили более 8 миллионов пользователей);
  • [Поддельный] Adblock Pro (установили более 2 миллионов пользователей);
  • HD for YouTube™ (установили более 400 тыс. пользователей);
  • Webutation (установили более 30 тыс. пользователей).

Эти аддоны представляют собой модифицированные версии известных приложений для блокировки рекламы в браузере. Можно отметить, что злоумышленники использовали популярные ключевые слова в описании расширений, пытаясь таким образом поднять их позиции в поиске.

«Просто обратите внимание на результаты поиска. Злоумышленники банально заспамили ключевыми словами описания своих расширений, которые являются практически клонами своих легитимных прототипов», — пишет Мешков.

Анализ кода злонамеренных аддонов показал, что злоумышленники просто добавили несколько строк кода к коду легитимного расширения для блокировки рекламы. Мешков проинформировал Google о своей находке, корпорация пообещали разобраться с этим.

Вредоносный код включает модифицированную версию библиотеки jQuery, которая загружает coupons.txt со стороннего домена http://www[.]hanstrackr[.]com. Также в коде содержится возможность отправлять на удаленный сервер информацию о посещенных пользователем сайтах.

«Этот скрытый скрипт отслеживает каждый запрос, сделанный вашим браузером, затем сравнивает md5(url + “%Ujy%BNY0O”) со списком подписей, хранящихся в coupons.txt. Если что-то совпало, скрипт загружает iframe с домена g.qyz.sx, передавая информацию о посещенной странице», — поясняет эксперт.

На данный момент расширения не осуществляют какую-либо вредоносную активность, однако специалист считает, что злоумышленникам ничего не стоит добавить новые возможности в одном из обновлений.

Мешков отметил, что зараженные компьютеры похожи на ботнет, который киберпреступники могут использовать в любой момент.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru