



20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

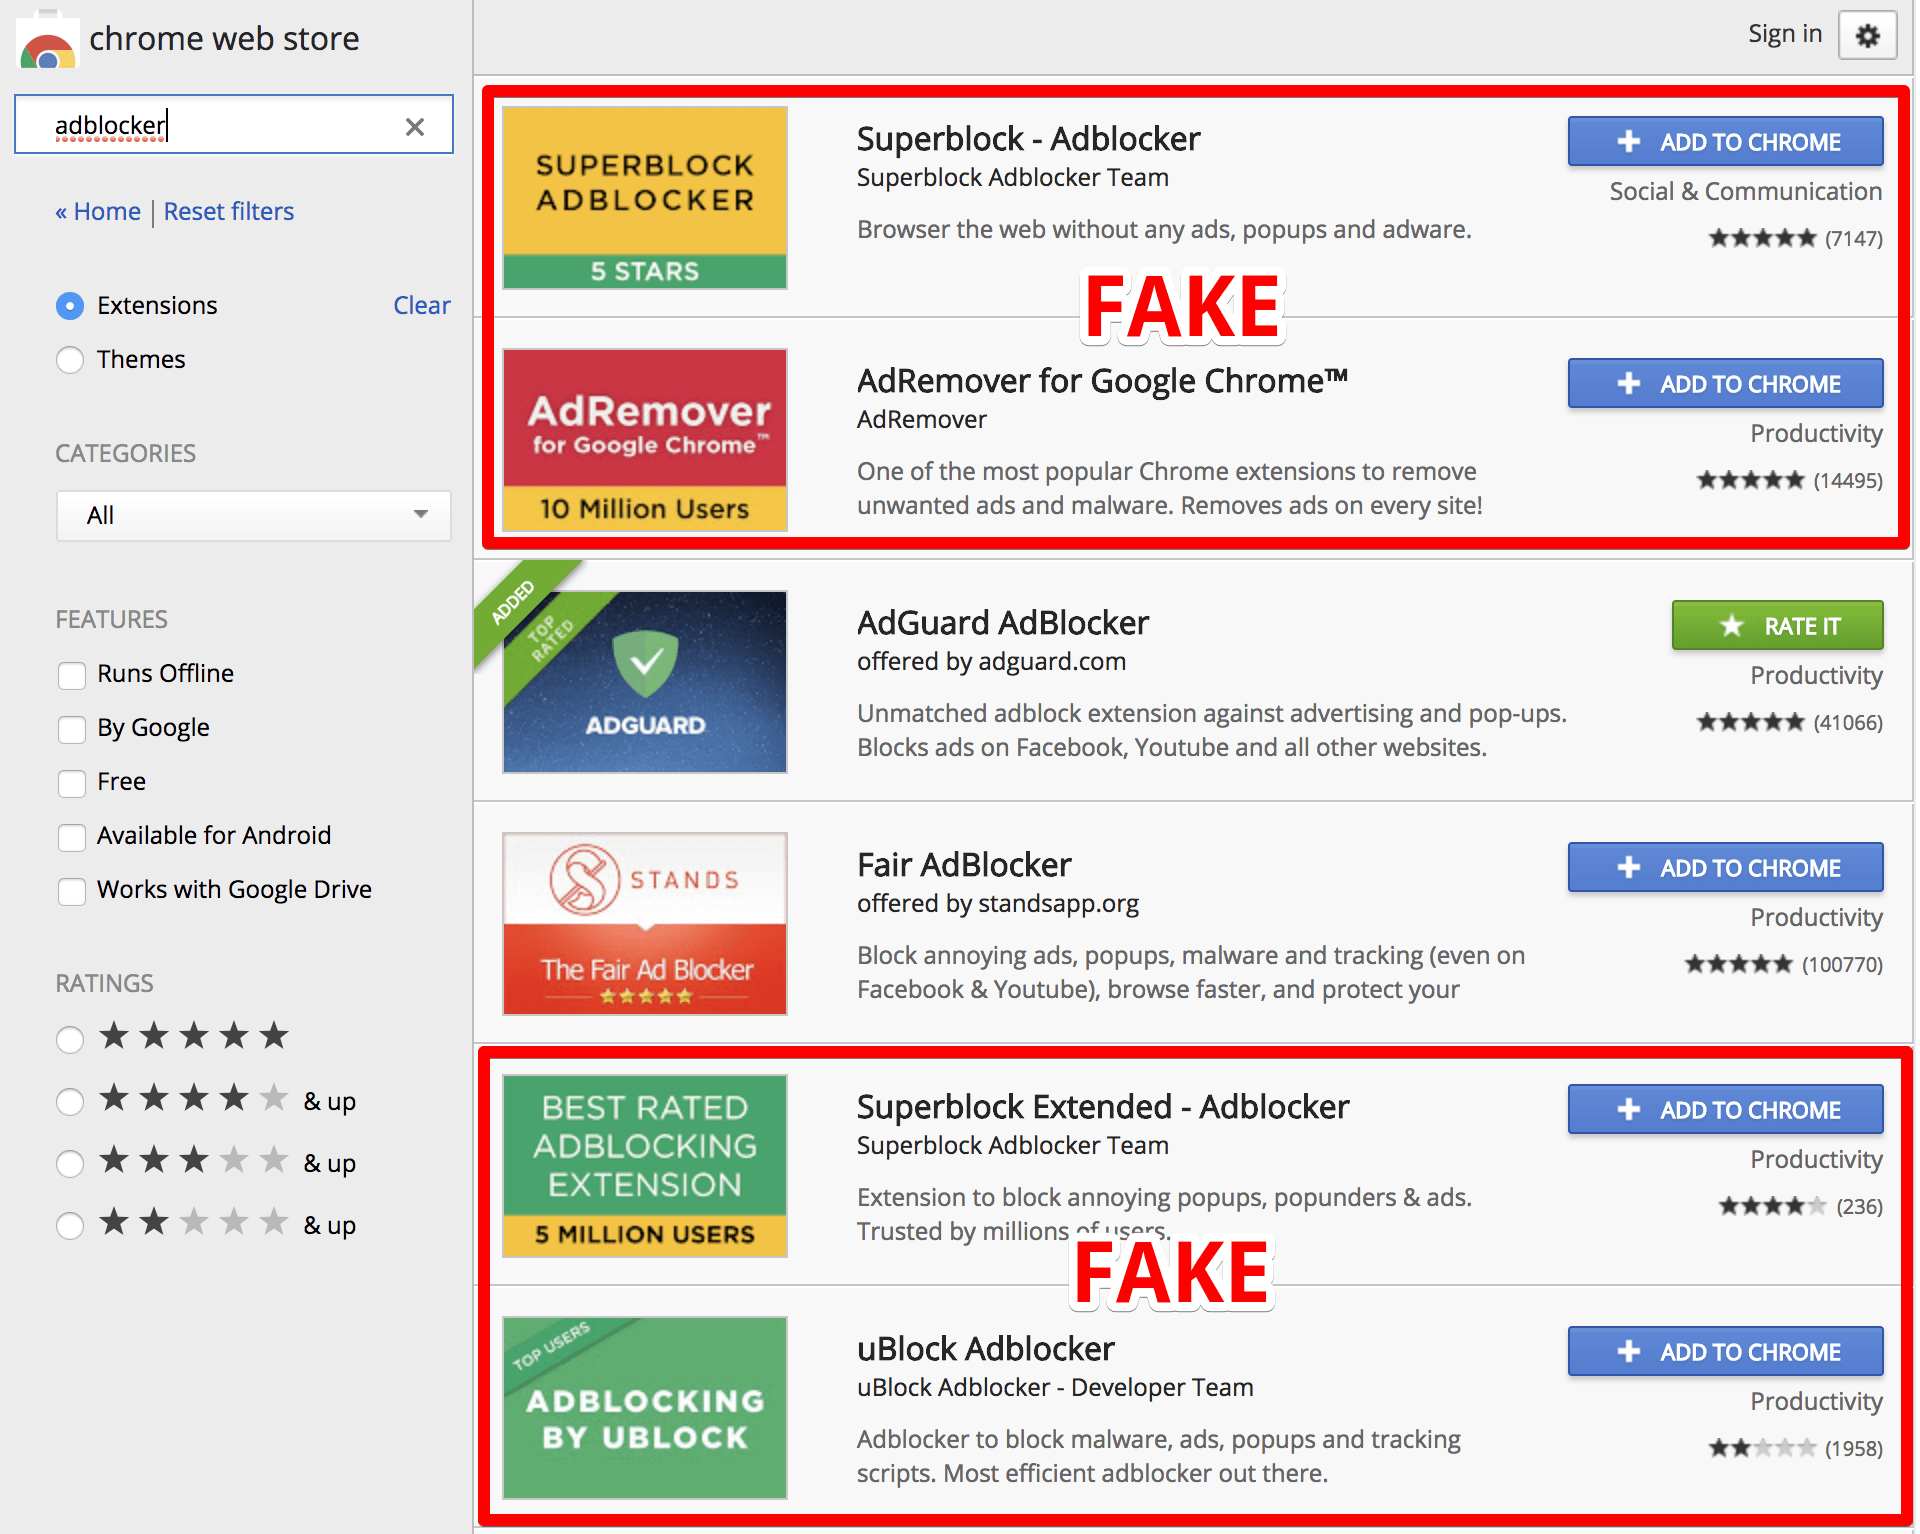
Исследователь в области безопасности наткнулся на пять вредоносных расширений, маскирующихся под блокировщики рекламы, размещенных в официальном магазине расширений для Chrome. Эти злонамеренные аддоны были установлены по меньшей мере 20 миллионами пользователей.

Проблемные расширения обнаружил Андрей Мешков, один из основателей Adguard. Господин Мешков составил список:

  • AdRemover for Google Chrome™ (установили более 10 миллионов пользователей);
  • uBlock Plus (установили более 8 миллионов пользователей);
  • [Поддельный] Adblock Pro (установили более 2 миллионов пользователей);
  • HD for YouTube™ (установили более 400 тыс. пользователей);
  • Webutation (установили более 30 тыс. пользователей).

Эти аддоны представляют собой модифицированные версии известных приложений для блокировки рекламы в браузере. Можно отметить, что злоумышленники использовали популярные ключевые слова в описании расширений, пытаясь таким образом поднять их позиции в поиске.

«Просто обратите внимание на результаты поиска. Злоумышленники банально заспамили ключевыми словами описания своих расширений, которые являются практически клонами своих легитимных прототипов», — пишет Мешков.

Анализ кода злонамеренных аддонов показал, что злоумышленники просто добавили несколько строк кода к коду легитимного расширения для блокировки рекламы. Мешков проинформировал Google о своей находке, корпорация пообещали разобраться с этим.

Вредоносный код включает модифицированную версию библиотеки jQuery, которая загружает coupons.txt со стороннего домена http://www[.]hanstrackr[.]com. Также в коде содержится возможность отправлять на удаленный сервер информацию о посещенных пользователем сайтах.

«Этот скрытый скрипт отслеживает каждый запрос, сделанный вашим браузером, затем сравнивает md5(url + “%Ujy%BNY0O”) со списком подписей, хранящихся в coupons.txt. Если что-то совпало, скрипт загружает iframe с домена g.qyz.sx, передавая информацию о посещенной странице», — поясняет эксперт.

На данный момент расширения не осуществляют какую-либо вредоносную активность, однако специалист считает, что злоумышленникам ничего не стоит добавить новые возможности в одном из обновлений.

Мешков отметил, что зараженные компьютеры похожи на ботнет, который киберпреступники могут использовать в любой момент.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru