



AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

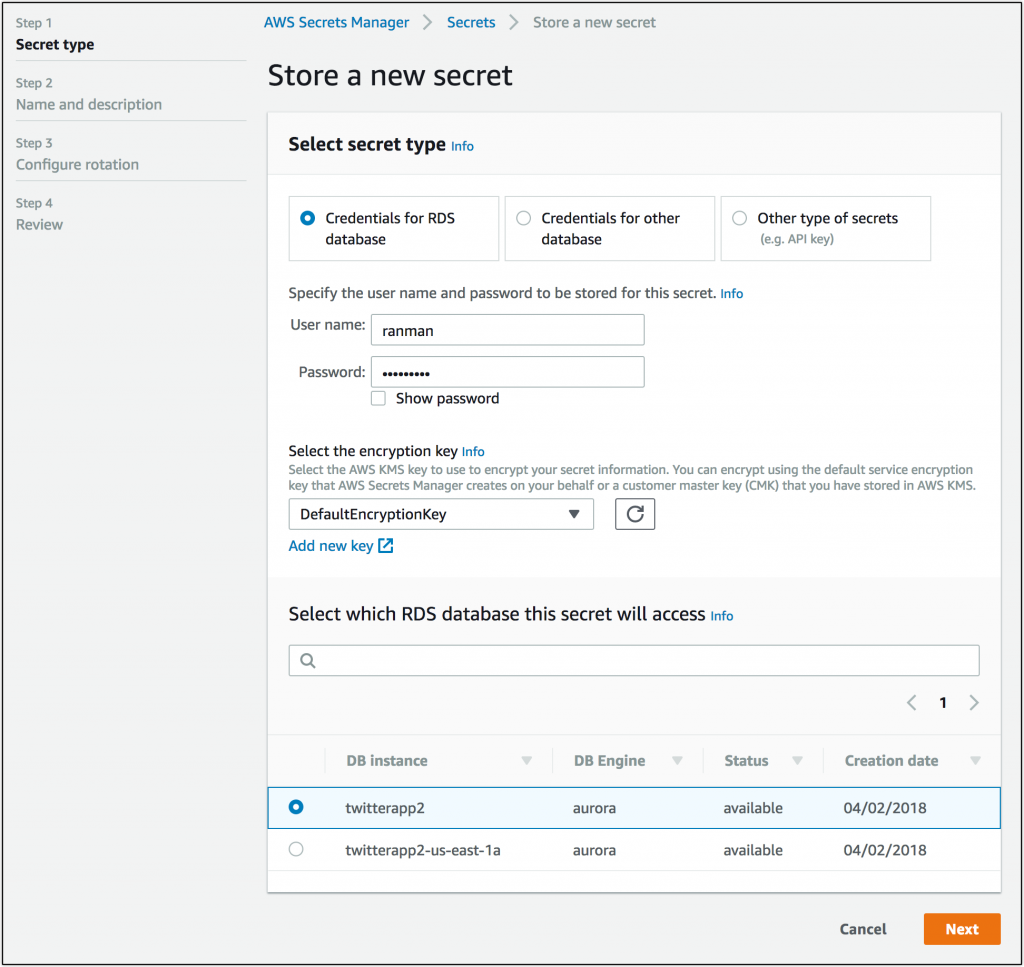
Анонсировано новое решение AWS Secrets Manager, которое позволит легко хранить и использовать ваши учетные данные с помощью API или интерфейса командой строки AWS. Об этом компания Amazon сообщила сегодня в своем блоге.

«Управление учетными данными баз данных, паролями и ключами API может представлять не такую уж сложную задачу, когда вы работаете локально с одной машиной и одним приложением. Однако по мере роста количества микросервисов хранить и использовать такие данные становится куда более сложной задачей» — подчеркивает Amazon.

Раньше клиентам приходилось поддерживать дополнительную инфраструктуру исключительно для управления такими данными, что могло повлечь за собой дополнительные затраты, а также вносить излишнюю сложность в сами системы.

«Представьте себе такую ситуацию — у вас есть приложение, которое принимает входящие твиты из Twitter и хранит их в базе данных Amazon Aurora. Раньше бы вам пришлось запрашивать имя пользователя и пароль у администратора базы данных и вставлять эти учетные данные в переменные окружения», — пишет компания.

«Также было необходимо, чтобы отвечающий за социальные сети человек создавал учетные данные Twitter API, что представляет собой очень сложный процесс. С помощью Secrets Manager администратор может предоставить учетные данные всего один раз, после чего просто полагаться на Secrets Manager, который поможет автоматически обновлять эти данные».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru