



В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

В программном обеспечении Cisco IOS XE исправлена уязвимость

Уязвимость в Cisco IOS XE позволяет не прошедшему аутентификацию злоумышленнику войти в систему, на которой запущена уязвимая версия этого программного обеспечения, со стандартным именем пользователя и паролем, которые используются при первоначальной загрузке.

Уязвимость существует из-за недокументированной учетной записи пользователя с уровнем привилегий 15, эта запись использует имя пользователя и пароль по умолчанию. Атакующий может использовать эту запись для удаленного подключения к уязвимому устройству.

Брешь затрагивает устройства Cisco, на которых установлена версия программного обеспечения Cisco IOS XE 16.x, более ранние версии не подвержены этой проблеме.

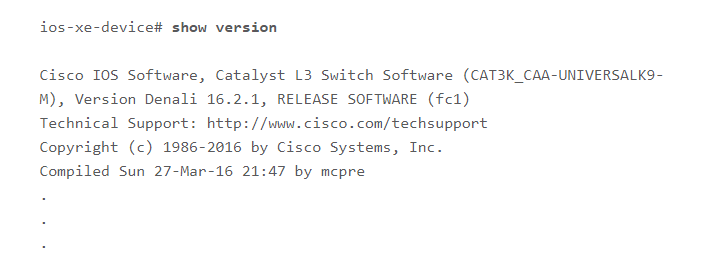
«Чтобы определить, какая версия Cisco IOS XE работает на устройстве, администраторы могут использовать команду show version, введя ее в интерфейсе командной строки. После этого отобразится соответствующее информационное окно, в котором можно найти версию Cisco IOS XE», — говорится в рекомендациях Cisco.

Пример использования этой команды можно посмотреть на скриншоте ниже:

Cisco выпустила обновление, устраняющее эту уязвимость.

Напомним, что эксперты Cisco Talos сообщили о вредоносной программе, получившей название GoScanSSH, этот зловред используется для компрометации серверов SSH, открытых для доступа из Сети. Злонамеренный код написан на языке программирования Go, что является не совсем обычной практикой.

Во вредоносе обнаружено несколько интересных функций, например, GoScanSSH старается не заражать правительственные и военные сети.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru