



Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Исследователи Trend Micro наткнулись на вредоносный майнер, который использует уязвимость в PHP-плагине Weathermap для распространения. Зловред, добывающий цифровую валюту атакует серверы Linux.

Основываясь на результатах мониторинга, эксперты нашли общие черты с уже встречавшейся ранее вредоносной кампанией, в которой принимал участие зловред JenkinsMiner. Разница лишь в том, что новая кампания атакует системы Linux. Примечательно, что злоумышленники используют давно устраненную уязвимость, патч для которой доступен уже почти пять лет.

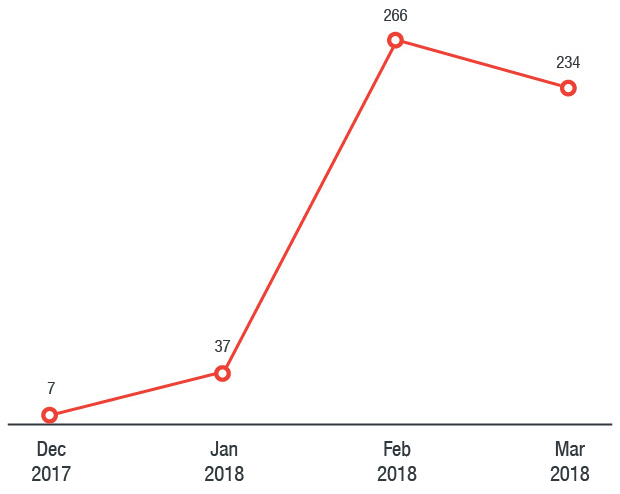
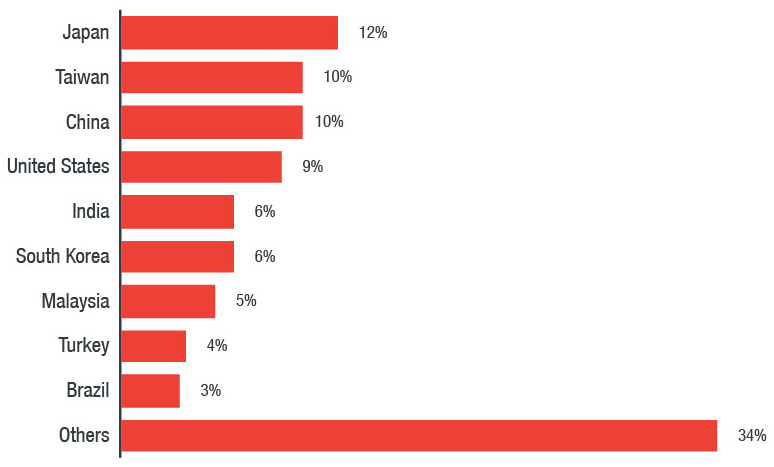
На графике, представленном ниже, видно, как возрастало количество кибератак с декабря прошлого года по март нынешнего. Также можно наблюдать наиболее атакуемые страны.

Что касается используемой бреши, то речь идет о баге в плагине Weathermap (CVE-2013-2618), который системные администраторы используют для визуализации сетевой активности. Специалисты предполагают, что киберпреступники используют эту брешь из-за доступного эксплойта, рассчитывая на то, что некоторые организации просто не обновили свои системы.

Злонамеренный код создан таким образом, что загруженный вредоносный файл будет запускаться каждые три минуты. Помимо этого, зловред модифицирует параметр ядра Linux vm.nr_hugepages для майнинга криптовалюты Monero (XMR). Также майнер контролирует, чтобы вредоносный процесс был запущен, если он по какой-то причине завершен, вредонос перезапустит его.

Сам майнер детектируется компанией Trend Micro как COINMINER_MALXMR.SM-ELF64, он загружается с того же серврера, что и первоначальный пейлоад, получивший имя watchd0g.sh.

Эксперты проанализировали пять различных образцов, используемых в этой кампании, благодаря чему удалось найти связь с кошельками Monero. По данным исследователей, атакующим удалось собрать 320 XMR, что равно приблизительно 74 677 долларам США. Причем были проанализированы лишь два кошелька, связь с которыми удалось установить. Специалисты полагают, киберпреступники заработали гораздо больше.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru