



Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

Мобильные вредоносы крадут цифровую валюту вместо установки майнера

По сообщениям специалистов IBM, в настоящее время мобильные вредоносные программы нацелены на добычу криптовалюты, которую злоумышленники пытаются получить за счет хищения средств жертв.

Несколько недель назад команда IBM обратила внимание, что троян TrickBot использует веб-инъекции, подменяя легитимные адреса адресами злоумышленника, что позволяло похищать цифровую валюту пользователей.

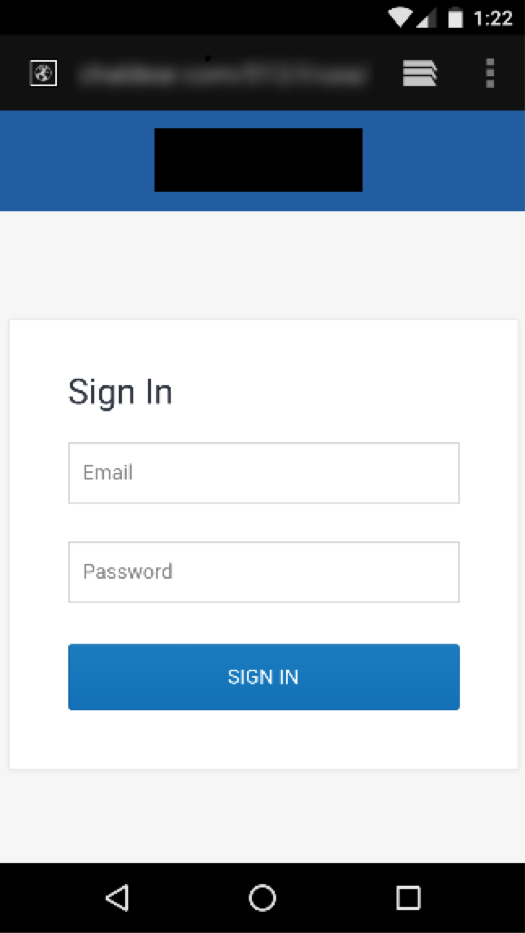
Аналогичным образом мобильные вредоносные программы теперь используют экранные наложения (оверлеи), также пытаясь заставить пользователей переводить свои средства киберпреступникам. Именно кража средств, а не использование пресловутых программ-майнеров, обусловлено тем, что использование майнеров банально неоправданно.

Во-первых, сказывается сравнительно малая мощность процессоров, установленных в мобильных устройствах, во-вторых, пользователь обнаружит майнер с большой долей вероятности, так как перегрев устройства, низкая производительность, а также стремительно разряжающийся смартфон не могут остаться незамеченными.

«Злоумышленники, специализирующиеся на заражении мобильных устройств, не устанавливают на них программы-майнеры, они скорее попытаются украсть средства жертвы. Для этого они используют технологию наложения вредоносного окна поверх легитимного приложения, что позволяет подменять адреса, на которые пользователи отправляют средства», — отмечают в IBM.

Среди подобных мобильных вредоносных программ исследователи отмечают: ExoBot, BankBot, Marcher и Mazar. Эти зловреды могут отображать жестко закодированный или динамически наложенный оверлей на окно легитимного приложения.

Таким образом, пользователи в конечном итоге раскрывают свои учетные данные злоумышленникам, которые затем могут использовать их для доступа к учетной записи жертвы. Причем это сработает даже в случае наличия двухфакторной аутентификации, так как вредонос может перехватить сообщения на зараженном устройстве.

По словам IBM, мобильные вредоносные программы нацелены на следующие виды цифровых валют: Bitcoin, Bitcoin Cash, Ethereum, Litecoin, Monero.

Подпишитесь на новости

ChatGPT начнёт показывать визуальную рекламу во время генерации изображений

Попросили нейросеть нарисовать картинку и заодно увидели рекламное предложение. OpenAI анонсировала новый визуальный формат объявлений в ChatGPT. Тестирование начнётся в США в октябре с небольшой группой рекламодателей.

Как объясняет OpenAI, объявления будут показываться во время генерации изображений.

Компания обещает явно маркировать рекламу и размещать её отдельно от создаваемой картинки. По её заявлению, рекламодатели не влияют на ответы ChatGPT.

Новый формат позволит демонстрировать товары в использовании и показывать впечатления, связанные с услугами. Для брендов это ещё один способ добраться до аудитории, которая, по данным OpenAI, составляет 1,2 млрд человек в неделю. Подписки — не единственный источник дохода, на который рассчитывает компания.


Параллельно OpenAI расширяет инструменты измерения эффективности рекламы: интеграции с Hightouch, Tealium и LiveRamp помогут передавать данные о конверсиях, а партнёры по атрибуции — оценивать, приводят ли объявления к покупкам и другим действиям. Красивый баннер должен оправдывать себя цифрами.

DoubleVerify и Integral Ad Science будут участвовать в проверке пригодности рекламного окружения. OpenAI утверждает, что партнёры не получат доступа к приватным разговорам пользователей. Защитные механизмы должны исключать рекламу из конфиденциальных диалогов, в том числе связанных с эмоционально уязвимыми состояниями.

Пока это американский эксперимент. Сроки запуска визуальной рекламы в других странах компания не назвала.

RSS: Новости на портале Anti-Malware.ru