



Вымогатель Data Keeper доступен по RaaS и уже заразил первых жертв

Вымогатель Data Keeper доступен по RaaS и уже заразил первых жертв

Вымогатель Data Keeper доступен по RaaS и уже заразил первых жертв

В Dark Web появился новый криптовымогатель, работающий по принципу Ransomware-as-a-Service (RaaS), — Data Keeper. Он стал третьей программой, распространяющейся таким образом, после Saturn и GandCrab. Уже через два дня после того, как мошенники начали рекламировать Data Keeper, появились первые жертвы вредоносной программы.

Принцип Ransomware-as-a-Service облегчает распространение вирусов в сети. Создатели вредоноса выкладывают копию программы на сайт в Dark Web и предлагают всем желающим распространять ее без первоначального взноса за активацию учетной записи. Все, что нужно сделать, — зарегистрироваться на сайте, получить свою копию вируса, сгенерировать зараженные файлы и начать их распространение. 

Если пользователь открывает зараженный файл, вредонос шифрует все данные с его компьютера и требует выкуп в биткоинах. Если жертва платит выкуп, партнер, сгенерировавший и отправивший файл, получает процент от выкупа. Например, создатели Saturn заявили, что распространители получат 70%. Команда Data Keeper открыто не говорит, сколько денег получат партнеры.

DataKeeper

По данным, предоставленным Beeping Computer экспертами MalwareHunterTeam, Data Keeper сделан довольно искусно и состоит из четырех слоев. Первый уровень — это файл EXE, который перенесет другой EXE в LocalAppData со случайным именем и расширением .bin, а затем запустит его с помощью параметров ProcessPriorityClass.BelowNormal и ProcessWindowStyle.Hidden. Этот второй файл EXE подгрузит файл DLL, который загрузит еще один DLL с вредоносом-шифровальщиком. Затем все слои защищаются с помощью ConfuserEx. По сравнению с другими вымогателями, Data Keeper имеет необычно высокий уровень защиты.

Кроме того, этот вымогатель не добавляет специального расширения к поврежденным файлам, поэтому жертвы не смогут увидеть, какие файлы зашифрованы, пока не попытаются открыть их все. В итоге пользователь не может вычислить, насколько серьезный ущерб нанесен компьютеру. RaaS также позволяет каждому партнеру выбирать типы файлов для таргетинга, то есть разные версии Data Keeper будут шифровать разные файлы.

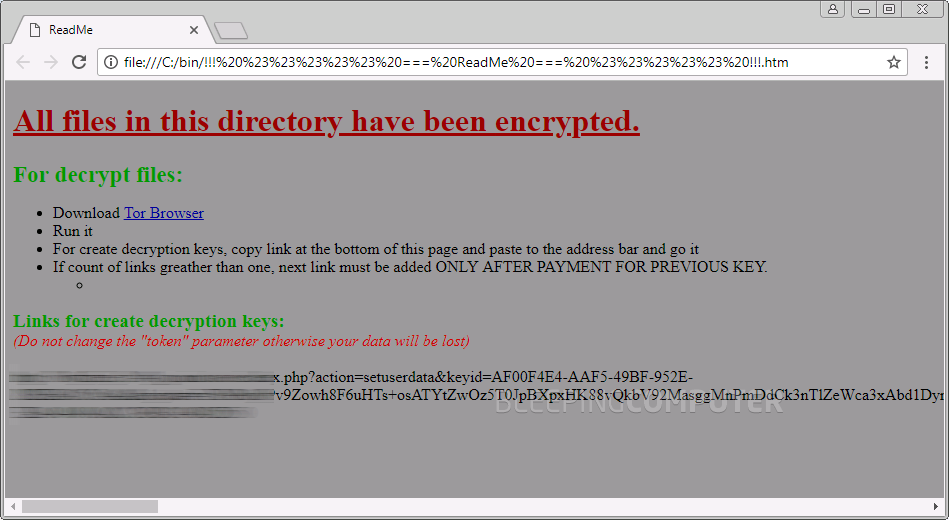
Единственное, что увидит пользователь зараженного компьютера, — это файл "!!! ##### === ReadMe === ##### !!! .. htm", который вымогатель разместит в каждой папке с зашифрованными файлами.

DataKeeperPayment

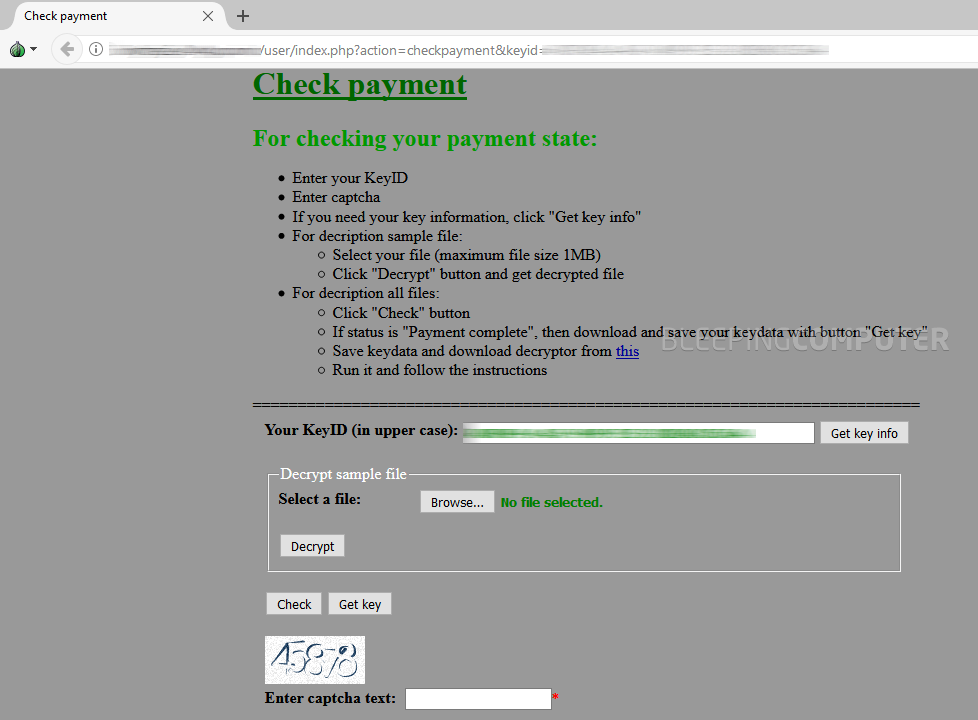
Инфицированным пользователям предлагают пройти по ссылке в Tor, чтобы узнать, как заплатить выкуп и расшифровать файлы. Размеры оплаты варьируются от случая к случаю. Если вредонос заражает сеть компьютеров компании, выкуп придется заплатить за каждый компьютер в отдельности. Это может привести к огромным затратам для фирм, желающих вернуть зашифрованные файлы.

На прошлой неделе мы также писали про криптовымогатель Saturn, распространяющийся по принципу RaaS.


Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru