



Вымогатель Data Keeper доступен по RaaS и уже заразил первых жертв

Вымогатель Data Keeper доступен по RaaS и уже заразил первых жертв

Вымогатель Data Keeper доступен по RaaS и уже заразил первых жертв

В Dark Web появился новый криптовымогатель, работающий по принципу Ransomware-as-a-Service (RaaS), — Data Keeper. Он стал третьей программой, распространяющейся таким образом, после Saturn и GandCrab. Уже через два дня после того, как мошенники начали рекламировать Data Keeper, появились первые жертвы вредоносной программы.

Принцип Ransomware-as-a-Service облегчает распространение вирусов в сети. Создатели вредоноса выкладывают копию программы на сайт в Dark Web и предлагают всем желающим распространять ее без первоначального взноса за активацию учетной записи. Все, что нужно сделать, — зарегистрироваться на сайте, получить свою копию вируса, сгенерировать зараженные файлы и начать их распространение. 

Если пользователь открывает зараженный файл, вредонос шифрует все данные с его компьютера и требует выкуп в биткоинах. Если жертва платит выкуп, партнер, сгенерировавший и отправивший файл, получает процент от выкупа. Например, создатели Saturn заявили, что распространители получат 70%. Команда Data Keeper открыто не говорит, сколько денег получат партнеры.

DataKeeper

По данным, предоставленным Beeping Computer экспертами MalwareHunterTeam, Data Keeper сделан довольно искусно и состоит из четырех слоев. Первый уровень — это файл EXE, который перенесет другой EXE в LocalAppData со случайным именем и расширением .bin, а затем запустит его с помощью параметров ProcessPriorityClass.BelowNormal и ProcessWindowStyle.Hidden. Этот второй файл EXE подгрузит файл DLL, который загрузит еще один DLL с вредоносом-шифровальщиком. Затем все слои защищаются с помощью ConfuserEx. По сравнению с другими вымогателями, Data Keeper имеет необычно высокий уровень защиты.

Кроме того, этот вымогатель не добавляет специального расширения к поврежденным файлам, поэтому жертвы не смогут увидеть, какие файлы зашифрованы, пока не попытаются открыть их все. В итоге пользователь не может вычислить, насколько серьезный ущерб нанесен компьютеру. RaaS также позволяет каждому партнеру выбирать типы файлов для таргетинга, то есть разные версии Data Keeper будут шифровать разные файлы.

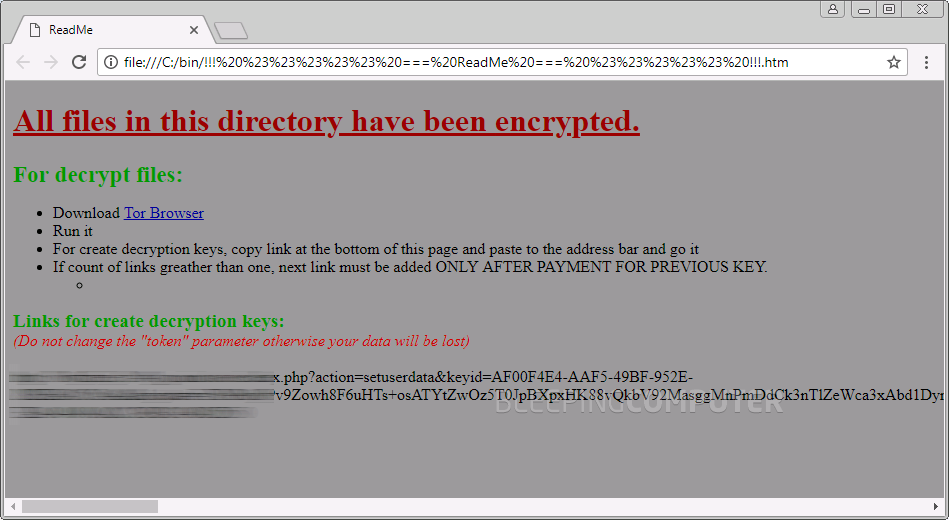
Единственное, что увидит пользователь зараженного компьютера, — это файл "!!! ##### === ReadMe === ##### !!! .. htm", который вымогатель разместит в каждой папке с зашифрованными файлами.

DataKeeperPayment

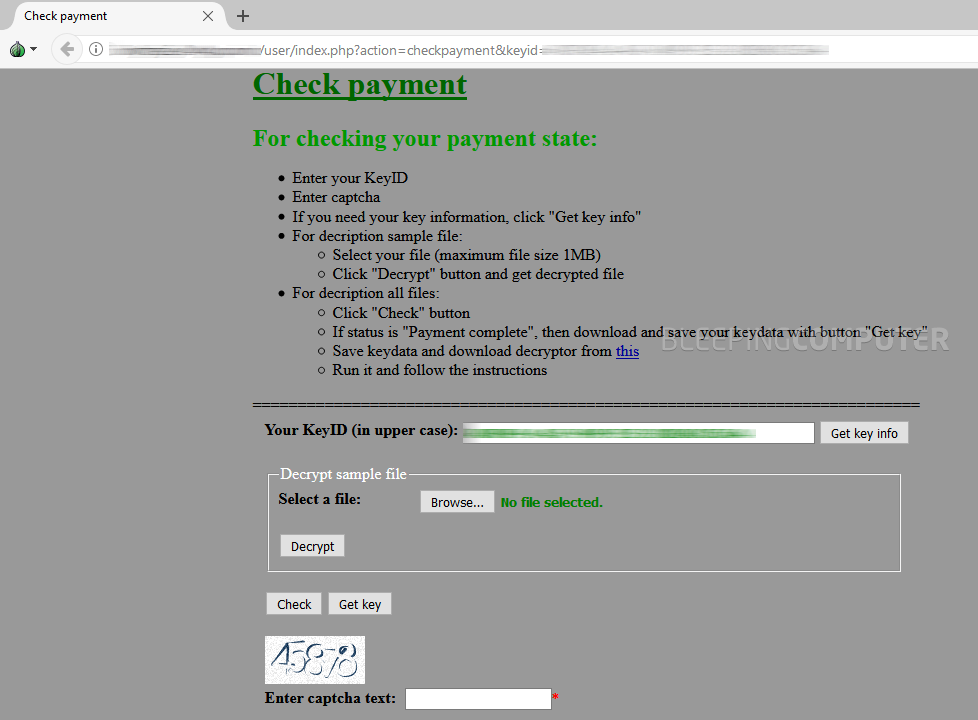
Инфицированным пользователям предлагают пройти по ссылке в Tor, чтобы узнать, как заплатить выкуп и расшифровать файлы. Размеры оплаты варьируются от случая к случаю. Если вредонос заражает сеть компьютеров компании, выкуп придется заплатить за каждый компьютер в отдельности. Это может привести к огромным затратам для фирм, желающих вернуть зашифрованные файлы.

На прошлой неделе мы также писали про криптовымогатель Saturn, распространяющийся по принципу RaaS.


Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru