



Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Специалисты в области безопасности обнаружили интересную схему добычи цифровой валюты — киберпреступники могут использовать для этого вредоносные документы Word. Злонамеренный код JavaScript может быть помещен внутрь документа благодаря недавно реализованной функции встраивания видео в документ Word.

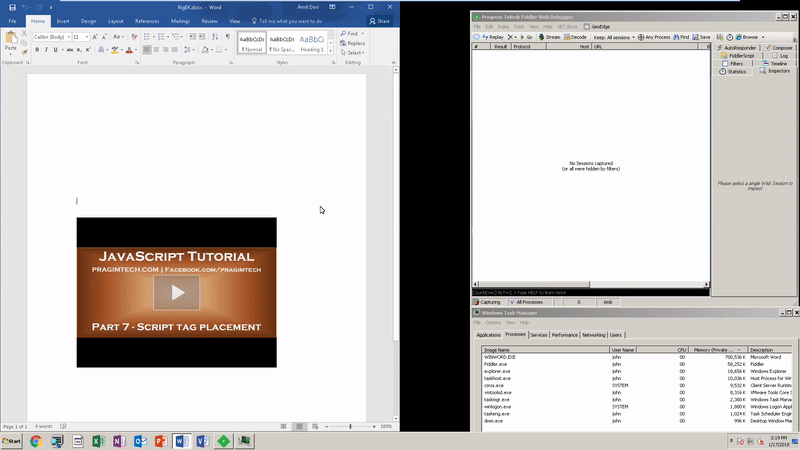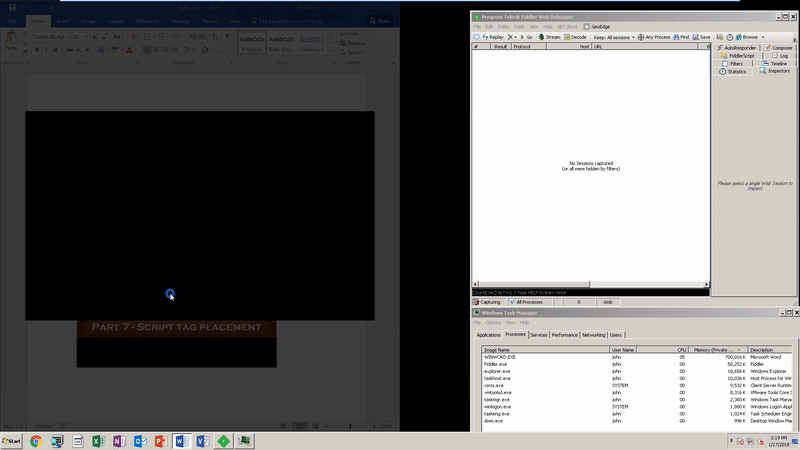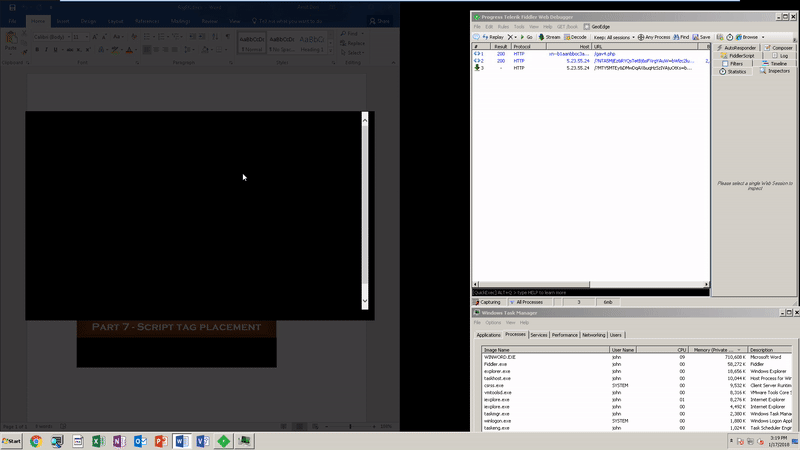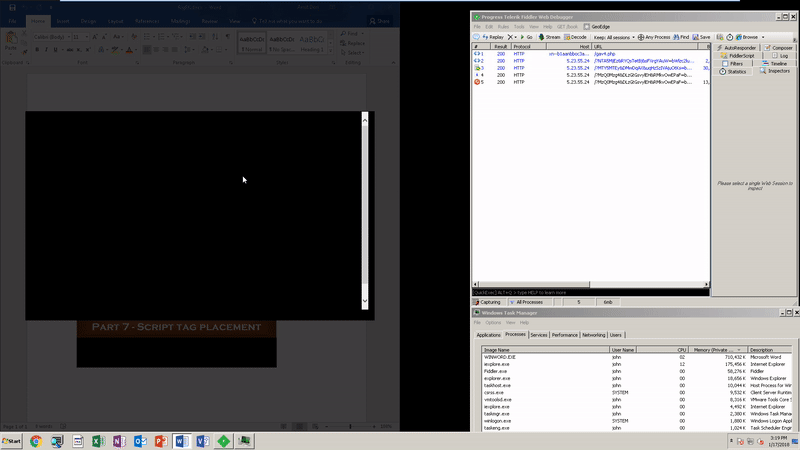
Как пишут эксперты, встроить скрытый майнер в документ можно с помощью тега iframe, более того, специалисты отмечают, что сделать это можно с любого сайта ввиду отсутствия какого-либо белого списка доверенных доменов.

Таким образом, киберпреступник размещает видео на своем домене, убедившись, что вместе с ним в документ будет встроен скрипт для майнинга, затем делает рассылку вредоносных документов. При запуске видео, встроенного в такие документы, ограниченная версия браузера Internet Explorer запустит скрипт, добывающий криптовалюту Monero.

Единственный минус подобного метода для злоумышленника — малая прибыль, вряд ли получится добыть много криптовалюты, даже заставив множество пользователей запустить видео, встроенное во вредоносные документы. Это объясняется тем, что для удачного майнинга необходимо продолжительное использование ресурсов процессора пользователя, а сама жертва, скорее всего, быстро закроет специально созданный документ Word.

Но и здесь киберпреступники могут пойти иным путем, встраивая таким образом в документы фишинговый контент, который будет принуждать пользовать «авторизовываться» для просмотра видео (на самом деле учетные данные будут просто попадать в руки преступников).

Microsoft на данном этапе отказывается устранять эту проблему, ссылаясь на то, что это такой функционал. Положительным моментом является реагирование подавляющего большинства антивирусов на скрипт для майнинга, однако проблему фишинга это может не решить.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru