



Уязвимость в uTorrent позволяет удаленно управлять загрузками

Уязвимость в uTorrent позволяет удаленно управлять загрузками

Уязвимость в uTorrent позволяет удаленно управлять загрузками

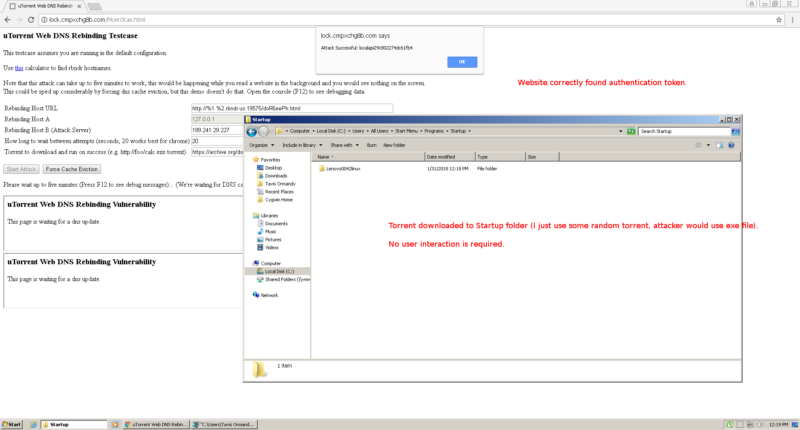
Известный эксперт Google в области безопасности Тэвис Орманди обнародовал сведения об уязвимости в популярном торрент-клиенте uTorrent. По словам специалиста, эта брешь позволяет удаленно управлять файлами на компьютере и просматривать историю загрузок.

Для эксплуатации уязвимости злоумышленнику достаточно заманить пользователя на вредоносный сайт, что позволит контролировать клиент uTorrent, как десктопную, так и веб-версию. Наибольшую угрозу, по мнению исследователя, представляет возможность загрузки вредоносной программы в папку автозагрузки Windows.

Также с помощью этой бреши можно получить доступ к загруженным файлам и просматривать историю загрузок.

Дэйв Рис (Dave Rees), разработчик uTorrent, сообщил, что уязвимость устранена в бета-релизе десктопного приложения uTorrent для Windows, однако пользователи еще не получили соответствующего патча.

Исправленную версию клиента можно загрузить по этой ссылке, разработчики обещают, что в ближайшие дни она будет доставлена пользователям. Также во вторник господин Рис заявил, что и в веб-версии uTorrent устранен этот недостаток безопасности.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru