



Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Newtek Business Services Corp., конгломерат веб-сервисов, под контролем которого находятся более 100 000 бизнес-сайтов и 40 000 технологических учетных записей, стал жертвой киберинцидента — за выходные были украдены несколько ключевых доменных имен. Это стало причиной сбоя в работе электронной почты и сайтов для многих клиентов Newtek.

В субботу Newtek разослал клиентам уведомление о том, что проводятся работы с доменами, с копией этого уведомления можно ознакомиться здесь. Однако Newtek умолчал о том, что вьетнамский киберпреступник захватил три основных домена.

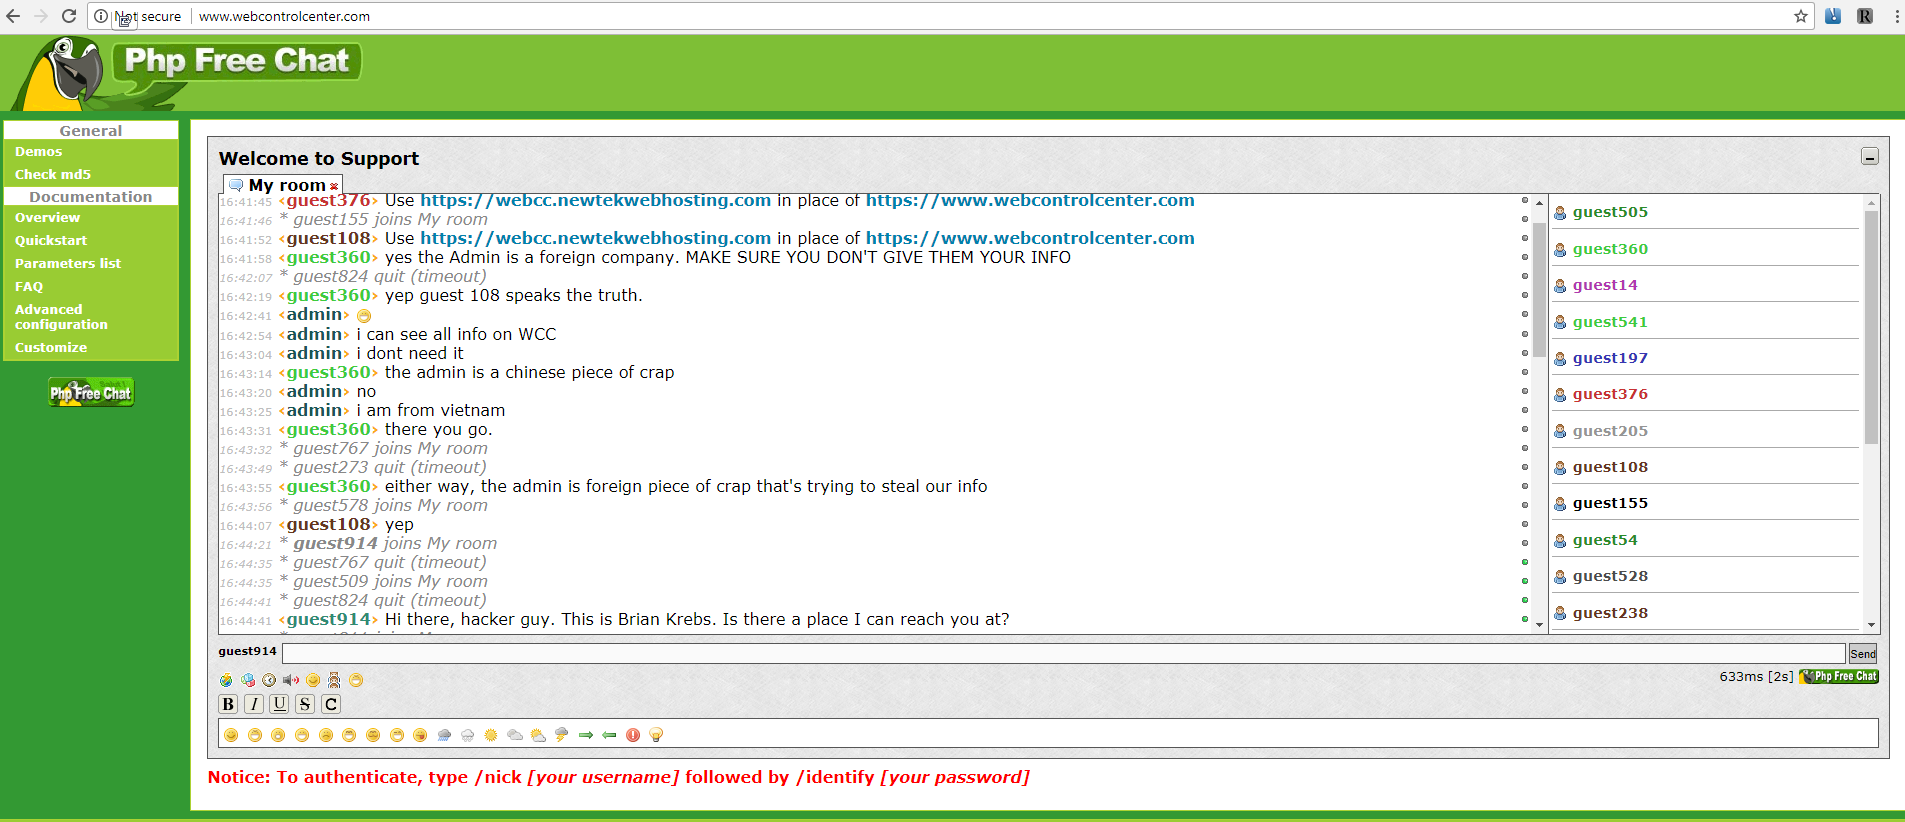
Злоумышленник также заменил страницу входа в систему, которую клиенты Newtek использовали для удаленного управления своими веб-сайтами (webcontrolcenter[.]com), сервисом веб-чата в режиме  реального времени. Как следствие, клиенты, которые хотели узнать, что случилось с их сайтами, попадали на злоумышленника.

Спустя 10 часов Newtek разослал клиентам новое уведомление, в котором признал наличие проблемы с тремя доменами: webcontrolcenter[.]com, thesba[.]com, and crystaltech[.]com.

«Мы настоятельно рекомендуем не переходить на страницы этих доменов, в настоящее время мы не контролируем эти три домена, а также электронные письма, исходящие от них», — предупредила компания своих клиентов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru