



Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Newtek Business Services Corp., конгломерат веб-сервисов, под контролем которого находятся более 100 000 бизнес-сайтов и 40 000 технологических учетных записей, стал жертвой киберинцидента — за выходные были украдены несколько ключевых доменных имен. Это стало причиной сбоя в работе электронной почты и сайтов для многих клиентов Newtek.

В субботу Newtek разослал клиентам уведомление о том, что проводятся работы с доменами, с копией этого уведомления можно ознакомиться здесь. Однако Newtek умолчал о том, что вьетнамский киберпреступник захватил три основных домена.

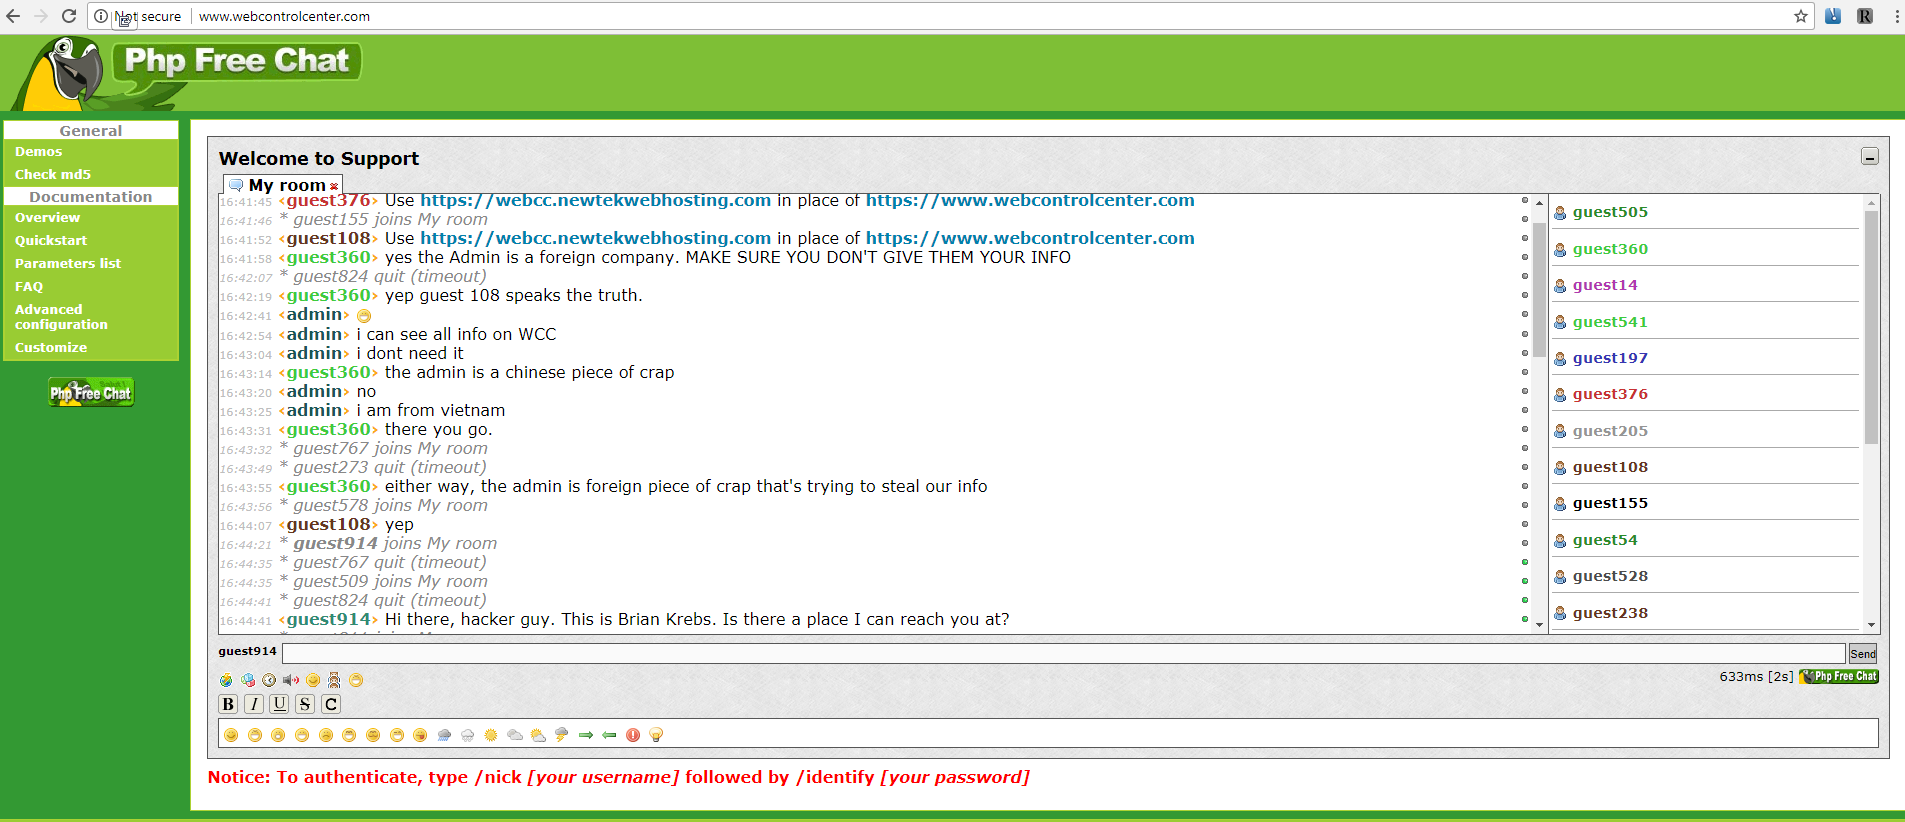
Злоумышленник также заменил страницу входа в систему, которую клиенты Newtek использовали для удаленного управления своими веб-сайтами (webcontrolcenter[.]com), сервисом веб-чата в режиме  реального времени. Как следствие, клиенты, которые хотели узнать, что случилось с их сайтами, попадали на злоумышленника.

Спустя 10 часов Newtek разослал клиентам новое уведомление, в котором признал наличие проблемы с тремя доменами: webcontrolcenter[.]com, thesba[.]com, and crystaltech[.]com.

«Мы настоятельно рекомендуем не переходить на страницы этих доменов, в настоящее время мы не контролируем эти три домена, а также электронные письма, исходящие от них», — предупредила компания своих клиентов.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru