



Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Newtek Business Services Corp., конгломерат веб-сервисов, под контролем которого находятся более 100 000 бизнес-сайтов и 40 000 технологических учетных записей, стал жертвой киберинцидента — за выходные были украдены несколько ключевых доменных имен. Это стало причиной сбоя в работе электронной почты и сайтов для многих клиентов Newtek.

В субботу Newtek разослал клиентам уведомление о том, что проводятся работы с доменами, с копией этого уведомления можно ознакомиться здесь. Однако Newtek умолчал о том, что вьетнамский киберпреступник захватил три основных домена.

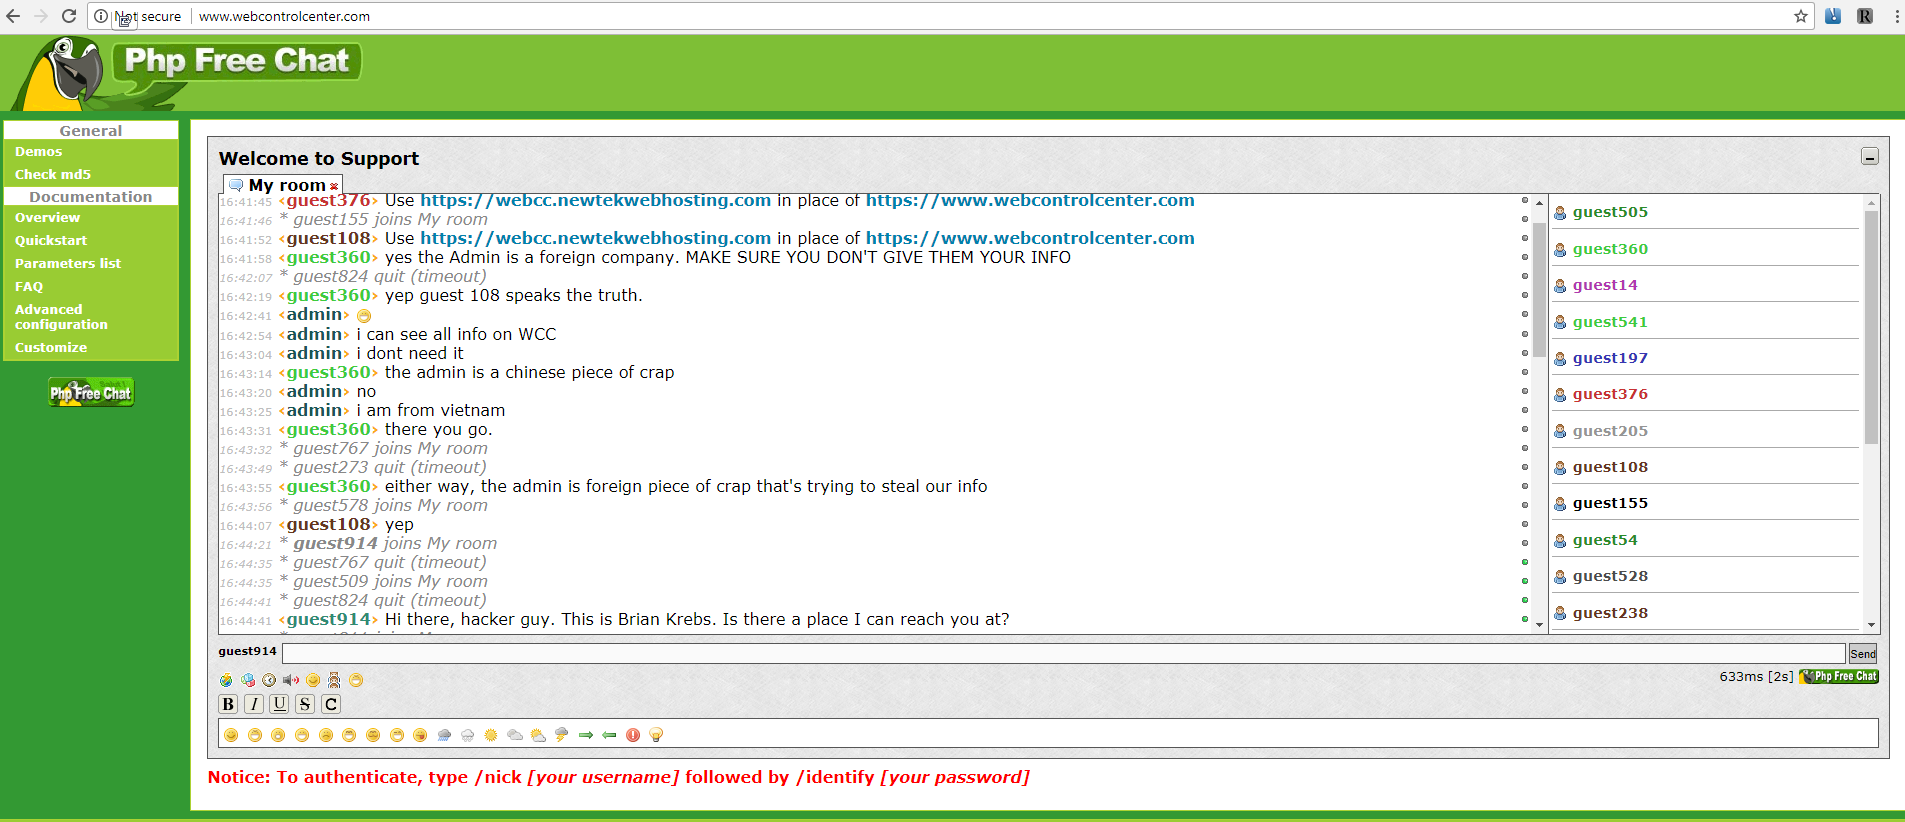
Злоумышленник также заменил страницу входа в систему, которую клиенты Newtek использовали для удаленного управления своими веб-сайтами (webcontrolcenter[.]com), сервисом веб-чата в режиме  реального времени. Как следствие, клиенты, которые хотели узнать, что случилось с их сайтами, попадали на злоумышленника.

Спустя 10 часов Newtek разослал клиентам новое уведомление, в котором признал наличие проблемы с тремя доменами: webcontrolcenter[.]com, thesba[.]com, and crystaltech[.]com.

«Мы настоятельно рекомендуем не переходить на страницы этих доменов, в настоящее время мы не контролируем эти три домена, а также электронные письма, исходящие от них», — предупредила компания своих клиентов.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru