



Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

За выходные появился новый ботнет, заражающий Android-устройства вредоносной программой, добывающей криптовалюту Monero. В процессе атак зловред сканирует наличие открытых портов отладки.

Ботнет появился в субботу, он нацелен на порт 5555, который используется Android Debug Bridge (ADB), компонентом операционной системы Android, представляющим доступ к чувствительным функциям системы.

По словам исследователей из Qihoo 360, под угрозой находятся только устройства под управлением операционной системы Android, такие как смартфоны и умные телевизоры. Эксперты назвали новую угрозу ADB.miner.

Ботнет быстро расширялся за последние несколько дней.

«Количество сканирующих порты источников удваивается каждые 12 часов», — говорит директор исследовательской лаборатории Qihoo 360 Network Security Research, — «На данный момент мы наблюдаем, насколько этот ботнет сможет вырасти».

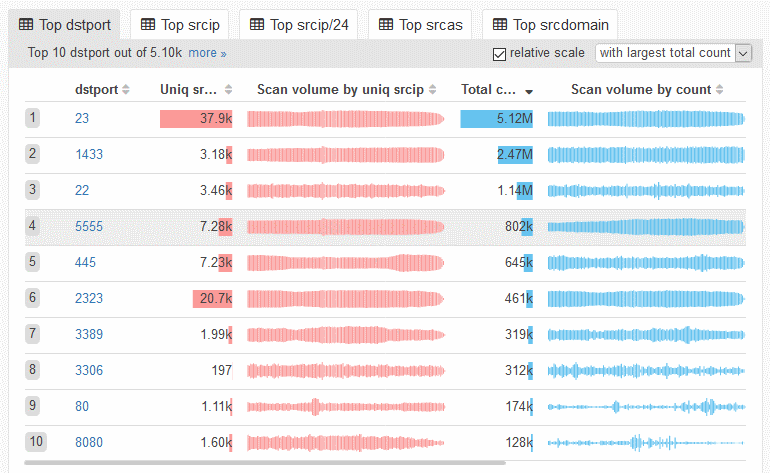
Эксперты обнаружили, что ADB.miner сканирует порты с 7 400 уникальных IP-адресов. На рисунке ниже отображены данные, полученные исследователями, на них видно, что порт 5555 находится на четвертом месте среди самых сканируемых портов. До атаки ADB.miner он не входил даже в десятку.

Большинство сканирующих IP-адресов расположены в Китае (приблизительно 40 %) и Южной Корее (приблизительно 30 %). ADB.miner также позаимствовал код у знаменитого Mirai.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru