



Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

За выходные появился новый ботнет, заражающий Android-устройства вредоносной программой, добывающей криптовалюту Monero. В процессе атак зловред сканирует наличие открытых портов отладки.

Ботнет появился в субботу, он нацелен на порт 5555, который используется Android Debug Bridge (ADB), компонентом операционной системы Android, представляющим доступ к чувствительным функциям системы.

По словам исследователей из Qihoo 360, под угрозой находятся только устройства под управлением операционной системы Android, такие как смартфоны и умные телевизоры. Эксперты назвали новую угрозу ADB.miner.

Ботнет быстро расширялся за последние несколько дней.

«Количество сканирующих порты источников удваивается каждые 12 часов», — говорит директор исследовательской лаборатории Qihoo 360 Network Security Research, — «На данный момент мы наблюдаем, насколько этот ботнет сможет вырасти».

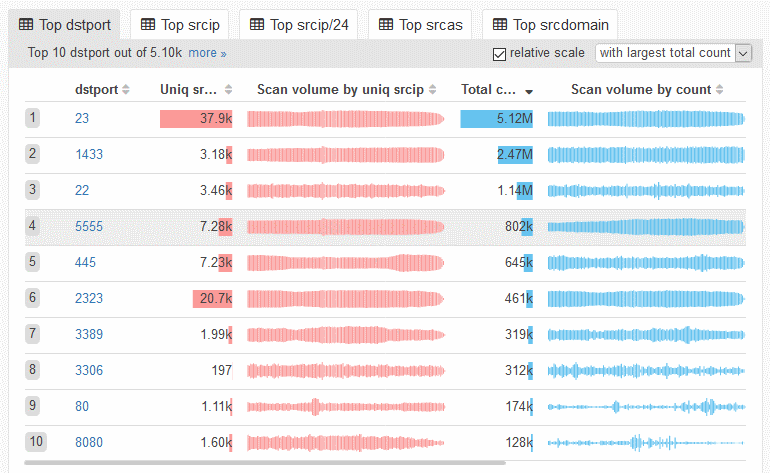
Эксперты обнаружили, что ADB.miner сканирует порты с 7 400 уникальных IP-адресов. На рисунке ниже отображены данные, полученные исследователями, на них видно, что порт 5555 находится на четвертом месте среди самых сканируемых портов. До атаки ADB.miner он не входил даже в десятку.

Большинство сканирующих IP-адресов расположены в Китае (приблизительно 40 %) и Южной Корее (приблизительно 30 %). ADB.miner также позаимствовал код у знаменитого Mirai.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru