



Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

Исследователи обнаружили уязвимость в оборудовании АЗС, позволившую им отключить топливные насосы, перехватить платежи с помощью, а также украсть номера карт.

Брешь была открыта Идо Наором, старшим исследователем безопасности в «Лаборатории Касперского», и Амихайем Нейдерманом, бывшим сотрудником Azimuth. По словам этих двух специалистов, данная уязвимость позволяет также изменить цены и даже украсть бензин.

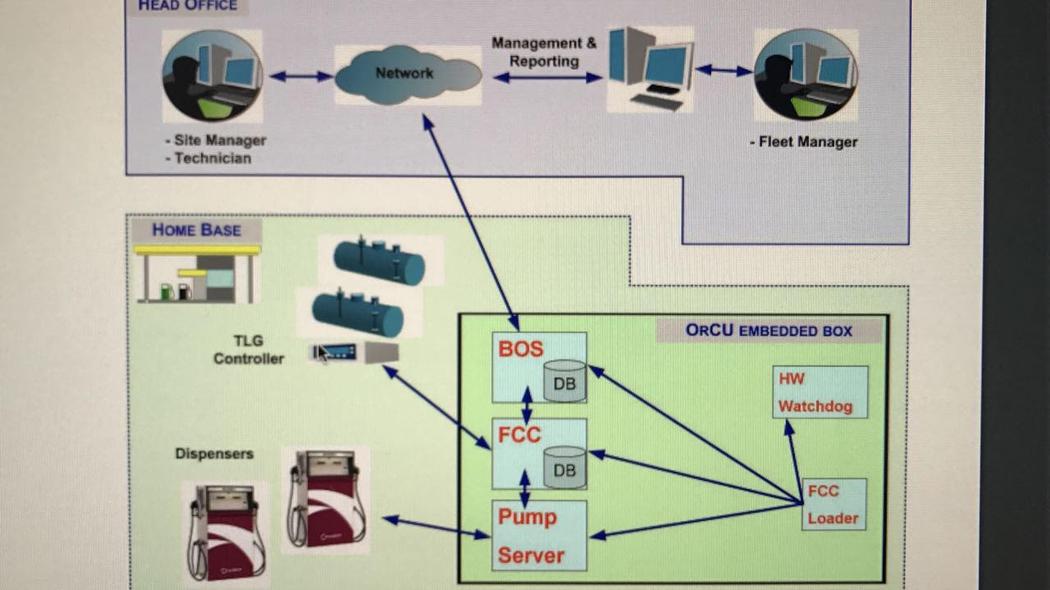
Проблема кроется в системе, принадлежащей израильской компании Orpak Systems, которая разрабатывает программное обеспечение для управления топливом. Системы этой компании используются коммерческими АЗС в Израиле, а также военными и крупными корпорациями для отслеживания потребления топлива.

«Если у вас есть сеть заправочных станций, менеджеры, используя язвимое программное обеспечение, могут входить в различные топливные насосы и видеть, сколько топлива они используют, обновлять цены и мониторить, сколько денег каждый насос зарабатывает каждый день, месяц, неделю», — говорит в интервью господин Нейдерман.

Но легкий доступ к системе предполагает наличие лазейки для преступников. Используя поисковую систему Shodan, которая находит подключенные к интернету устройства и системы, исследователи смогли найти несколько тысяч уязвимых АЗС в сети.

Более того, экспертам удалось обнаружить руководство пользователя на веб-сайте Orpak, в котором обозначен пароль по умолчанию. Таким образом, специалисты провели эксперимент на одной из АЗС, расположенной в Испании. Используя учетные данные по умолчанию, исследователи смогли загрузить всю файловую систему и проанализировать код Orpak.

Основной проблемой эксперты называют наличие бэкдора в исходном коде Orpak — жестко запрограммированные имя пользователя и пароль. Это может позволить злоумышленнику получить доступ к любой автозаправочной станции, использующей эту программу.

Напомним, что недавно мы писали о вредоносной программе, не доливающей бензин на российских автозаправках.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru