



Опубликован Python-код, ищущий уязвимые машины и подбирающий эксплойты

Опубликован Python-код, ищущий уязвимые машины и подбирающий эксплойты

Опубликован Python-код, ищущий уязвимые машины и подбирающий эксплойты

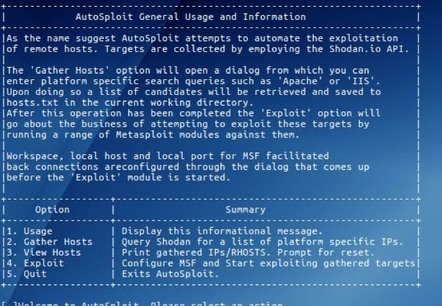
Появился Python-код, автоматически ищущий уязвимые устройства с помощью поисковика Shodan.io, после нахождения таких устройств вредонос использует базу эксплойтов Metasploit для взлома и проникновения в систему.

Этот вредоносный код был опубликован на этой неделе на GitHub пользователем под именем Vector, инструмент получил имя AutoSploit. Как утверждают специалисты, AutoSploit способен невероятно упростить массовый взлом, сделав его доступным для каждого.

«Доступные модули Metasploit были выбраны для облегчения удаленного выполнения кода и попыток получить обратные TCP-оболочки или сеансы Meterpreter», — поясняется на GitHub.

Поскольку атаки такого рода могут привести к возникновению юридических проблем, пользователь, разместивший AutoSploit, также предупреждает, что «запуск такого кода с машины, которую легко выследить — не самая лучшая идея».

На данный момент эксперты очень обеспокоены массовым использованием такого инструмента малообразованными киберпреступниками, которых иногда называют скрипт киддиз.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru