



Приложение для фитнес-трекинга раскрыло расположение военных баз США

Приложение для фитнес-трекинга раскрыло расположение военных баз США

Приложение для фитнес-трекинга раскрыло расположение военных баз США

Информация о местонахождении военных баз и шпионских аванпостов по всему миру была раскрыта компанией, предоставляющей услуги по отслеживанию фитнес-активности. Эти данные были опубликованы Strava на карте, отображающей всю активность, отслеживаемую пользователями приложения.

Приложение Strava можно использовать на различных устройствах, в том числе смартфонах и фитнес-трекерах, таких как Fitbit, благодаря нему можно увидеть популярные маршруты в крупных городах.

Однако в минувшие выходные военные заметили, что на карте, собранной Strava, содержится конфиденциальная информация, которая должна сохраняться в тайне. Аналитик Натан Русер отметил, что «базы США четко идентифицируются и вполне сопоставимы».

«Большую опасность для секретной информации могут представлять военные, отслеживающие свои физические упражнения. Это может быть очень опасно», — пишет Русер.

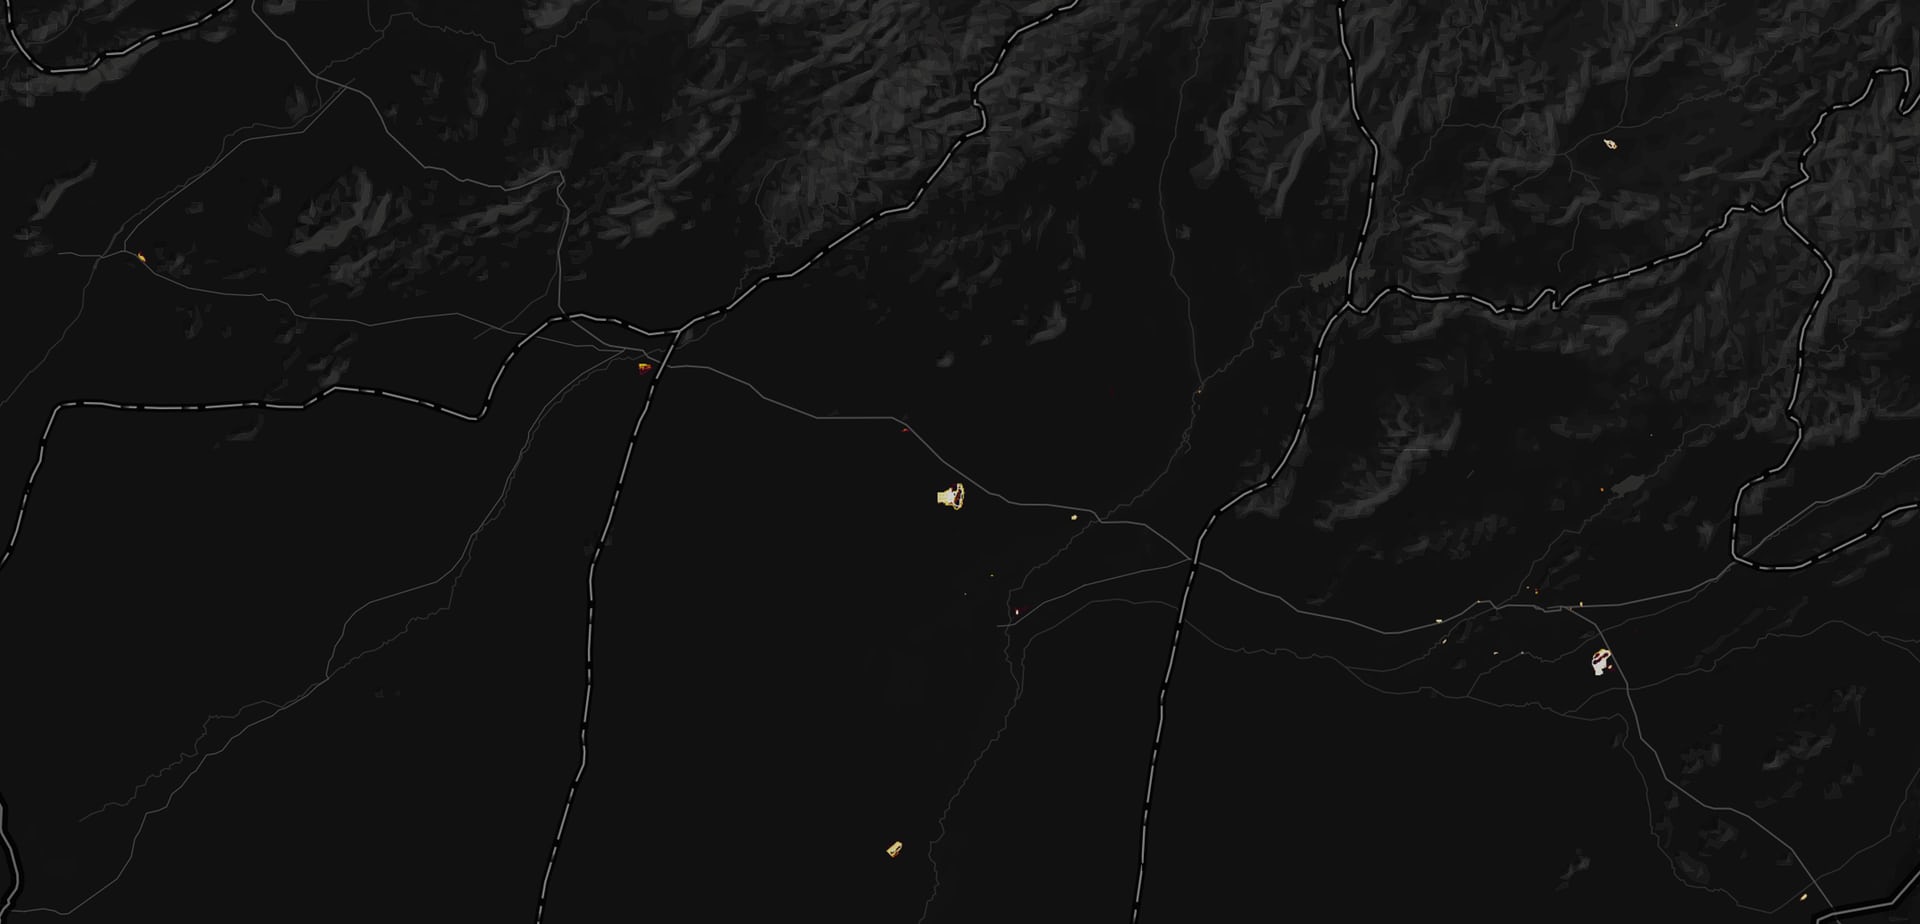
В таких местах, как Афганистан, Джибути и Сирия, пользователи приложения Strava, судя по всему, являются военнослужащими. Например, в провинции Гильменд, Афганистан, четко видны местоположения передовых операционных баз, светящиеся на черной карте.

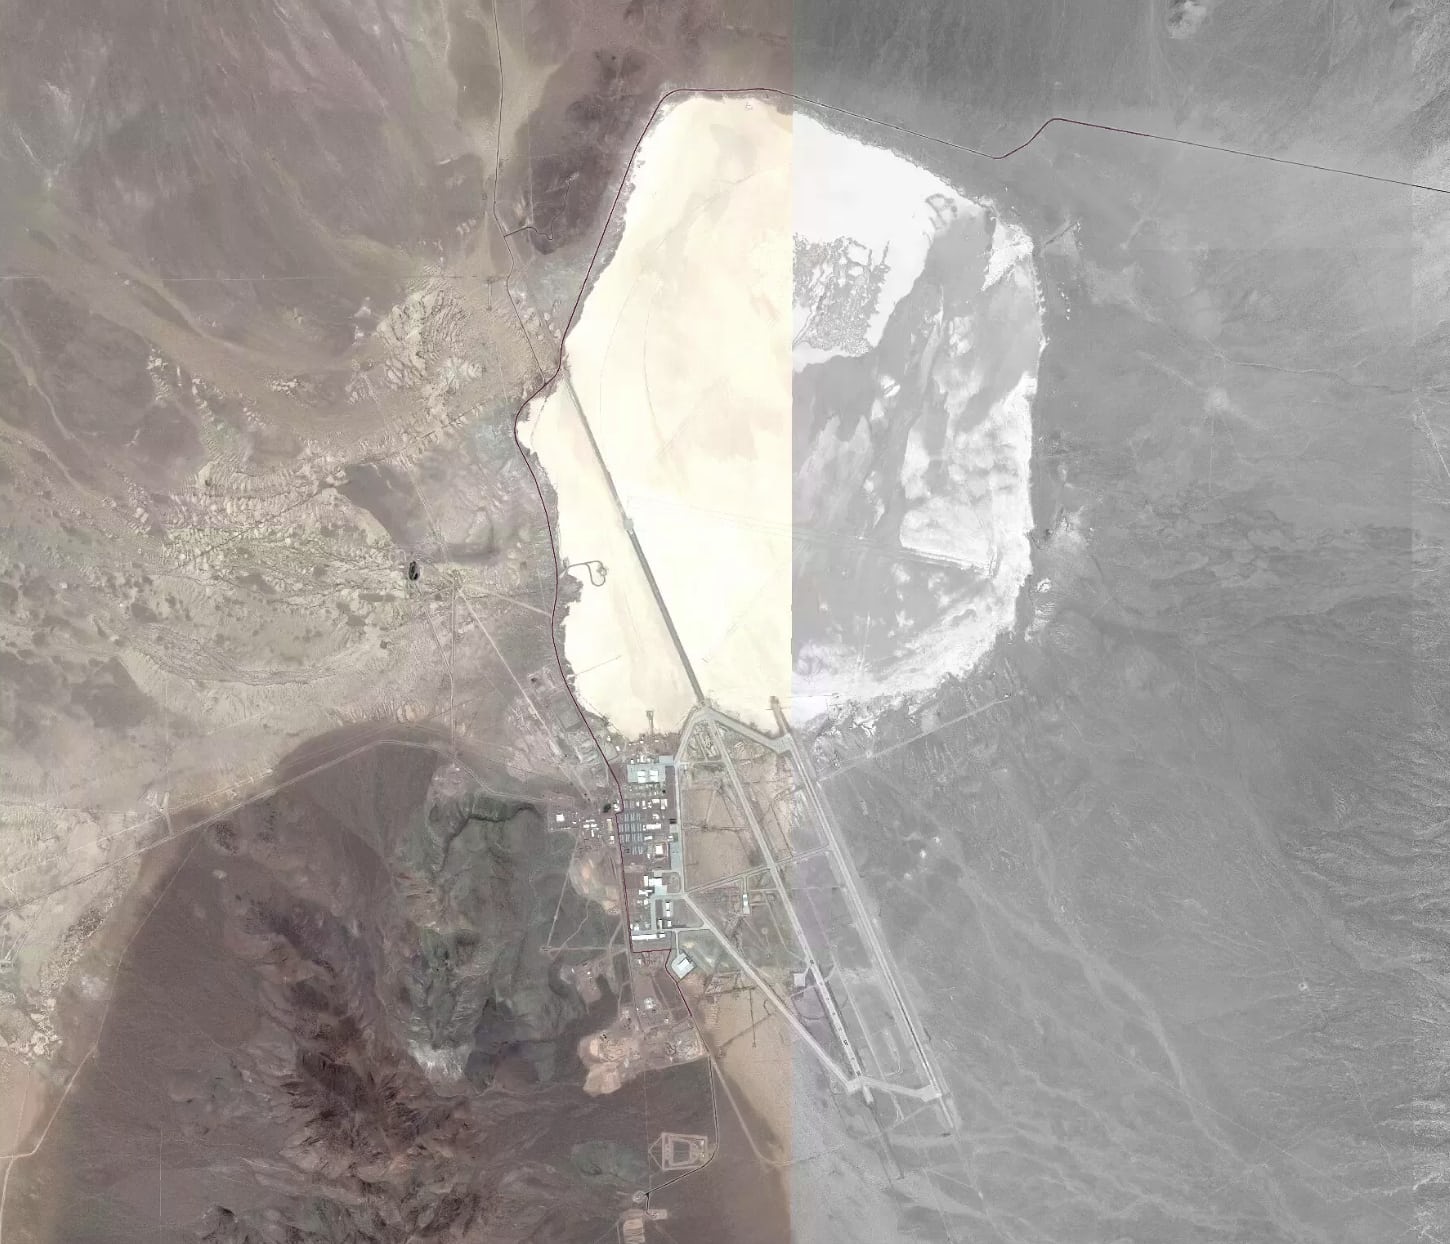
Если приблизить карту, становится четко видна внутренняя планировка одной из крупных баз. Сама база не видна на популярных картах, например, Google Maps или Apple Maps, однако ее можно легко заменить с помощью Strava.

Выпустив обновленную версию своей карты, Strava утверждала, что «это обновление включает в себя в шесть раз больше данных».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru