



Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

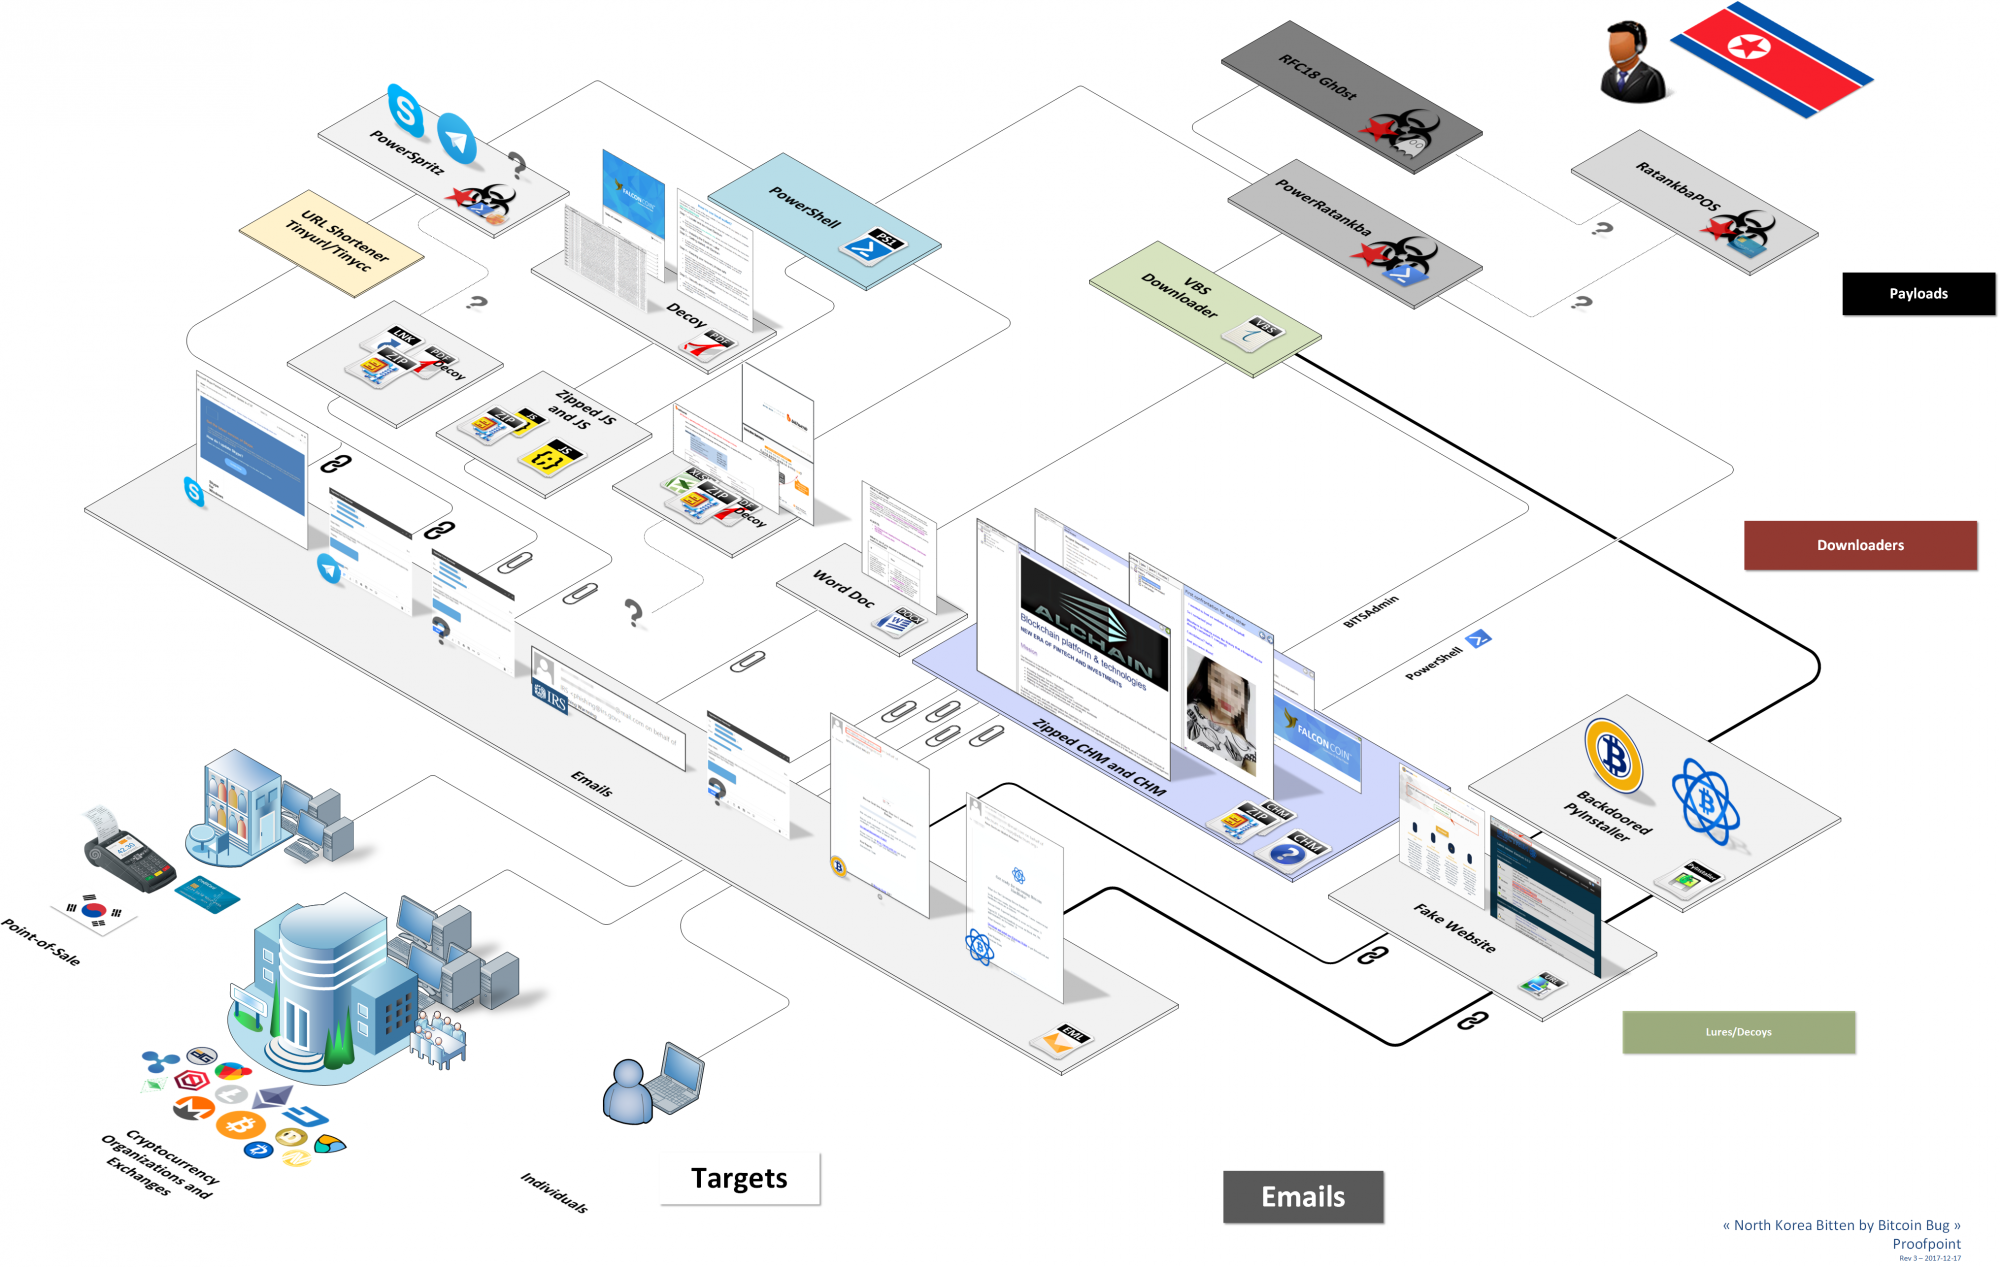
Исследователи Proofpoint обнаружили несколько многоступенчатых атак, которые используют приманки, связанные с криптовалютами, для заражения жертв сложными бэкдорами и шпионскими программами, авторство этих программ приписывают группе киберпреступников Lazarus.

Вторым этапом жертв заражают дополнительными вредоносными программами, например, Gh0st RAT, с помощью них крадутся данные криптовалютных кошельков. Это позволяет Lazarus Group проводить прибыльные операции, похищая биткойн и другие виртуальные валюты.

«Мы также обнаружили первый публично документированный экземпляр, атакующий POS-терминалы», — пишут эксперты.

Lazarus Group действует, предположительно с 2009 года, на данный момент эта группа последовательно входит в число самых разрушительных, успешных и далеко идущих киберпреступников, спонсируемых государством.

Есть данные, что Lazarus Group спонсируется Северной Кореей, эксперты уверены, что она представляет угрозу для многочисленных организаций в сфере информационной безопасности, правоохранительных органов и разведывательных служб по всему миру.

В своем исследовании специалисты Proofpoint подробно рассказали о новом вредоносе PowerRatankba, основанном на использовании PowerShell. Этот зловред очень напоминает ранее проанализированный Ratankba.

Ранее, в ноябре этого года, появились сведения, что группа киберпреступников Lazarus переходит на мобильную платформу.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru