



Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Новая версия менеджера паролей Keeper, поставляемого бесплатно с новыми копиями Windows 10, содержит критическую ошибку. Тэвис Орманди (Tavis Ormandy), исследователь Google Project Zero, обнаруживший эту брешь, утверждает, что она не была исправлена в течение восьми дней.

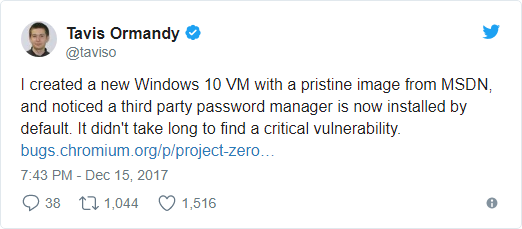
«Я создал новую виртуальную машину с образом Windows 10 и обратил внимание на то, что в системе по умолчанию установлен сторонний менеджер паролей. Я потратил немного времени на то, чтобы найти критическую уязвимость в нем», — пишет Орманди.

Уточним, что ошибка была обнаружена в версии Keeper, установленной в новой копии Windows 10, загруженной из Microsoft Developer Network напрямую. А версия, поставляемая отдельно, содержит этот баг уже более года.

Эта уязвимость позволила эксперту внедрить доверенный пользовательский интерфейс в ненадежные веб-страницы через скрипт контента, как следствие, владельцы таких сайтов могут получить данные пользователей, используя кликджекинг (clickjacking) и аналогичные методы. В настоящее время подробности уязвимости не обнародованы, поскольку у вендора есть 90 дней для ее исправления.

«Я считаю, что поступаю великодушно, классифицируя эту уязвимость заслуживающей 90 дней на исправление. Хотя, по существу, эта брешь может привести к полной компрометации, она может позволить любому веб-сайту украсть любой пароль», — добавляет Орманди.

Чтобы обосновать свои выводы, эксперт опубликовал эксплойт, доказывающий концепт атаки, где демонстрируется, как сохраненный в приложении Keeper пароль от Twitter легко компрометируется.

Утверждается, что разработчики Keeper решили проблему в течение 24 часов после того, как Орманди поделился своими выводами. Они выпустили обновление версии Keeper 11.3.

Однако также фактом является то, что ошибка присутствовала в версии для Windows 10 в течение восьми дней, но здесь эксперт больше винит Microsoft, так как партнерство компании со сторонними производителями софта иногда приносит проблемы.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru