



Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Исследователи Talos наткнулись на новую версию обнаруженного ранее вредоноса ROKRAT. Эта версия содержит технические элементы, связанные с прошлой версией, а также с обнаруженными ранее взломанными сайтами, в числе которых был скомпрометированный правительственный веб-сайт.

Эксперты перечисляют схожие моменты двух версий этого зловреда:

  • Обе они содержат тот же код, предназначенный для разведки;
  • Аналогичный PDB-паттерн, используемый в образцах «Evil New Years»;
  • Использование тех же облачных функций и аналогичных методов копирования-вставки;
  • Использование облачной платформы в качестве командного центра C&C. этой версии используются pcloud, box, dropbox и yandex.

«Нам также удалось обнаружить, что новая версия ROKRAT делит свой код с даунлоадером Freenki, который используется в кампании FreeMilk», — пишут исследователи.

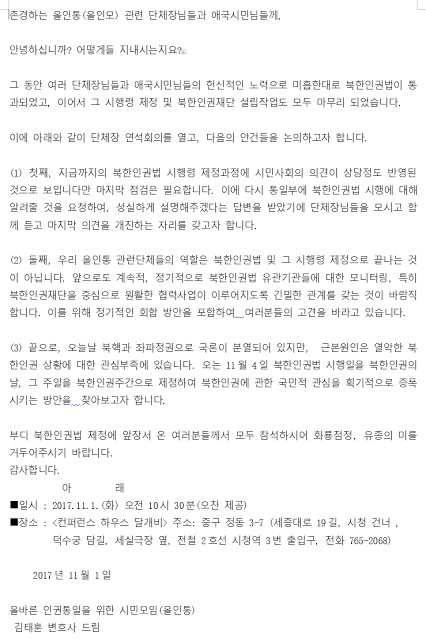
Сама кампания началась с вредоносного документа HWP. Этот документ, как утверждается, был написан адвокатом, его тема звучит как «Гражданский альянс за права человека в Северной Корее и воссоединение Корейского полуострова». В нем упоминается митинг, который состоялся 1 ноября в Сеуле.

Эксперты предполагают, что злоумышленники были нацелены на Северную Корею, на это наталкивает содержание этого вредоносного документа.

Файлы HWP создаются с использованием Hangul Word Processor, популярной альтернативы Microsoft Office для южнокорейских пользователей, разработанной Hancom. Специалисты приводят скриншот вредоносного документа:

Файл HWP содержит OLE-объект с именем BIN0001.OLE. После извлечения в ход вступает скрипт, цель которого декодировать, используя алгоритм base64, содержимое переменной strEncode. Декодированные данные сохраняются в файле C:\ProgramData\HncModuleUpdate.exe. Специфическое имя файла «HncModuleUpdate» может обмануть пользователя, заставив его подумать, что это программное обеспечение Hancom.

Более того, эта версия ROKRAT использует облачные платформы в качестве командных центров. На этот раз автор не использовал социальные сетевые платформы, а различные облачные сервисы.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru