



Вымогатель Scarab распространяется гигантской спам-кампанией

Вымогатель Scarab распространяется гигантской спам-кампанией

Вымогатель Scarab распространяется гигантской спам-кампанией

Вымогатель Scarab, впервые обнаруженный в июне, теперь доставляется миллионам пользователей через Necurs, самый крупный спам-ботнет в интернете. Эта вредоносная кампания была замечена экспертами таких компаний, как F-Secure, Forcepoint, MalwareHunter и MyOnlineSecurity.

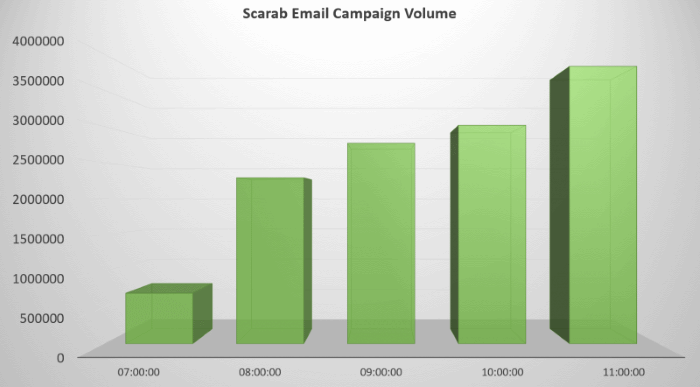
Кампания стартовала утром, по словам Forcepoint, к полудню Necurs уже отправила 12,5 миллионов электронных писем, в которых содержалась новая версия вымогателя Scarab.

На рисунке ниже можно посмотреть почасовую динамику роста вредоносной рассылки:

Scarab является  уже четвертым вымогателем, распространяемым Necurs, три других: Locky, Jaff и GlobeImposter.

Способ маскировки вредоносных писем довольно стар — письма  пытались представить как отсканированные документы. Наиболее популярные были:

Scanned from Lexmark
Scanned from HP
Scanned from Canon
Scanned from Epson

К письмам прикреплен 7Zip-архив, в котором содержится скрипт Visual Basic. Собственно, этот скрипт и запускает EXE-файл Scarab.

В требованиях о выкупе не указывается сумма, однако отмечено, что чем быстрее пользователь свяжется со злоумышленниками по электронной почте или BitMessage, тем меньше будет сумма выкупа.

На данный момент неизвестен способ восстановить файлы, зашифрованные Scarab.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru