



Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Исследователи Trend Micro, отслеживающие деятельность хакерской группы Cobalt, пришли к выводу, что киберпреступники атакуют банки России, используя многофункциональный инструмент для тестирования на проникновение Cobalt Strike (благодаря нему группировка получила свое имя).

Исследователи отмечают интересный факт — Cobalt используют Россию в качестве площадки для тестирования новейших вредоносных программ, используемых в атаках на банки. В случае успеха они продолжают атаковать финансовые учреждения за пределами России. Это напоминает тактику другой киберкриминальной группы Lurk.

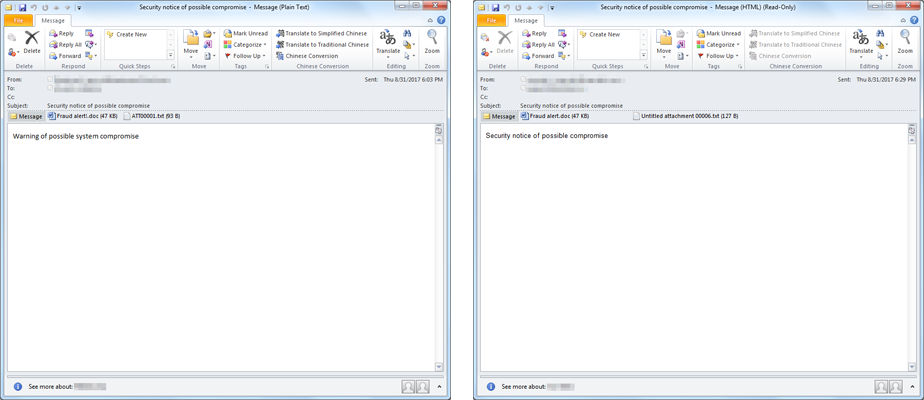
«В этих атаках злоумышленники маскируются под клиентов атакуемых ими банков, арбитражный суд и даже под компанию по борьбе с онлайн-мошенничеством. Жертва уведомляется, что ее интернет-ресурс был заблокирован», — пишут эксперты Trend Micro.

Первое вредоносное письмо этой группы, обнаруженное специалистами Trend Micro, содержало документ Rich Text Format (RTF), нагруженный вредоносными макросами. Следующее письмо, попавшее в поле зрения экспертов, уже использовало уязвимость CVE-2017-8759, позволяющую удаленно выполнять произвольный код в Microsoft’s .NET Framework.

Ниже представлены образцы некоторых спам-писем, отправленных Cobalt своим жертвам:

«Исследователи в области безопасности постоянно создают новые методы обнаружения такого рода угроз, однако киберпреступники также не отстают, корректируя свою тактику, чтобы остаться незамеченными. В случае с Cobalt, например, они рассматривают легитимные программы и утилиты Windows в качестве каналов, которые позволяют их вредоносному коду обходить белый список», — добавляют специалисты Trend Micro.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru