



Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Голливудская студия оказалась жертвой известной группы хакеров, специализирующейся на взломе организаций и краже больших объемов данных.

Речь идет о студии Line 204, где снимались такие звезды, как Николь Кидман, Бритни Спирс, Кэти Холмс, Дженнифер Лопес, Квентин Тарантино, Ридли Скотт и другие. Представители пояснили, что связались с ФБР по факту проникновения хакеров в компьютеры студии и кражи клиентской базы данных.

Все указывает на то, что виновата известная группа хакеров The Dark Overlord, которая прославилась кражей огромного количества информации. Киберпреступники требовали выкуп, угрожая поделиться скомпрометированной информацией со СМИ или опубликовать ее в Сети.

Генеральный директор Line 204 Элтон Батлер (Alton Butler) предположил, что взлом произошел на прошлой неделе.

«Могу подтвердить, что Line 204 стала жертвой международной кибератаки, имевшей место в четверг, 26 октября 2017 года. Мы немедленно приняли меры для минимизации ущерба и блокировки дальнейшего вторжения, чтобы защитить информацию нашей компании и наших клиентов», - говорит Батлер.

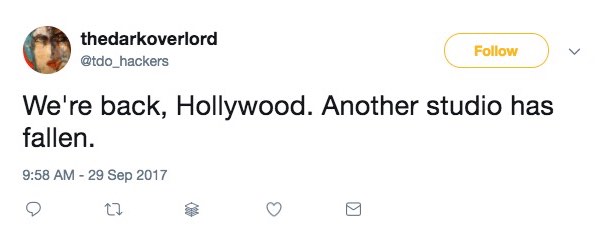
Однако по данным сайта DataBreaches.net, пристально следящим за деятельностью The Dark Overlord, взлом произошел еще на месяц ранее. Это также доказывается сообщением в Twitter от лица хакерской группы, датируемым сентябрем:

Таким образом, список жертв хакерской группы The Dark Overlord продолжает расти. Например, совсем недавно эти хакеры заявили, что выкрали фотографии знаменитостей, сделанные в престижной британской клинике London Bridge Plastic Surgery.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru