



Генеральные директора часто небрежно обращаются с паролями

Генеральные директора часто небрежно обращаются с паролями

Генеральные директора часто небрежно обращаются с паролями

Исходя из исследования F-Secure, каждый третий генеральный директор крупного предприятия был взломан, используя адрес электронной почты своей компании. Другими словами, пароль, используемый в связке с корпоративной почтой, также попадает в руки злоумышленников. Без надлежащего отношения к паролям, считают эксперты, риск таргетированных атак повышается во много раз.

F-Secure исследовала известные адреса электронной почты, используемые руководителями более чем 200 крупнейших компаний в десяти странах. Исследователи сравнили эти адреса с базой скомпрометированных данных F-Secure, вот к каким выводам они пришли:

  • Крайне распространены случаи компрометации корпоративной электронной почты, связываемой с LinkedIn и Dropbox.
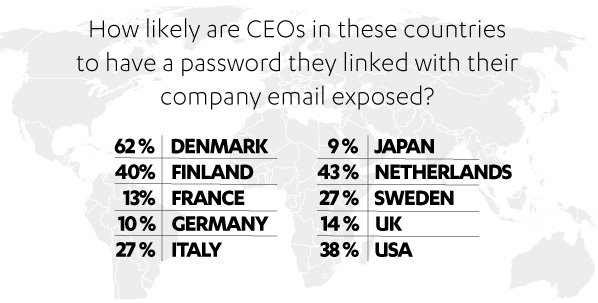
  • Дания (62 %) и Нидерланды (43 %) являются странами с самым высоким процентом руководителей, связавших свои корпоративные почты с взломанными сервисами.
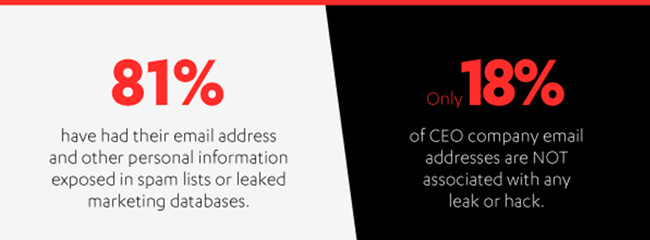
  • Электронная почта, дата рождения, адреса и телефонные номера 81 % руководителей были опубликованы онлайн в виде списков для спам-рассылки или скомпрометированных баз данных.
  • Страны, в которых наблюдается наибольший процент руководителей, чьи данные опубликованы онлайн: Нидерланды, Великобритания и США.
  • Только лишь у 18 % руководителей нет проблем с утечкой адреса электронной почты.

«Это исследование еще раз подчеркивает важность правильного обращения с паролями. Учетные записи генеральных директоров могут просочиться, даже если они не сделали ничего плохого», - заявляет главный сотрудник по информационной безопасности F-Secure, Эрка Койвунен (Erka Koivunen).

Неправильно обращаясь с паролями, руководитель ставит под угрозу не только свои конфиденциальные данные, но и данные компании. Согласно отчету Verizon Data Breach за 2016 год, 63 % подтвержденных утечек данных касались слабых, дефолтных или украденных паролей.

Использование уникального надежного пароля для каждого онлайн-аккаунта имеет основополагающее значение, эксперты рекомендуют использовать менеджеры паролей.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru