



Генеральные директора часто небрежно обращаются с паролями

Генеральные директора часто небрежно обращаются с паролями

Генеральные директора часто небрежно обращаются с паролями

Исходя из исследования F-Secure, каждый третий генеральный директор крупного предприятия был взломан, используя адрес электронной почты своей компании. Другими словами, пароль, используемый в связке с корпоративной почтой, также попадает в руки злоумышленников. Без надлежащего отношения к паролям, считают эксперты, риск таргетированных атак повышается во много раз.

F-Secure исследовала известные адреса электронной почты, используемые руководителями более чем 200 крупнейших компаний в десяти странах. Исследователи сравнили эти адреса с базой скомпрометированных данных F-Secure, вот к каким выводам они пришли:

  • Крайне распространены случаи компрометации корпоративной электронной почты, связываемой с LinkedIn и Dropbox.
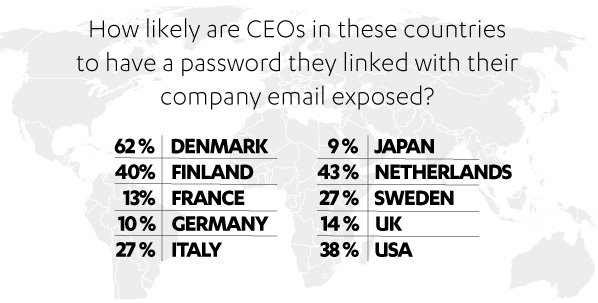
  • Дания (62 %) и Нидерланды (43 %) являются странами с самым высоким процентом руководителей, связавших свои корпоративные почты с взломанными сервисами.
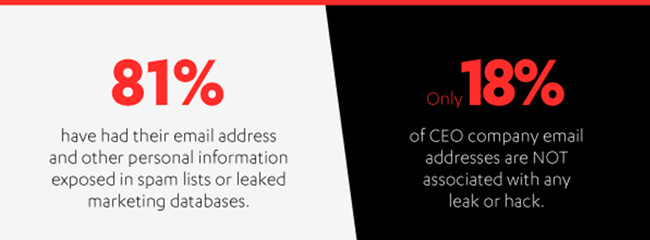
  • Электронная почта, дата рождения, адреса и телефонные номера 81 % руководителей были опубликованы онлайн в виде списков для спам-рассылки или скомпрометированных баз данных.
  • Страны, в которых наблюдается наибольший процент руководителей, чьи данные опубликованы онлайн: Нидерланды, Великобритания и США.
  • Только лишь у 18 % руководителей нет проблем с утечкой адреса электронной почты.

«Это исследование еще раз подчеркивает важность правильного обращения с паролями. Учетные записи генеральных директоров могут просочиться, даже если они не сделали ничего плохого», - заявляет главный сотрудник по информационной безопасности F-Secure, Эрка Койвунен (Erka Koivunen).

Неправильно обращаясь с паролями, руководитель ставит под угрозу не только свои конфиденциальные данные, но и данные компании. Согласно отчету Verizon Data Breach за 2016 год, 63 % подтвержденных утечек данных касались слабых, дефолтных или украденных паролей.

Использование уникального надежного пароля для каждого онлайн-аккаунта имеет основополагающее значение, эксперты рекомендуют использовать менеджеры паролей.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru