



АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

У экспертов появилось основание считать, что Агентству национальной безопасности США давно было известно об уязвимости в WPA2, позволяющей злоумышленнику расшифровывать трафик с помощью эксплойта KRACK.

Представитель АНБ пока никак не прокомментировал эти претензии, но, по словам ZDNet, слухи о том, что агентство давно было в курсе уязвимости, и что даже в его арсенале был специальный эксплойт, продолжают циркулировать.

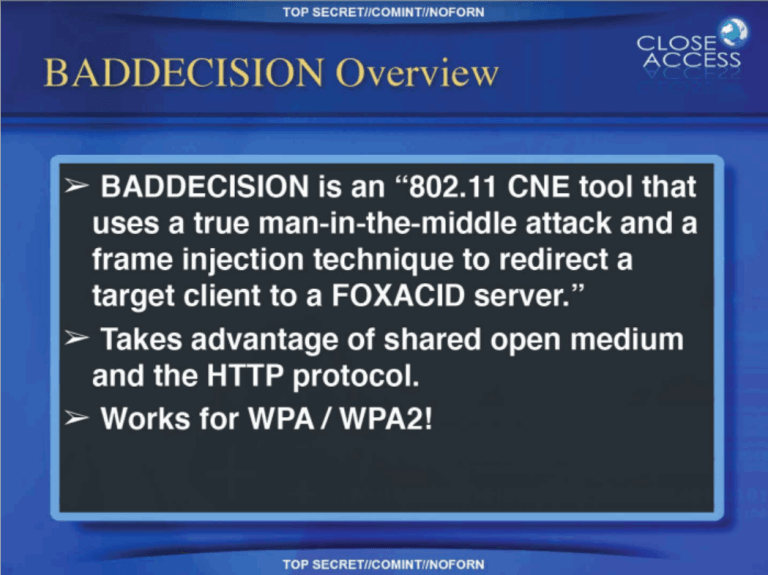
В некоторых случаях американская разведка не раскрывает наличие уязвимости в попытке использовать ее для разведывательных операций. Согласно документу, датированному 2010 годом и опубликованному Эдвардом Сноуденом, арсенал АНБ включал в себя инструмент для взлома под названием BADDECISION. С помощью этого инструмента осуществлялась атака «человек посередине» (Man-in-the-middle) и вставка фреймов, перенаправляющих пользователей на сервер FOXACID.

Эксплойт АНБ был разработан для атак на беспроводные сети WPA и WAP2, то есть BADDECISION может обойти шифрование. Эксперты считают, что BADDECISION является более ранней версией эксплойта KRACK, использующей ту же брешь.

Несмотря на то, что нельзя утверждать это с уверенностью, специалисты полагают, что АНБ было давно известно о наличии нашумевшей в последнее время уязвимости в протоколе WPA2.

Напомним, что недавно был опубликован инструмент, тестирующий беспроводные точки доступа на наличие этой дыры в безопасности.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru