



Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Исследователи Cisco Talos сообщают об атаках с использованием записей DNS TXT, целью которых является заражение организаций. В этих атаках примечательно использование скомпрометированных правительственных серверов США для размещения вредоносного кода, используемого на последующих этапах цепочки заражения вредоносными программами.

Фишинговые письма маскируются под отправленные Комиссией по ценным бумагам и биржам (SEC), чтобы убедить пользователя  открыть их. Отличительной особенностью этой вредоносной кампании является использование обфускации и сложного многоэтапного процесса заражения, что свидетельствует о том, что за ней стоят высококвалифицированные хакеры.

В самих письмах содержалось вредоносное вложение, которое при открытии инициировало сложный многоступенчатый процесс заражения вредоносной программой DNSMessenger. В качестве вложений выступали документы Microsoft Word. Вместо использования макросов или OLE-объектов, которые являются одними из наиболее распространенных способов использования документов Microsoft Word для выполнения кода, эти вложения используют Dynamic Data Exchange (DDE).

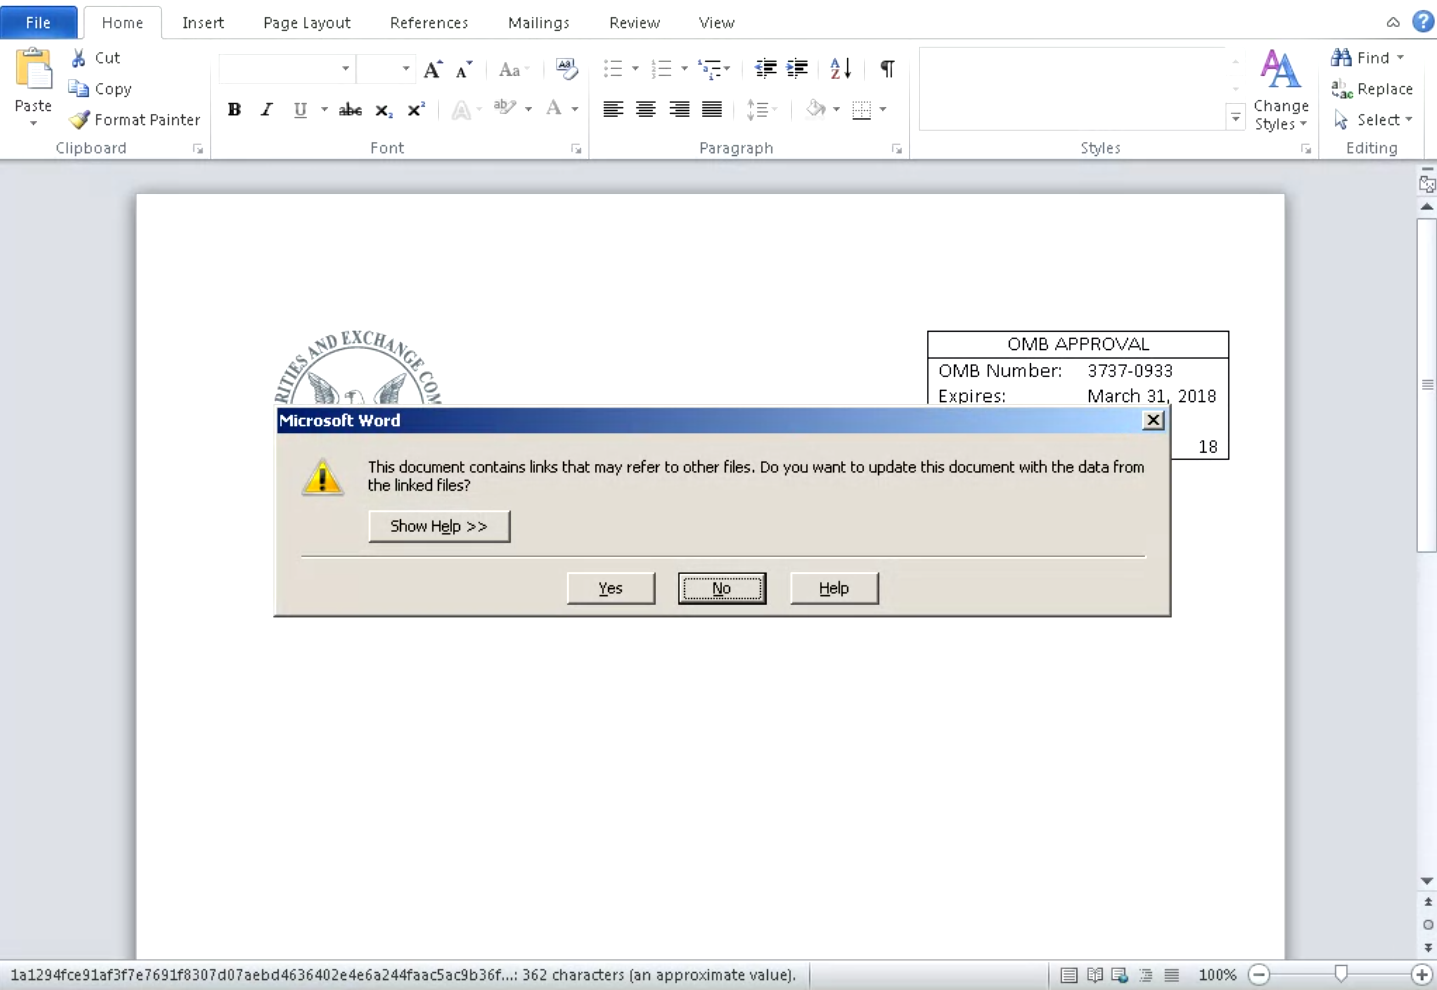
При открытии документ сообщит пользователю, что он содержит ссылки на внешние файлы и попросит разрешить или запретить вывод содержимого.

В случае, если пользователь разрешит вывод внешнего контента, вредоносный документ обращается к размещенному на сервере злоумышленника содержимому для извлечения кода, который требуется для заражения цели вредоносными программами.

Содержимое кода, получаемого с сервера, представляет собой код Powershell и включает в себя блоб, который кодируется как Base64, так и gzipped. Код извлекается, деобфусцируется, а затем выполняется Powershell.

Деобфусцированный код отвечает за начало последующих этапов процесса заражения. Интересный момент заключается в том, что этот код также определяет версию Powershell на зараженной системе, а также привилегии доступа пользователя, чтобы определить, как максимально эффективно закрепиться в системе.

«Своей сложностью эта атака отражает то, с какими трудностями сталкиваются организации. Атакующие часто используют несколько уровней обфускации, пытаясь сделать анализ сложнее, уклониться от обнаружения и тому подобнее. Использование DNS на поздних этапах таких атак становится все более и более обычным явлением», - утверждают эксперты.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru