



Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

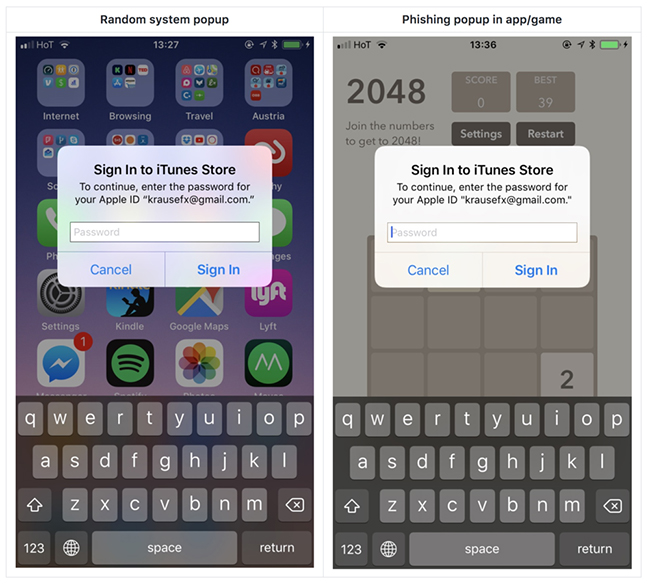
Apple предоставила злоумышленникам возможность для фишинга, периодически отображая пользователям iOS окно ввода пароля AppleID без учета окружающей среды. iOS запрашивает у пользователей пароль AppleID по многим причинам, одной из таких причин являются недавно установленные обновления операционной системы. В результате пользователей приучают просто вводить свой пароль, когда iOS предлагает это сделать, говорит разработчик Феликс Крауз.

Однако, по словам, специалиста эти всплывающие окна отображаются не только на экране блокировки и на главном экране, а также и внутри случайных приложений, например, когда они хотят получить доступ к iCloud, GameCenter или In-App-Purchases. Благодаря  этому у злоумышленников есть возможность выводить похожее диалоговое окно с просьбой ввести пароль, похищая конфиденциальные данные пользователей.

Несмотря на то, что Apple использовала этот подход много лет, Крауз считает, что он может стать причиной фишинга в мобильных приложениях.

Именно поэтому эксперт написал код, подтверждающий концепцию этой бреши, и отправил информацию Apple.

«На самом деле, очень просто отобразить диалоговое окно, выглядящее так же, как системное. Это можно сделать даже опираясь на примеры, представленные в документах Apple. Это меньше 30 строк кода, и каждый инженер iOS сможет быстро создать свой собственный код для фишинга», - утверждает Крауз.

Эксперт признает, что Apple довольно эффективно борется с вредоносными приложениями в App Store, однако функцию фишинга можно включить уже после того, как приложение пройдет проверку компанией.

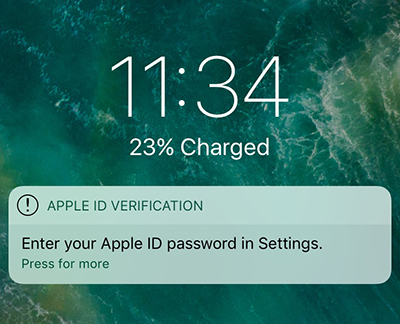
Крауз предложил альтернативу, отображенную на рисунке ниже. В этом примере система просит пользователя ввести свой пароль в настройках устройства:

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru