



Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

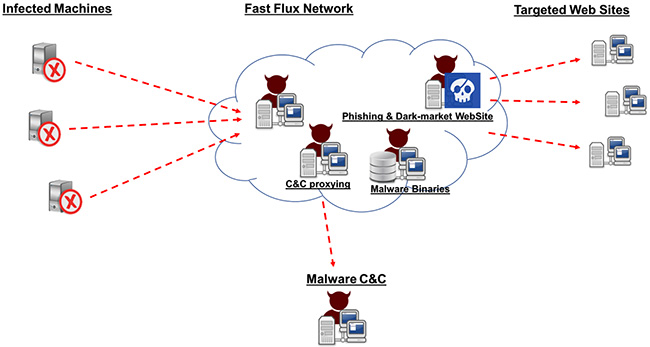
Fast Flux, DNS-технология, впервые введенная в 2006 году и связанная с такими вредоносными программами, как Storm Worm, может использоваться ботнетами для сокрытия различных видов вредоносных действий, включая фишинг, веб-проксирование и распространение вредоносов.

Этот метод позволяет бот-сети скрываться за постоянно меняющейся сетью скомпрометированных хостов, что похоже по принципу на работу через прокси. Это делает обнаружение таких сетей невероятно трудной задачей.

Akamai провела анализ сложной бот-сети, использующей технологию Fast Flux и состоящую из более чем 14 000 IP-адресов. Большинство этих IP-адресов принадлежат Восточной Европе, а некоторые из них находятся в адресном пространстве, которое присваивается компаниям, входящим в Fortune 100.

Подход с использованием Fast Flux позволяет бот-сети «заимствовать» положительную репутацию, связанную с IP-адресом, для выполнения своих злонамеренных действий.

«Возрастающая сложность корпоративных сетей и зависимостей от сетей общего пользования усложняет понимание того, что на самом деле происходит в ваших сетях», - утверждает исследователь в области безопасности Akamai, Ор Кац (Or Katz).

«В то же время возрастающая изощренность методов обфускации, используемых хакерами для скрытия своей злонамеренной деятельности, еще более важна для обеспечения четкого понимания сетевой активности», - продолжает Кац.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru