



Фишинговые сайты выманивают у автолюбителей номера банковских карт

Фишинговые сайты выманивают у автолюбителей номера банковских карт

Фишинговые сайты выманивают у автолюбителей номера банковских карт

«Лаборатория Касперского» рассказала о самых распространенных видах мошенничества, подстерегающих владельцев автомобилей в Сети. Цель преступников — сбор конфиденциальной информации пользователей под видом оказания какой-либо услуги, а также хищение средств с банковской карты жертвы.

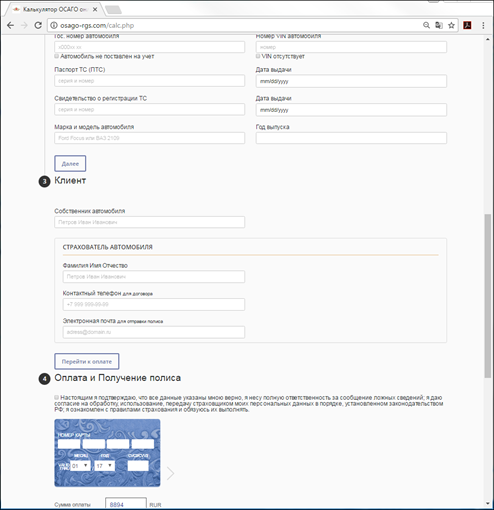
К одной из самых актуальных схем относятся фишинговые сайты, предлагающие оформить полис ОСАГО онлайн. Мошенники копируют страницы оформления полиса известных страховых фирм. Для расчета стоимости электронного полиса пользователю предлагается ввести личную информацию, а в конце — данные карты. При этом преступники используют различные трюки, чтобы убедить пользователя в легитимности сайта. Например, предупреждают об опасности мошенничества или вводят предварительную регистрацию по электронной почте.


Фишинговая страница запрашивает данные банковской карты и другую персональную информацию

Фишинговая страница запрашивает данные банковской карты и другую персональную информацию


Еще одна схема обмана — фальшивые уведомления о штрафах. На почту жертвы приходит письмо, копирующее оригинальное уведомление о новом штрафе от имени банка или ГИБДД. Если пользователь переходит по ссылке, на фишинговой странице ему предлагают ввести личные данные, которые опять же отправляются к злоумышленникам.

Более специфическая, но не менее опасная угроза — сайты, которые имитируют сервис для доступа к Единой автоматизированной информационной системе технического осмотра (ЕАИСТО). Целями киберпреступников в этом случае, как правило, становятся операторы техосмотра. Если мошенники получают доступ к базе, они могут вносить фальшивые данные о ТО автомобилей. В результате страдает как оператор, так и владелец машины, который приобрел поддельную диагностическую карту. На оператора, от имени которого в ЕАИСТО вносилась подложная информация, накладываются большие штрафы. А если владелец транспорта получил страховку ОСАГО по поддельному документу, то он самостоятельно несет ответственность за ДТП.

«Онлайн-сервисы — это очень удобно, но никогда нельзя терять бдительность. Чтобы защитить себя от мошенников, нужно следовать нескольким правилам: не переходить по подозрительным ссылкам и не кликать по баннерам, всегда проверять адресную строку страницы, на которой вводите персональную информацию, пользоваться только услугами проверенных операторов ТО. Простые рекомендации, но большинство мошеннических схем рассчитаны как раз на невнимательность жертвы. А для полной уверенности лучше пользоваться специализированным защитным решением — оно поможет, даже если вы потеряете бдительность», — отметила Надежда Демидова, контент-аналитик «Лаборатории Касперского».

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru