



Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

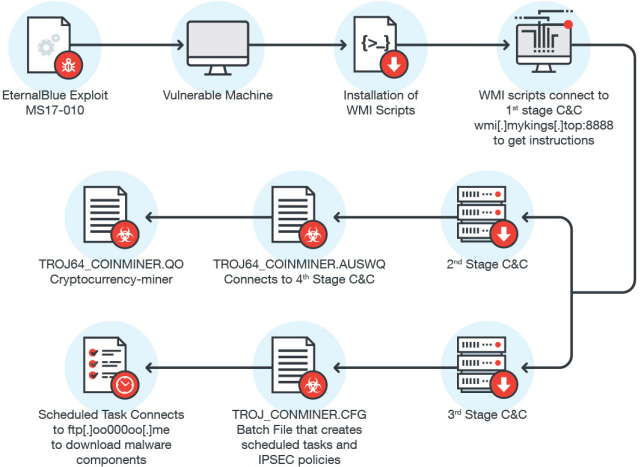
Специалисты компании Trend Micro предупредили о появлении нового трояна-майнера CoinMiner, который атакует компьютеры, работающие под управлением Windows. Исследователи пишут, что распространение малвари трудно остановить или замедлить, так как для этих целей вредонос использует украденный у АНБ эксплоит EternalBlue.

Его также применяли WannaCry и NotPetya, и инструментарий WMI (Windows Management Instrumentation), как некогда делал нашумевший вредонос Stuxnet. Более того, за счет использования скриптов WMI вредонос не оставляет почти никаких следов в системе и работает в памяти устройства.


Схема работы CoinMiner

Для защиты от CoinMiner и других угроз, полагающихся в работе на EternalBlue, специалисты в очередной раз рекомендуют установить обновление безопасности MS17-010, выпущенное Microsoft еще весной текущего года, или хотя бы отказаться от использования протокола SMBv1, отключив его. Также аналитики советуют отключить и WMI, если он не нужен в работе, или хотя бы ограничить доступ, пишет xakep.ru. 


Напомню, что CoinMiner – не единственная малварь, вооружившаяся эксплоитом спецслужб. После атак WannaCry инструмент обрел немалую популярность, был включен в состав Metasploit, и его взяли на вооружение разработчики криптовалютного майнера Adylkuzz, червя EternalRocks, шифровальщика Uiwix, трояна Nitol (он же Backdoor.Nitol), малвари Gh0st RAT и так далее.

Напомню, что изначально эксплоит был опубликован в сети хакерской группировкой The Shadow Brokers в апреле текущего года. Хакеры заявляют, что похитили этот и многие другие инструменты у Equation Group – группировки, за которой, по утверждениям многих специалистов, стоят «правительственные хакеры» из АНБ.


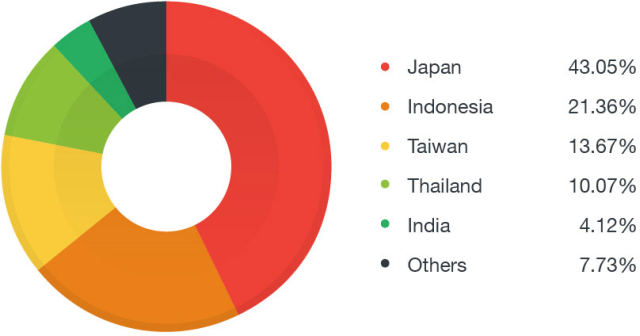
Пострадавшие от CoinMiner пользователи по странам:

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru