



Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Специалисты Trend Micro столкнулись с ботнетом, использующим необычный вид соединения с командным центром (C&C) – FTP-сервер. Несмотря на то, что это наименее популярный способ, у него есть свои преимущества.

Основное преимущество заключается как раз в том, что благодаря тому, что командный FTP-сервер используется крайне редко, он может оставаться незамеченным для администраторов и исследователей.

Однако минус такого подхода кроется в открытом трафике, который можно легко проанализировать. Более того, благодаря ошибке в коде конкретно этого бэкдора, он не всегда выполняет правильные команды.

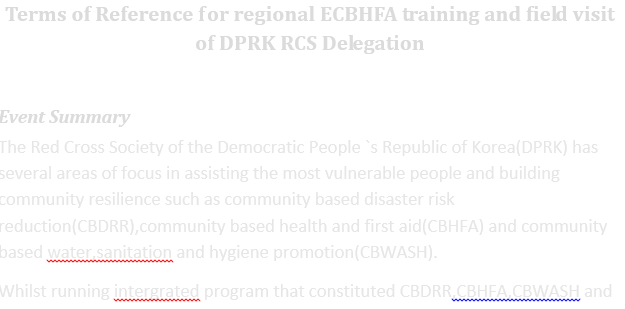
Схема заражения берет свое начало во вредоносном документе с макросами. В документах есть доказательства того, что атакуются Красный Крест и Всемирная организация здравоохранения. Также в этих документах упоминается Северная Корея. Trend Micro детектирует их как W2KM_SYSCON.A.

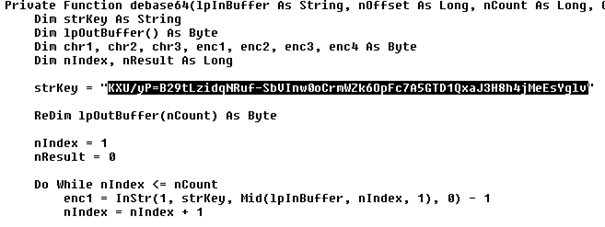
Каждый документ содержит две длинные строки с кодировкой Base64, этот же метод был использован для распространения семейства вредоносных программ Sanny в конце 2012 года.

«Сходства нового бэкдора с Sanny настолько очевидны, что мы полагаем, что за обеими этими вредоносными программами стоит одна и та же группа киберпреступников», - утверждают в Trend Micro.

Попав в систему, вредонос первым делом получает имя компьютера, которое затем используют в идентификаторе. Затем он подключается к FTP-серверу, используя данные, хранящиеся в конфигурационном файле.

Вышеупомянутая ошибка в коде бэкдора приводит к тому, что некоторые команды не выполняются из-за неверно обрабатываемых строк.

По мнению исследователей из Trend Micro, использование FTP-сервера злоумышленниками есть не что иное, как попытка обойти защитные меры. Следовательно, администраторы должны взять на заметку наличие такого способа.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru