



Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Эксперт Stormshield предупреждает о появлении нового варианта вымогателя Locky, для которого характерно расширение .ykcol, добавляемое к зашифрованным файлам. Некоторые ресурсы утверждают, что это вредонос Ykcol, однако эксперт подчеркнул, что это именно новый Locky.

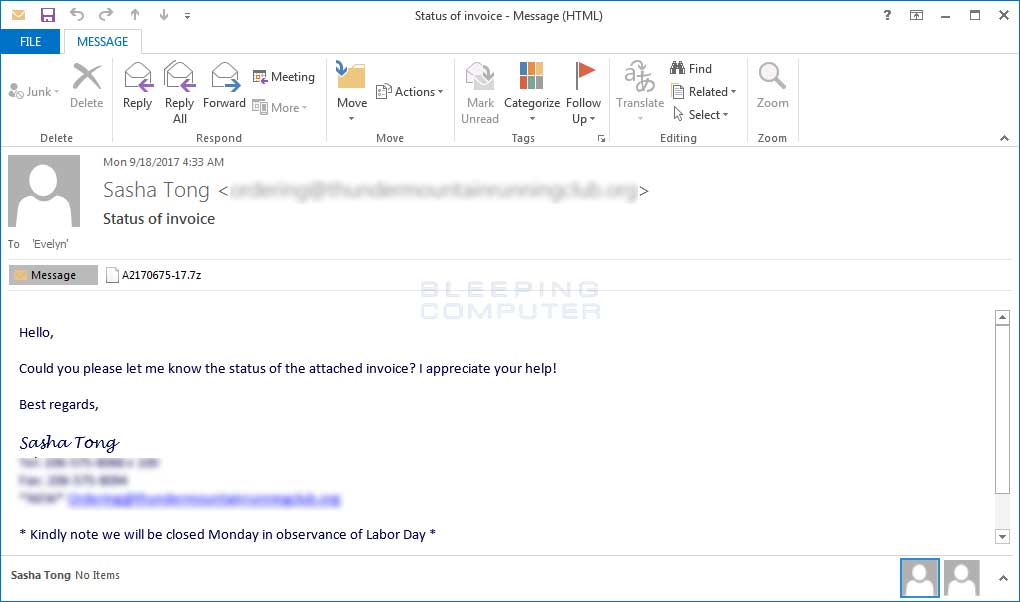
В настоящее время этот вариант Locky распространяется через спам-письма, содержащие вложения в формате 7zip или 7z. В этих архивах находится файл VBS, который при выполнении загрузит исполняемый файл Locky с удаленного сайта и запустит его.

Странно, что злоумышленники используют приложение 7z, учитывая, что многие получатели могут не иметь программного обеспечения, необходимого для его открытия. Вероятно, это делается для обхода более строгих фильтров, недавно установленных Gmail и другими почтовыми службами.

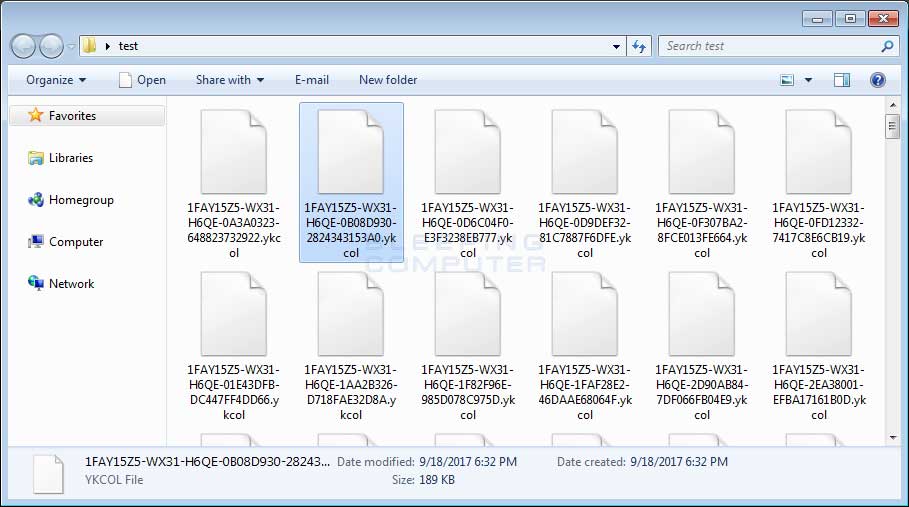
После того, как исполняемый файл вымогателя будет загружен и выполнен, он сканирует компьютер на наличие файлов и шифрует их. Этот вариант Locky меняет имя файла, добавляя затем расширение .ykcol. При переименовании файла он использует формат [первые_8_символов_ID]-[первые_4_символа_ID]-[следующие_4_символа_ID]-[4_произвольных_символа]-[12_ произвольных_символов].ykcol.

Это означает, что файл с именем 1.png будет зашифрован и назван «E87091F1-D24A-922B-00F6B112-72BB7EA6EADF.ykcol».

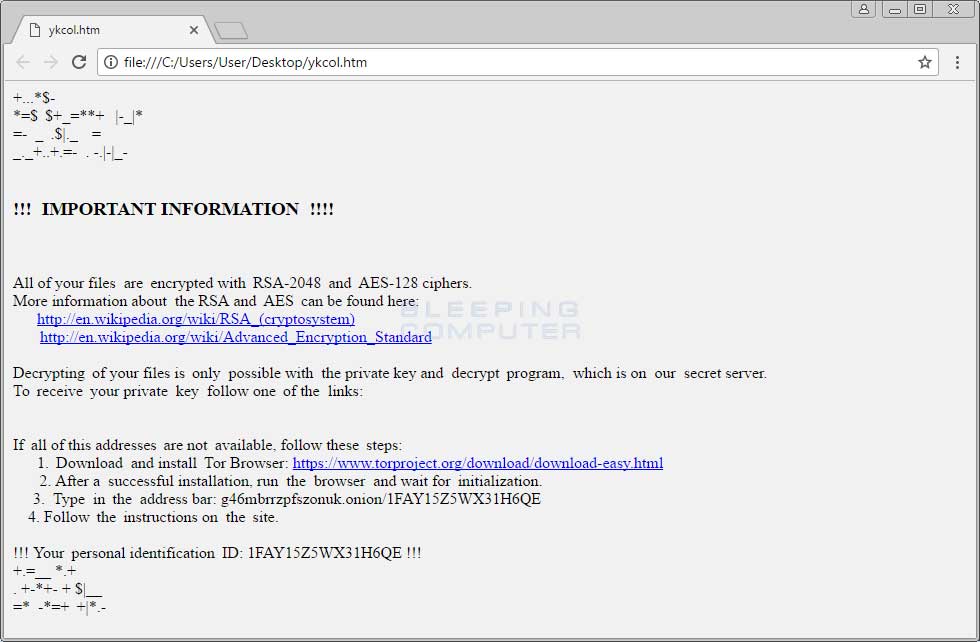
После того, как Locky завершит шифрование компьютера, он удалит загруженный исполняемый файл и затем отобразит информацию о выкупе, отображаемую посредством двух файлов ykcol.htm и ykcol.bmp.

К сожалению, в настоящее время невозможно дешифровать файлы .ykcol, зашифрованные Locky, поэтому в очередной раз напоминаем про необходимость резервного копирования важных данных.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru