



Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Эксперт Stormshield предупреждает о появлении нового варианта вымогателя Locky, для которого характерно расширение .ykcol, добавляемое к зашифрованным файлам. Некоторые ресурсы утверждают, что это вредонос Ykcol, однако эксперт подчеркнул, что это именно новый Locky.

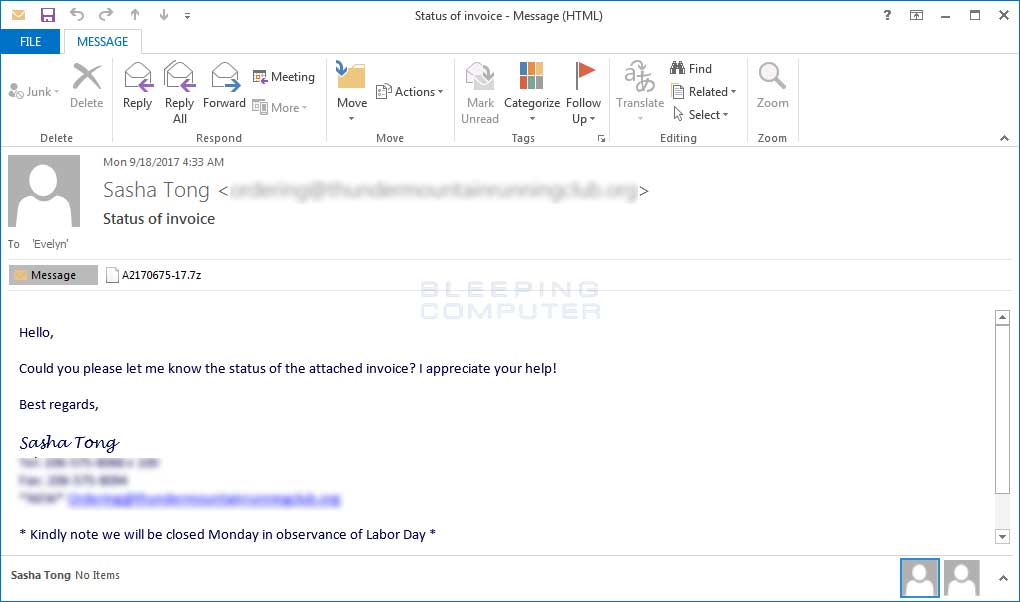
В настоящее время этот вариант Locky распространяется через спам-письма, содержащие вложения в формате 7zip или 7z. В этих архивах находится файл VBS, который при выполнении загрузит исполняемый файл Locky с удаленного сайта и запустит его.

Странно, что злоумышленники используют приложение 7z, учитывая, что многие получатели могут не иметь программного обеспечения, необходимого для его открытия. Вероятно, это делается для обхода более строгих фильтров, недавно установленных Gmail и другими почтовыми службами.

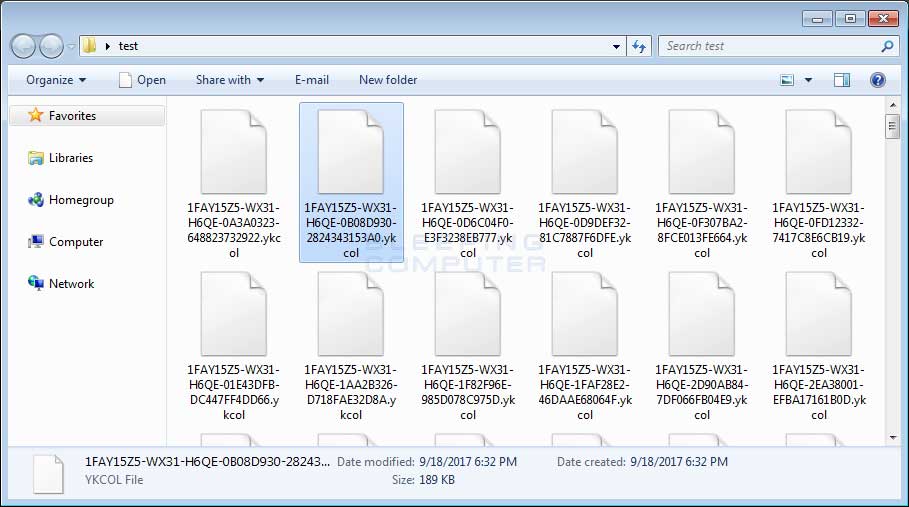
После того, как исполняемый файл вымогателя будет загружен и выполнен, он сканирует компьютер на наличие файлов и шифрует их. Этот вариант Locky меняет имя файла, добавляя затем расширение .ykcol. При переименовании файла он использует формат [первые_8_символов_ID]-[первые_4_символа_ID]-[следующие_4_символа_ID]-[4_произвольных_символа]-[12_ произвольных_символов].ykcol.

Это означает, что файл с именем 1.png будет зашифрован и назван «E87091F1-D24A-922B-00F6B112-72BB7EA6EADF.ykcol».

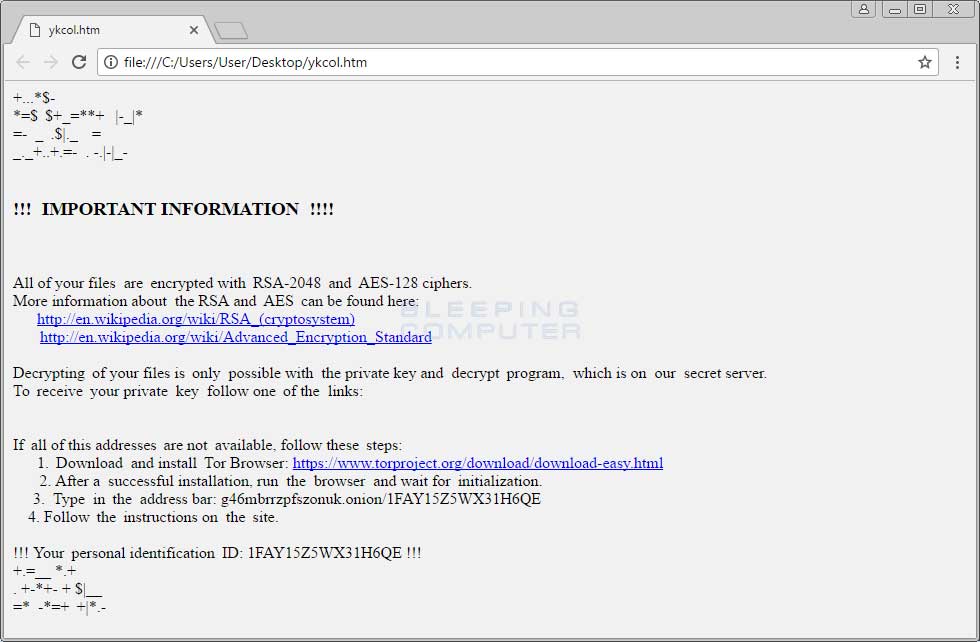
После того, как Locky завершит шифрование компьютера, он удалит загруженный исполняемый файл и затем отобразит информацию о выкупе, отображаемую посредством двух файлов ykcol.htm и ykcol.bmp.

К сожалению, в настоящее время невозможно дешифровать файлы .ykcol, зашифрованные Locky, поэтому в очередной раз напоминаем про необходимость резервного копирования важных данных.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru