



Хакеры опубликовали переписку Навального с призывом к началу Майдана

Хакеры опубликовали переписку Навального с призывом к началу Майдана

Хакеры опубликовали переписку Навального с призывом к началу Майдана

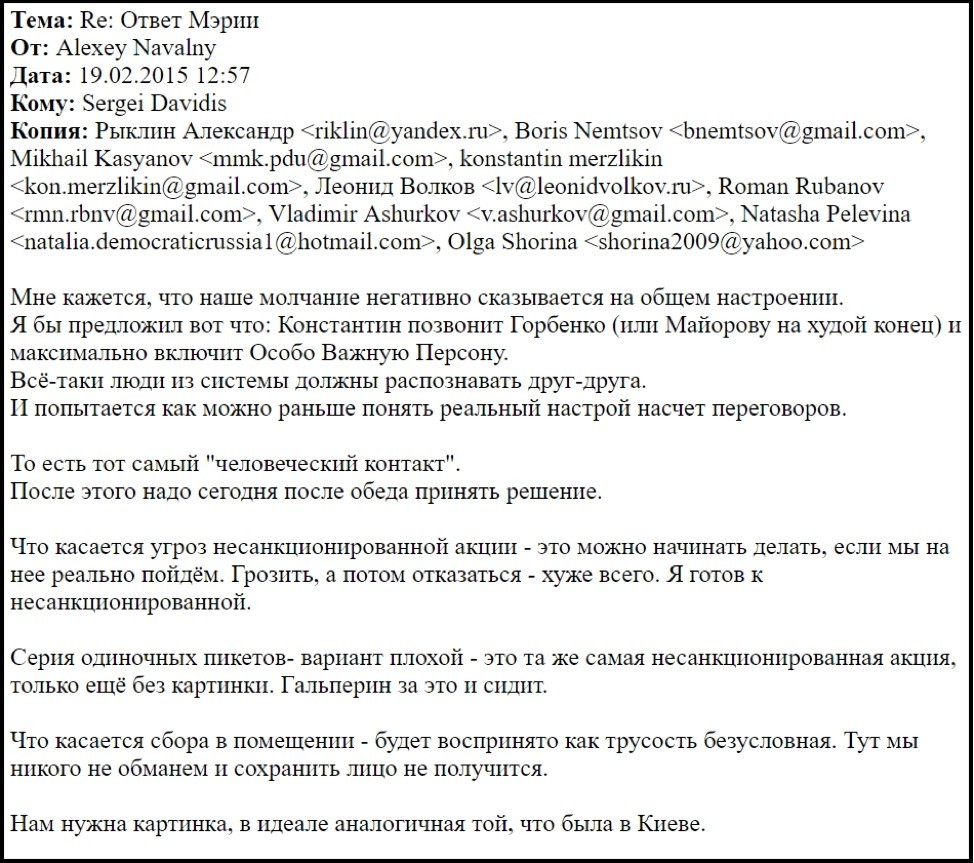
Хакерская группировка Infotrader сегодня ночью на своём сайте опубликовала выдержки из вскрытой переписки оппозиционного общественного деятеля Алексея Навального с членами оргкомитета антивоенного митинга в февраля 2015 года, в преддверии которого был убит политик Борис Немцов.

В переписке с одним из лидеров движения "Солидарность" Сергеем Давидисом Навальный предлагает одному из руководителей партии ПарНаС Константину Мерзликину позвонить Горбенко (Александр Горбенко является заместителем мэра Москвы в Правительстве Москвы по вопросам региональной безопасности и информационной политики. — Прим. ред.) или Майорову (Алексей Майоров до октября 2016 года занимал должность руководителя Департамента региональной безопасности и противодействия коррупции мэрии Москвы. — Прим. ред.) по вопросу проведения митинга. Следует отметить, что Навальный намекает на некие тесные контакты несистемной оппозиции с мэрией, говоря о том, что "люди из системы должны понимать друг друга", пишет life.ru. 

Вместе с тем основатель ФБК (некоммерческую организацию, выполняющую функции иностранного агента) далее прямо призывает соратников не бояться организации несанкционированной акции, с ходу отвергая любые другие промежуточные варианты и делая акцент на том, что события должны развиваться по сценарию украинского Майдана. 


— Нам нужна картинка, в идеале аналогичная той, что была в Киеве, — пишет в письме Навальный. 

Далее в опубликованной хакерами переписке лидера ПарНаСа Михаила Касьянова со своим заместителем Константином Мерзликиным обсуждается вопрос интриганства и склочного характера, которые всё же признаются меньшим злом по сравнению с бесхребетным Рыжковым.


UPDATE: Штаб Навального опровергает взлом и обвиняет Life в фальсификации взломанной переписки - https://www.leonidvolkov.ru/p/230/

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru