



Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

У пользователей теперь должны появиться дополнительные опасения по поводу вымогателей. Новый вариант вредоносной программы Cerber был доработан таким образом, что он крадет кошельки и пароли Биткойн, после чего шифрует файлы и требует выкуп.

Новая модификация шифровальщика ищет файлы трех приложений Биткойн-кошельков: Bitcoin Core, Electrum и Multibit wallets. При обнаружении этих файлов вымогатель отправляет их на командный сервер злоумышленников, затем удаляет их с компьютера жертвы.

Также Cerber пытается украсть сохраненные пароли в Internet Explorer, Google Chrome и Mozilla Firefox.

Исследователи Trend Micro отметили, что получение кошельков не означает, что биткойны, находящиеся в них будут украдены, так как злоумышленник все равно должен знать пароль для доступа к ним. Тем не менее, хакеры могут найти способ угадать пароль, или также украсть его с компьютера пользователя.

Cerber в свое время принес немалую прибыль киберпреступникам, однако им, судя по всему, этого недостаточно.

«Эта новая функция доказывает, что злоумышленники пытаются использовать новые способы монетизации. Мы считаем, что кража биткойнов будет представлять собой ценный источник потенциальных доходов» - говорят эксперты.

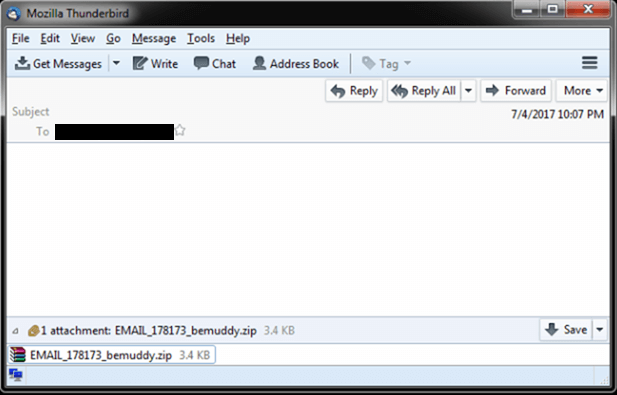
К слову стоит упомянуть, что метод заражения не изменился - Cerber по-прежнему доставляется по электронной почте, загружается троянцем Nemucod.

Не открывать вложения в письмах, приходящих от непроверенных источников - хороший способ снизить риск заражения этой и другими вредоносными программами.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru