



Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

30 июня 2017 года неизвестные злоумышленники сумели перехватить контроль над доменом Classic Ether Wallet — кошелька для криптовалюты Ethereum Classic (ETC). Сообщается, что преступники применили социальную инженерию и сумели ввести в заблуждение сотрудников хостинг-провайдера 1on1, выдав себя за настоящих владельцев домена.

Первыми взлом заметили пользователи Reddit, а вскоре случившееся официально подтвердили и представили Classic Ether Wallet. В твиттере администрация предупредила, что пользоваться Classic Ether Wallet пока настоятельно не рекомендуется. Дело в том, что перехватив контроль над доменом, неизвестные злоумышленники немедленно начали пренаправлять пользователей на свой сервер, в результате чего чужие деньги оседали в их «карманах», пишет xakep.ru.

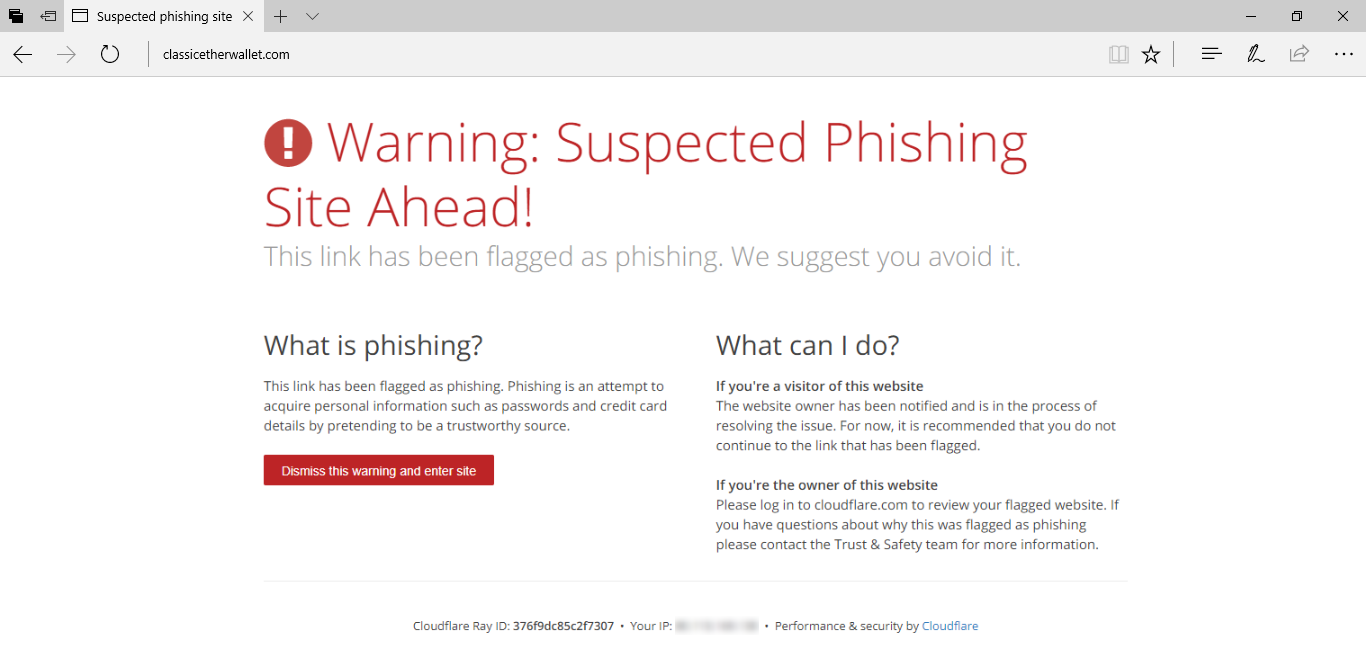
Разобравшись в происходящем, пользователи даже предложили устроить DDoS-атаку на домен, чтобы увести его в оффлайн, так как сочли это наиболее быстрым способом прекратить деятельность преступников. Но идти на такие крайние меры не пришлось: уже через несколько часов администрация Classic Ether Wallet, при поддержке экспертов, сумела убедить Cloudflare внести домен в черный список, что и спасло ситуацию.


На Reddit пострадавшие пользователи поделились рядом ETC-адресов, на которые в итоге попали их средства. Таким образом удалось подсчитать, что суммарно злоумышленники похитили порядка $300 000 в ETC эквиваленте.

Сообщается, что в настоящее время контроль над доменом Classic Ether Wallet восстановлен.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru