



91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

Эксперты «СёрчИнформ» оценили уровень информационной безопасности российских компаний. Специалисты «СёрчИнформ» провели опрос в ходе весенней серии конференций Road Show SearchInform 2017 «DLP будущего», в которой приняли участие 1806 ИБ-специалистов и экспертов, еще 885 участников следили за онлайн-трансляцией мероприятия из 12 стран мира.

Часть данных была собрана в ходе онлайн-опроса сотрудников отделов информационной безопасности. В исследовании были проанализированы организации из разных сфер: IT, нефтегазовый сектор, кредитно-финансовая сфера, ритейл, строительство и другие.

Выяснилось, что 38% компаний столкнулись с утечками конфиденциальных данных и еще 28% компаний отметили попытки кражи информации. 31% организаций не сталкивались с подобными инцидентами. 3% опрошенных не владеют такой информацией.

При это большинство ИБ-инцидентов происходило случайно (37%). Намеренные утечки были отмечены в 29% случаев. 

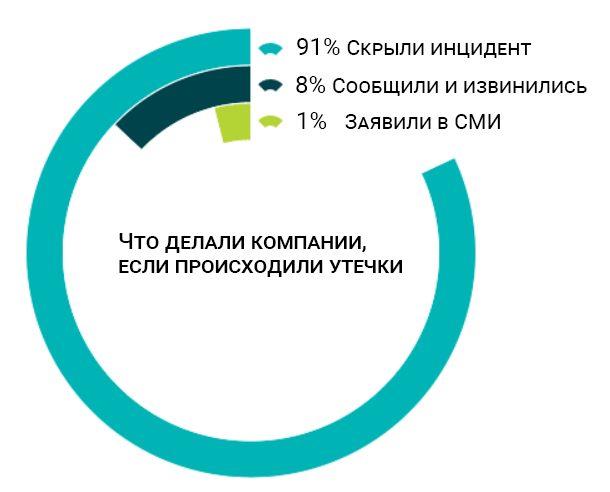
В большинстве российский компаний скрывают инциденты, связанные с утечкой данных – так ответили 91% организаций.


91% российских компаний скрывают факты утечек данных


Чаще всего подвергались утечке следующие типы данных:

  • Информация о клиентах и сделках – 21%
  • Техническая информация – 20% 
  • Коммерческая тайна – 17%
  • Информация о партнерах – 11%
  • Персональные данные – 9%
  • Внутренняя бухгалтерия – 7%

Чаще всего виновниками инцидентов становились:

  • Рядовые сотрудники – 46%
  • Руководители – 17%
  • Помощники руководителя/секретари – 8%
  • Бухгалтеры/экономисты/финансисты – 8%
  • Системные администраторы – 7%
  • Внешний злоумышленник – 6%
  • Подрядчики – 5%

63% организаций сталкивались с попытками кражи информации бывшими сотрудниками.

Специальное обучение по проблеме информационной безопасности проводят 51% организаций. Однако в большинстве (86%) организаций с сотрудниками по-прежнему подписывается соглашение о неразглашении конфиденциальных данных.

При этом, если утечка все же произошла по вине сотрудника, к нему не применяют никаких санкций 12% компаний. Остальные:

  • Делают выговор – 44%
  • Штрафуют/лишают премии – 45%
  • Увольняют – 58%
Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru